Zabezpieczyłem ostatnio konto wp weryfikacją dwuetapową za pomocą kodu. Mogę się tak logować tylko przez www. Jeśli nadal chcę używać programu pocztowego (wysyłać z gmaila), to muszę użyć hasła (screen), ale wtedy brakuje uwierzytelnienia dwuskładnikowego. Da się coś robić,
Wszystko
Najnowsze
Archiwum
Zabezpieczyłem ostatnio konto wp weryfikacją dwuetapową za pomocą kodu. Mogę się tak logować tylko przez www. Jeśli nadal chcę używać programu pocztowego (wysyłać z gmaila), to muszę użyć hasła (screen), ale wtedy brakuje uwierzytelnienia dwuskładnikowego. Da się coś robić,
źródło: comment_1639570056Rq116PzVCAP36Kl1npSW7j.jpg
Pobierz- 134
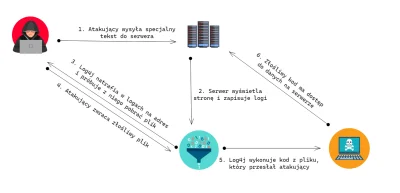
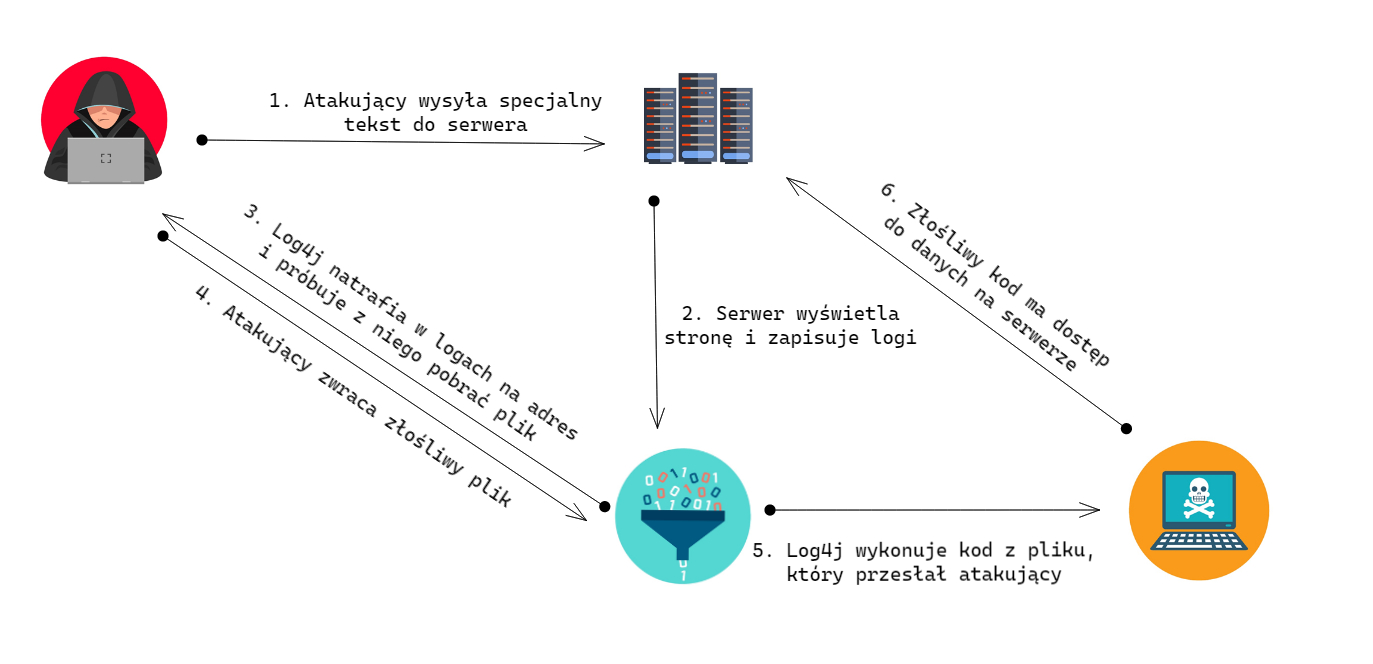
Szybkie wyjaśnienie dla osób nietechnicznych.
1. Log4j to bardzo popularna biblioteka używana w aplikacjach stworzonych w języku Java.
Służy ona do zapisywania logów z działania programu.
Log to chronologiczny zapis tego co dzieje się w
źródło: comment_1639471713qCJ3iDT198reWpU0LG5jO1.jpg
Pobierz- 2
Co z tego, że my załatamy swoją aplikację - jeśli jakiś inny komponent tego nie zrobi ;)
Przykład - bitbucket jako taki nie ma log4j2, ale odpala sobie obok elasticsearch do indeksowania repozytoriów. A ten elasticsearch ma log4j2 w podatnej wersji.
Dość absurdalnie wygląda to w kubernetes, gdzie środowiska OKD/Openshift mają poinstalowany stos ELK do przechowywania logów. Także można przesłać ten
- 233
O utracie dostępu do Pegasusa przez CBA, przełamywaniu zabezpieczeń certyfikatów covidowych i cyberprzestępczych sądach, które rozstrzygają spory między oszustami.
#security #ciekawostki #cba #pegasus #cyberbezpieczenstwo #hacking #niebezpiecznik
![M.....T - CBA dostało zakaz używania Pegasusa. Co teraz? - [Niebezpiecznik]
O utraci...](https://wykop.pl/cdn/c3201142/comment_16394273088iuuSQeouaxOLW6yLCCpey,w400.jpg)
- 36
Komentarz usunięty przez moderatora
- 37
Komentarz usunięty przez autora
4
CERT Polska ostrzega przed cyberatakami. "Wykryto krytyczną podatność"

CERT Polska poinformował, że obserwuje coraz więcej prób ataków na strony napisane w języku Java, które korzystają z biblioteki Apache Log4j. "Wykryto krytyczną podatność pozwalającą na zdalne wykonanie kodu z uprawnieniami danej aplikacji".
z- 1
- #
- #
- #
- #
- #
- #
- 0
5
Serious Log4j Security Flaw Puts The Entire Internet At Risk, Even iCloud...

A bug in Java logging software included in almost every web-facing app offers remote code execution with admin privileges. W skrócie - internet w ogniu
z- 0
- #
- #
- #
- 1
- 2
a tak serio to hasło ma być łatwe do zapamiętania
@MaxVerstapen: ja uzywam menedzera hasel i sam nie znam ani jednego ze swoich 200 hasel ( ͡° ͜ʖ ͡°)
16
Najbardziej krytyczna luka ostatniej dekady jest “fully weaponized”.

Krytyczna luka w powszechnie stosowanym oprogramowaniu - wykorzystana w grze online Minecraft - szybko staje się poważnym zagrożeniem dla organizacji na całym świecie. Log4Shell zapewnia łatwy dostęp do sieci wewnętrznych, czyniąc je podatnymi na kradzież i utratę danych. [ENG]
z- 1
- #
- #
- #
- #
- #
- #
- 7
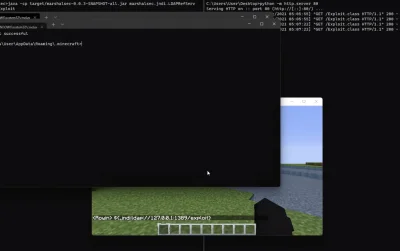
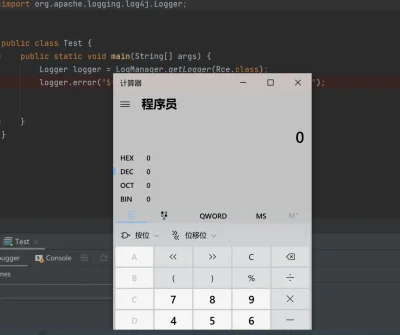
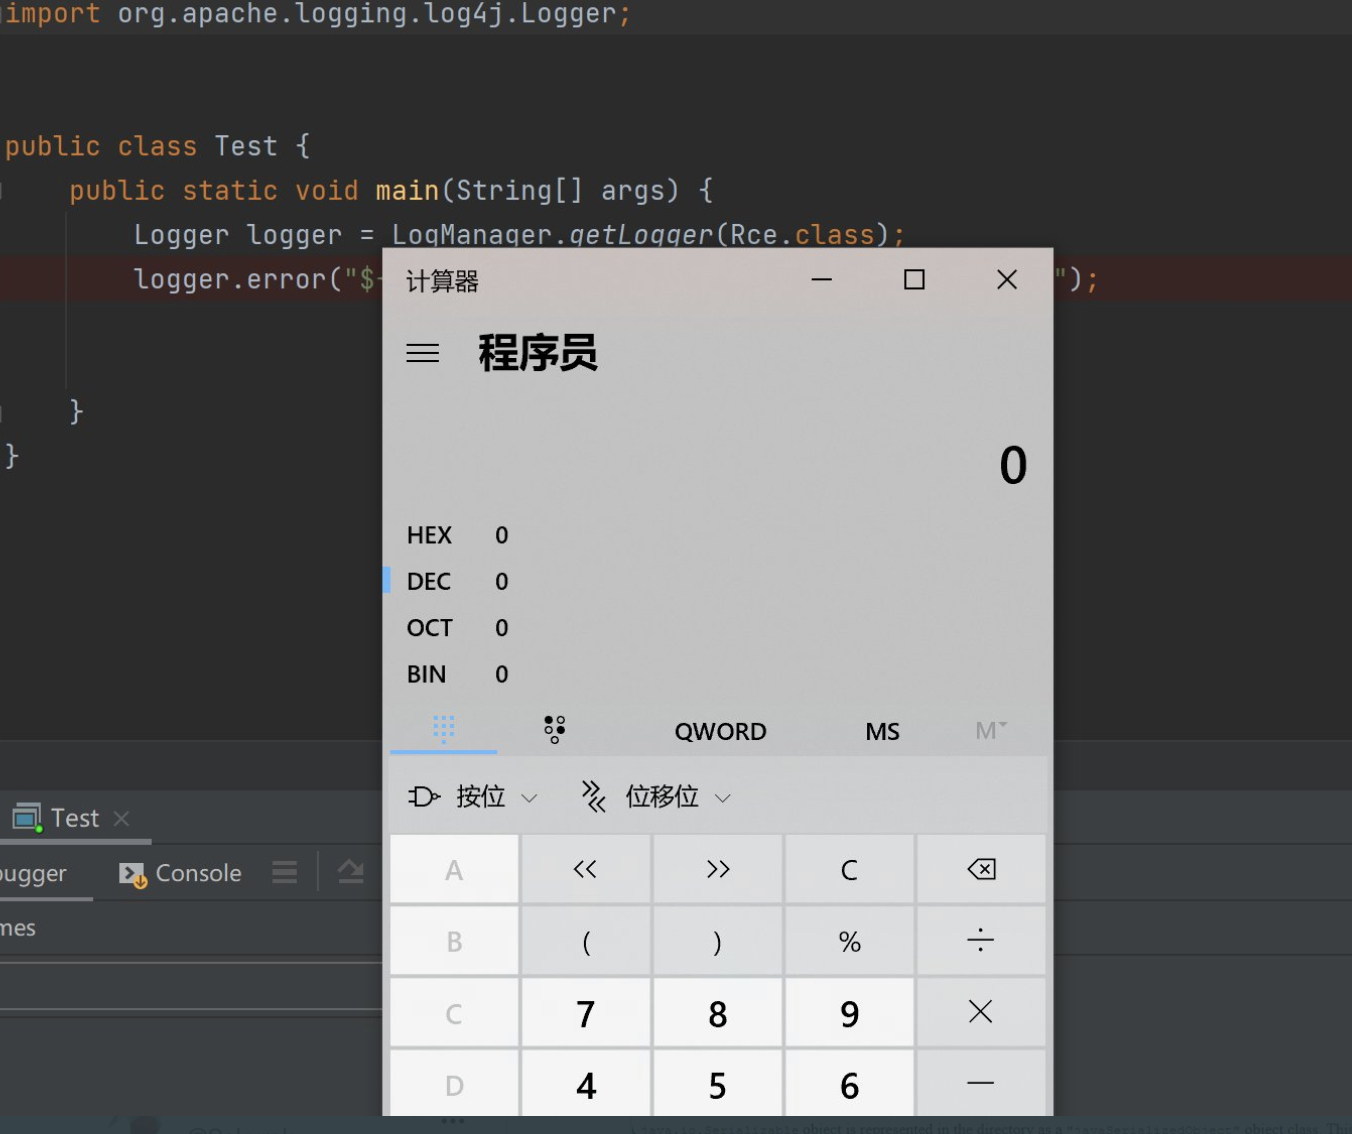
aka tylko demonstracja możliwości najnowszej podatności w log4j, CVE-2021-44228
https://sekurak.pl/podatnosc-w-serwerach-minecraft-wpisujesz-exploita-na-chacie-i-przejmujesz-serwer-oraz-innych-graczy-log4j-cve-2021-44228/
#sekurak #minecraft #bezpieczenstwo #java #programowanie #security
źródło: comment_1639151906RcVxbUUk7l8p9pIkK9d6my.jpg
Pobierz- 0
- 3
https://www.wykop.pl/link/6405011/sprzedajesz-komputer-uwazaj-na-ten-nowy-nietypowy-rodzaj-ataku/
#zaufanatrzeciastrona. #bezpieczenstwo #security
źródło: comment_1639129014gthnRWYvsiHBNB8svlSNaV.jpg
Pobierz- 31
/Adam
@ZaufanaTrzeciaStrona a może to jest tak naprawdę targetowany atak? Urząd skarbowy sprawdza czy osoby kupujące laptopy o znacznej wartości grzecznie odprowadzają podatek. Sprawdziliście czy to na pewno tylko kopie (;?
- 31
Wg relacji podatne są również (oczywiście) biblioteki czy rozwiązania wykorzystujące Apache log4j (mowa jest m.in. o Steam, iCloud czy serwerach Minecraft).
https://sekurak.pl/krytyczna-podatnosc-w-log4j-latajcie-bo-zaczelo-sie-masowe-exploitowanie/
#programowanie #bezpieczenstwo #java #sekurak #security
źródło: comment_1639122082K5NIwxEeWLib2lS1n7Jh4C.jpg
Pobierz449
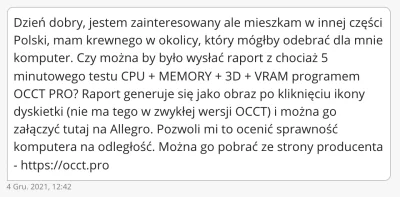
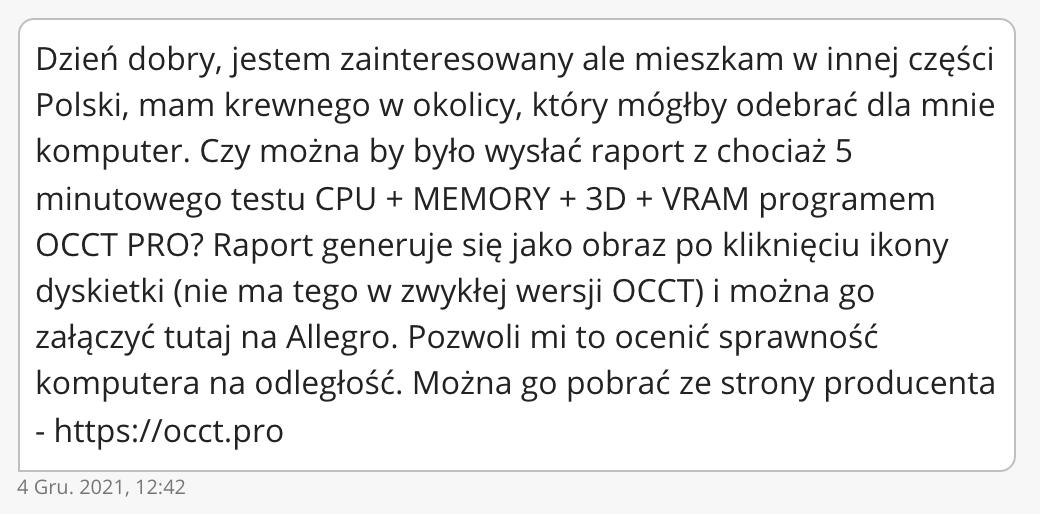
Sprzedajesz komputer – uważaj na ten nowy, nietypowy rodzaj ataku

Wojtek otrzymał wiadomość w serwisie Allegro Lokalnie od niezarejestrowanego użytkownika. Oto jej zrzut ekranu i wersja tekstowa: "...Czy można by było wysłać raport z chociaż 5 minutowego testu CPU + MEMORY + 3D + VRAM programem OCCT PRO? Raport generuje się jako obraz po kliknięciu ikony..."
z- 36
- #
- #
- #
- #
- #
- 1
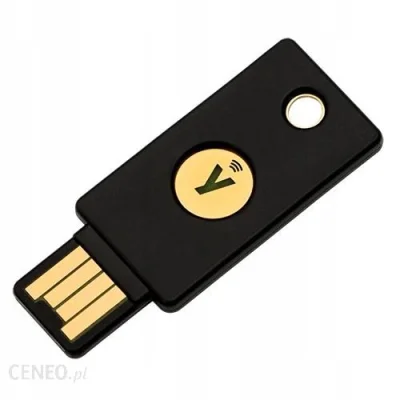
Siemka - co na dzień dzisiejszy można polecić jako dobre zabezpieczenie dwuskładnikowe? Głównie chodzi o zabezpieczenie dostępu do poczty/hostingu/serwisów - super jakby miało NFC (do użycia z telefonem)
Z tego co się wstępnie rozglądałem najsensowniejszy wydaje się być YubiKey 5 NFC - ale być może jest coś lepszego?
Korzysta ktoś z jednego YubiKey 5 NFC i zapasowego nano
źródło: comment_1639049497DplxjdkJEVfsUwEd85z2nV.jpg
Pobierz//
#tor #internet #bezpieczenstwo #security #siecikomputerowe #sieci #programista15k
- 3
//
51
Quantum Origin zapewni światu szyfrowanie z wykorzystaniem technologii kwantowej

Firma Quantinuum ogłosiła powstanie i ruszenie ze sprzedażą Quantum Origin. To pierwszy na świecie generator kluczy, który umożliwia szyfrowanie z wykorzystaniem technologii kwantowej. Ma on na celu zapewnić klientom algorytmy szyfrowania oparte na obliczeniach kwantowych.
z- 20
- #
- #
- #
I teraz Netprasówki.
1. Już wiele razy pojawiał się temat rozkładu ruchu w czasie, który był związany z ograniczeniami w poruszaniu się i pracy. Tym razem mamy uczniów i szkoły. Jak wygląda ruch w mobilny, gdy uczniowie wracają do szkoły. Wzrasta, czy maleje?
Link
źródło: comment_1638879354JToA4b7zg58Gfc9tmYKSw6.jpg
Pobierz3
Szwajcarska firma Mitto AG śledziła telefony wybranych osób na zlecenie rządu.

Według agencji Bloomberga, która przeprowadziła wraz z Biurem Dziennikarstwa Śledczego z Londynu swoje własne dochodzenie, współzałożyciel i prezes Mitto Ilja Gorelik sprzedawał w tajemnicy dostęp do sieci swojej spółki rządom chcącym inwigilować konkretne osoby za pomocą ich telefonów komórkowych.
z- 0
- #
- #
- #
- #
- #
- #
5
Aktywiści zakłócili Szczyt Cyfrowy ONZ

Działacze zakłócili tegoroczny Szczyt Cyfrowy ONZ – IGF, odbywający się w Katowicach. Podczas „globalnej dyskusji o rozwoju internetu”, jak organizatorzy nazywają wydarzenie, przypomnieli o masowej inwigilacji użytkowników sieci oraz o pracownikach platformowych (typu dostawcy w Glovo czy Uberze).
z- 0
- #
- #
- #
- #
- #
- #
#siecikomputerowe #bezpieczenstwo #security


Próbuję to wyjaśnić w najnowszym filmie pokazując podatność CVE-2021-44228 na prostym kawałku kodu.
• Dowiesz się jak użyć Canary Tokens do wykrycia podatności w swoich aplikacjach.
• Zobaczysz, że można wykraść zmienne środowiskowe korzystając z interactsh
• Pokazuję, że podatne mogą być wszystkie wersję Javy - te nowsze i te starsze.
• Zmienna "LOG4JFORMAT