Żeby grać, trzeba najpierw zaplusować ten wpis a potem, jako że na niektórych wykładach memów nie zabraknie, a jesteśmy na portalu ze śmiesznymi obrazkami, to zwycięzcą zostanie osoba, która wrzuci w komentarzach najwyżej plusowany obrazek / mem / gif związany z bezpieczeństwem informacji. Pomiaru dokona komisja
Wszystko
Najnowsze
Archiwum
Żeby grać, trzeba najpierw zaplusować ten wpis a potem, jako że na niektórych wykładach memów nie zabraknie, a jesteśmy na portalu ze śmiesznymi obrazkami, to zwycięzcą zostanie osoba, która wrzuci w komentarzach najwyżej plusowany obrazek / mem / gif związany z bezpieczeństwem informacji. Pomiaru dokona komisja
źródło: comment_1637615329tPwyDms2W07DfZry7Pm8Gi.jpg
Pobierz- 35
najwyżej plusowany obrazek
@ZaufanaTrzeciaStrona: Oho, widzę zastosowano najbardziej losowy algorytm wyłaniający zwycięzcę
źródło: comment_16376162313RHKHLKRo7wXZb0cVFng3l.jpg
Pobierz- 0
Po zmianie hasła na PC do mojego konta google wylogowałem się z konta google na moim telefonie na którym korzystam z #keepass a dokładniej z https://play.google.com/store/apps/details?id=keepass2android.keepass2android&hl=pl Po tym jak wszedłem na tel w tą aplikację, widzę komunikat na screenie. Co zrobić, bym mógł dalej korzystać z tej aplikacji na
źródło: comment_1637556478qDw1tzwp6T2TV1Y7J0abSm.jpg
Pobierz- 1
- 2
Miałem dziwną akcję na #olx - na stary email dostałem informację, że ktoś na koncie powiązanym z tym mailem próbował... zmienić mi adres email.
No to próbowałem się zalogować i odkryłem, że "nie znam hasła" i niestety opcja "przypomnij hasło" nie działała. Postanowiłem więc użyć opcji "zaloguj z Google" i wtedy się udało ale... utworzono mi nowe konto bo jak się okazało przypomnienia i moje próby logowania nie mogły się
Mirki z #cyberbezpieczenstwo #security #bezpieczenstwoit #prawo #it #informatyka
Dziś wydarzył się nietypowy incydent. Dzwoniła do mnie przesympatyczna Pani-BOT, która przedstawiła się, że należy do firmy "DIGITAL SECURITY NETWORK". Postraszyła, że z moich profili społecznościowych zarejestrowano aktywność, jakobym wchodził na profile osób trzecich i że jest to karalne (XD). Nie ukrywam, zaśmiałem się trochę, bo to oznacza, że już
Komentarz usunięty przez autora
3
endoflife.date -> strona o zakończeniu wsparcia dla systemów i oprogramowania

Na jednej ze stron internetowych zebrano informacje o zakończeniu wsparcia oprogramowania i sprzętu (End of Life). Warto!
z- 0
- #
- #
- #
- #
- 95
https://mrugalski.pl/nl/wu/EpXptKR4WfTYv55xZIgCGg
Możesz zapisać się na niego tutaj:
https://unknow.news/
źródło: comment_1637313625vZ2KryqXV7C0oEXCT7l0mG.jpg
Pobierz- 4
W nocy nad ranem dostałem typowego sms'a scamowego:
Twoja paczka została zatrzymana [...] Prosimy uregulować należność.Link w domenie z członem nazwy inpost.
W południe dostaje sms od poczty polskiej z numerem paczki lecącej z chin i informacją o wejściu do urzędu w Polsce.
#hacking #security #programowanie
- 5
Ja bym wybrał PG od Offensive Security. Przynajmniej próbują symulować realne środowisko. HTB jest średnie.
5
Generał Pacek kolejną ofiarą włamań na konta VIP-ów

"Tajna decyzja rządu wyszła na jaw. W celu przeciwdziałania kryzysowi migracyjnemu ukraińskie Oddziały Ochotnicze (do 160 osób) z nazistowskiego Korpusu Narodowego będą udzielać pomocy funkcjonariuszom Straży Granicznej w ochronie wschodniej granicy"
z- 1
- #
- #
- #
- #
- #
- #
https://www.wykop.pl/link/6367821/to-bialorusini-nie-rosjanie-stoja-za-atakiem-na-skrzynki-pocztowe/
#security #bezpieczenstwo #zaufanatrzeciastrona #bialorus
źródło: comment_1637081814WNiPmCY7noegzouUSZ84M0.jpg
Pobierz- 2
1591
To Białorusini, nie Rosjanie, stoją za atakiem na skrzynki pocztowe...

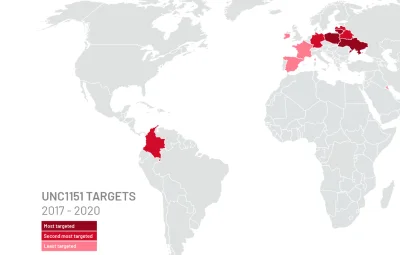
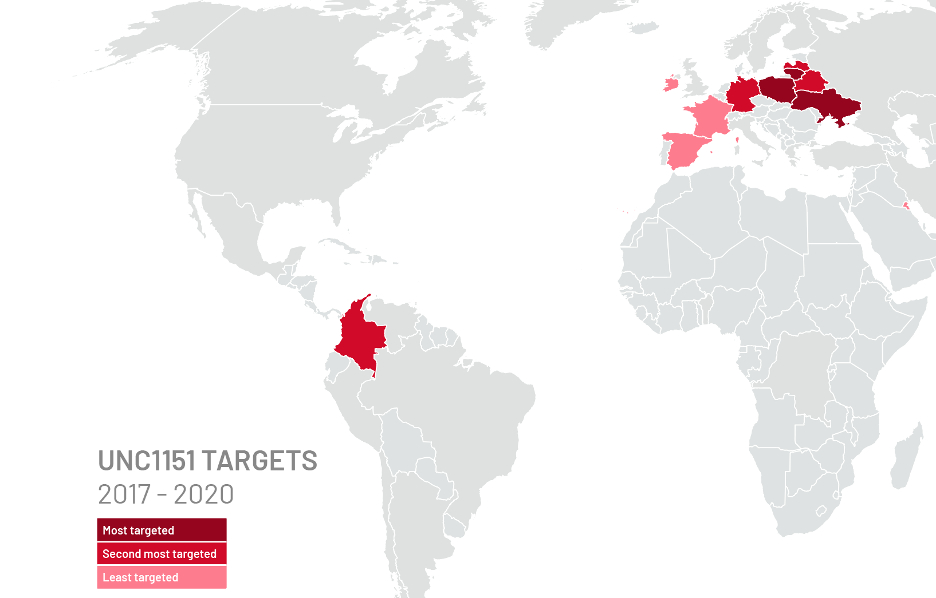
Firma Mandiant opublikowała właśnie niezwykle ciekawy raport na temat grupy stojącej za wieloma atakami na Polskę i polskich polityków, w tym pocztę ministra Dworczyka. Z dużą pewnością wskazuje w nim na białoruskie autorstwo ataków.
z- 73
- #
- #
- #
- #
- 1
Okazało sie że kogos nowego przyjeli i wkleił treść jakiegos raportu z ich biuletynu do incydentu....
@open-alpha:
- 34
https://www.wojsko-polskie.pl/18dz/u/60/4c/604c83b8-3d5c-4e78-bc35-c1d774daab08/poradnik_bezpieczenstwa_20_v4.pdf
#bialorus
686
Oszustwo na „PayU, Allegro i Vinted”. Jak legalny sprzedawca staje się słupem?

Przekręt polega na kradzieży towaru od legalnego sprzedawcy z Allegro i oszukanie kupującego z Vinted. Pośrodku tej „wymiany” znajduje się oszust i tylko on na tym zarabia. Pieniądze traci ofiara z Vinted, która kupiła nieistniejący towar od przestępcy, który wyłudził inny produkt od Allegrowicza.
z- 107
- #
- #
- #
- #
- #
- #
647
Prawie 370 tys. zł kary dla Banku Millenium za niezgłoszenie wycieku danych

Obowiązek zawiadomienia osoby fizycznej o naruszeniu ochrony danych osobowych nie jest uzależniony od zaistnienia negatywnych konsekwencji dla takiej osoby, ale od samej możliwości ich wystąpienia– podkreślił organ nadzorczy w decyzji nakładającej na Bank Millenium S.A karę w wysokości...
z- 77
- #
- #
- #
- #
- #
- #
27
Ukrainiec aresztowany w Polsce. Jest podejrzewany o cyberataki w Europie i USA.

Yaroslav Vasinsky to 22-letni Ukrainiec, który został zatrzymany w Polsce. Grozi mu ekstradycja do USA, głównie za cyberataki na amerykańską firmę Kaseya – dostawcę oprogramowania do zarządzania środowiskiem IT dla usług zarządzanych (MSP). Na początku lipca 2021 r. pisaliśmy o rosyjskojęzycznej...
z- 3
- #
- #
- #
- #
- #
- 0
#monitoring #security #cctv #hikvision
- 0


Wybaczcie, że piszę z anonimowego lecz nie mam konta i nie jestem fanem podawania numeru telefonu gdzie popadnie (jest on wymagany przy rejestracji).
1. Ostatnio było dość głośno gdyż popularne biblioteki coa.js i ua-parser-js zostały zastąpione na Githubie przez hackerów wersją do kradzieży haseł oraz kopania. Niestety słabo się znam na security jak i frondzie. Wiem tylko z Twittera jak i kilku stron, że sporo ludzi tworząc coś na Reactie