teddybear69
Jak tam kiedyś pisałem zabrałem się trochę za freelancerkę w #programowanie, bo w sumie to łatwiej niż znaleźć pracę jako junior. Dla małej przychodni robiłem taki prosty system - klient mi się trafił taki narzekała, ale jakoś projekt w zeszłym miesiącu domknąłem. Gość do mnie teraz wraca, że jacyś chyba naciągacze, mu niby zrobili audyt bezpieczeństwa i że w aplikacji są błędy jakieś XXS i CSRF. Że niby w
2
  • Najlepsze
  • Wszystkie komentarze
n.....i
n.....i
@teddybear69: to jakaś pasta?
36
voot
@teddybear69: odysjestem sobie z Ciebie jaja robi, bo Twój wpis wygląda na jakąś pastę albo zarzutkę.
Jeśli faktycznie sprzedałeś im dziurawy soft to pewnie będziesz musiał naprawić.

Ogólnie jeśli to prawda, to ewidentnie jesteś totalnie zielony w temacie i w takiej sytuacji pchanie się we freelancerkę to proszenie się o kłopoty.
10
ZaufanaTrzeciaStrona
Treść przeznaczona dla osób powyżej 18 roku życia...
42
  • Najlepsze
  • Wszystkie komentarze
d.....s
d.....s
Atari 2600


@ZaufanaTrzeciaStrona: Było w spisie Battlezone na Atari? Może grali w czołgi ( ͡° ͜ʖ ͡°)
6
xevske
@ZaufanaTrzeciaStrona: Ale co wyciekło, ten słownik?
4
KacperSzurek
Jak złośliwe oprogramowanie dostaje się na nasze komputery? Często sami je pobieramy i uruchamiamy. Jak to możliwe?
Przestępcy wykorzystują różne metody socjotechniczne by przekonać nas do złośliwego działania. #od0dopentestera

• Przestępcy też wykupują reklamy w wyszukiwarkach.
Wtedy, gdy użytkownik szuka swojego ulubionego programu to nie trafia na stronę producenta ale na witrynę atakujących.
Sam pobiera aplikację będąc przekonanym, że
447
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Chcesz być wołany do podobnych wpisów? Zaplusuj ten komentarz.
150
gosvami
@KacperSzurek: przeczytałem to głosem Kacpra Szurka.
22
Reinmar93
Reinmar93
Szuka ktoś pracy w Cybersecurity? Szukamy obecnie seniorów do działu SOC w Krakowie jeśli ktoś byłby zainteresowany. Gdyby ktoś miał chęci, dajcie znać na priv. Praca zdalna możliwa, hajs jak się wynegocjuje, mógłbym coś podać na priv.

#cyberbezpieczenstwo #pracait #security #cybersecurity #krakow
1
  • Najlepsze
  • Wszystkie komentarze
Enzo_Molinari
Czytam sobie właśnie o szyfowaniu dysków w Ubuntu. W domyślnym szyfrowaniu które dostępne jest jako opcja w instalatorze systemu, szyfrowany jest:
* operating system partition (rozumiem że chodzi o /)
* but leaves the boot-loader second stage file-system (rozumiem że chodzi o /boot/) unencrypted and therefore vulnerable to tampering of the GRUB configuration, Linux kernel or more likely, the initial RAM file-system)
Znalazłem tutorial, w którym można to przeskoczyć, tak że szyfrowane są:
*
0
  • Najlepsze
  • Wszystkie komentarze
kratekk
Mirki czy to normalna praktyka Sanepidów w Polsce, że dzwonią do Was Grażynki w celu wywiadu z powodu pozytywnego wyniku #covid19 i wypytują o dane wrażliwe przez telefon (pesele wszystkich członków rodziny, adres zamieszkania, numery telefonów, historię chorób i numer buta)? Dodam że dzwoniła z randomowego numeru telefonu i w sumie to nie jestem wstanie zweryfikować czy faktycznie jest pracownikiem Sanepid. Chyba po to jest profil pacjent.gov.pl czy ZUS w
2
  • Najlepsze
  • Wszystkie komentarze
infamia
infamia
Hej, jeśli znalazłem klucz RSA z formacie:


to da sie jakoś sprawdzić czy to jest klucz prywatny/publiczny ? #security #rsa #pytanie #kryptografia
1
  • Najlepsze
  • Wszystkie komentarze
kasper93
Panie @wykop jak dodajecie 2FA do kluczy API to powinno być indywidualne 2FA dla klucza, a nie, że ja teraz w 3rdparty aplikacji (albo nawet jakieś 1stparty, której nie ufam) mam podać mój klucz 2FA do logowania pełnego. Po to są klucze API z ograniczonym dostępem, żeby ten dostęp ograniczyć, a nie rozdawać mój 2FA i liczyć, że ktoś się nie będzie próbował nim zalogować do pełnego dostępu.

Po za tym
8
  • Najlepsze
  • Wszystkie komentarze
AnonimoweMirkoWyznania
#anonimowemirkowyznania
Mirki, pracuje jako bezpiecznik regular w korpo, doświadczenie 5 lat w bezpiece, 7 lat w IT.
W zakres obowiązków wpada: obsługa incydentów, analityka w SIEM, doradztwo w projektach, wdrażanie nowych narzędzi, zarządzanie podatnościami, testy penetracyjne (projetkowo i w cholernych sprintach - nie pytajcie jak to wygląda...) oraz skany, testy socjotechniczne a ostatnio to się dowiedziałem że i pomoc w ogarnianiu incydentów RODO. Parę innych pierdół się by znalazło -
0
  • Najlepsze
  • Wszystkie komentarze
GwaltowneWypaczenieCzasoprzestrzeni
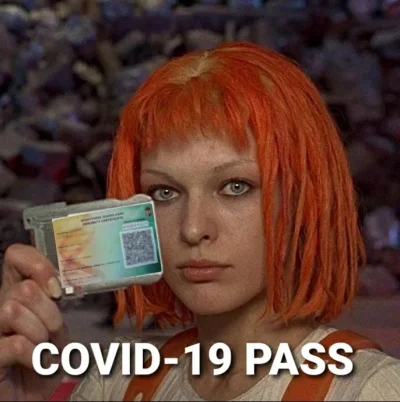
Ciekawostka, w Berlinie wchodziłem na jarmark bożonarodzeniowy i do restauracji na fejkowy paszport cowidowy, nikt tego gówna nie sprawdza ¯\_(ツ)_/¯
#koronawirus #bezpieczenstwo #security
6
  • Najlepsze
  • Wszystkie komentarze
AnonimoweMirkoWyznania
#anonimowemirkowyznania
Cześć, piszę z anonima ponieważ nie mam konta. Przed chwilą otrzymałem od WhatsApp sms z informacją: "<#> Twoje konto WhatsApp jest rejestrowane na nowym urządzeniu Nie pokazuj nikomu tego kodu Twój kod WhatsApp:" Tu jest kod (same liczby w takiej formie xxx-xxx). Po kodzie znajduje się ciąg jakiś randomowych znaków. Dziwne, że dostałem ten tekst po polsku skoro język w telefonie mam po angielsku, tak samo jak WhatsApp. Konto
0
  • Najlepsze
  • Wszystkie komentarze
Bromatologia
Treść przeznaczona dla osób powyżej 18 roku życia...
0
  • Najlepsze
  • Wszystkie komentarze
Ernest_
Ernest_
4
  • Najlepsze
  • Wszystkie komentarze
happy3dprints
happy3dprints
1
  • Najlepsze
  • Wszystkie komentarze