Tak się zastanawiam, bo znalazłem gościa na tiktoku, który generuje sobie klucze prywatne i sprawdza czy trafił coś na rachunku. Jaka jest szansa że coś znajdzie w ciągu np. roku używając jakieś topowej grafy? #kryptografia #kryptowaluty #bitcoin
Wszystko
Najnowsze
Archiwum

GlupiPajonk
via Android
upodlator
@GlupiPajonk: prędzej szóstkę w totka trafisz, nawet gdybyś miał superkomputer

fervi
@GlupiPajonk: bliska zeru


Komentarz usunięty przez autora
@rysiekryszard: tak. btw można się włączyć do rozmowy bez rejestracji jak coś ;)

Treść przeznaczona dla osób powyżej 18 roku życia...

Cześć, męczę się z zagadką od #cba i póki co stoję w miejscu. Próbowałem rozwiązać pierwszy etap za pomocą metody częstotliwości i podmienić znaki specjalne na znaki z alfabetu, ale nic z tego nie wychodzi sensownego. Próbuje ktoś z Was może też to rozwiązać, albo miałby jakąś wskazówkę dla mnie?
#cbazadanie #ciekawostki #informatyka #kryptografia
#cbazadanie #ciekawostki #informatyka #kryptografia

@teddybear69: przecież mówię że będziesz wiedział jak skończysz dany etap xD jak byłyby losowe znaki to byś nie wiedział, że to koniec tego etapu. Będziesz miał coś co jest zrozumiałe dla człowieka

Treść przeznaczona dla osób powyżej 18 roku życia...
Zapomnieni bohaterowie historii Enigmy
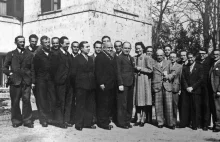
Polscy szyfranci utorowali Alanowi Turingowi drogę do odszyfrowania niemieckich wiadomości w czasie II wojny światowej. Joanne Baker poleca tę porywającą opowieść. [ENG]
z- 2
- #
- #
- #
- #
- #
- #
Eksperci od bezpieczeństwa znaleźli luki w szyfrowaniu Telegrama
Znaleziono aż 4 zagrożenia jeżeli chodzi o właściwości kryptograficzne. Słabości są od technicznie trywialnych i łatwych do wykorzystania do bardziej zaawansowanych i bardziej teoretycznych.
z- 10
- #
- #
- #
- #
- #

Przed chwilą usłyszałem w TVP, jak Ziobro mówi, że Prokuratura ma korespondencję Sławomira Nowaka prowadzoną za pomocą Signala.
“[…] których byli panowie przekonani że one są dla polskich służb nieuchwytne, dla polskiej prokuratury niedostępne, mylili się.”
update:
https://www.telepolis.pl/amp/wiadomosci/aplikacje/whatsapp-signal-pegasus-podsluch-polska
“[…] których byli panowie przekonani że one są dla polskich służb nieuchwytne, dla polskiej prokuratury niedostępne, mylili się.”
update:
https://www.telepolis.pl/amp/wiadomosci/aplikacje/whatsapp-signal-pegasus-podsluch-polska

Taki case:
Przez RODO i szczególną wrażliwość danych, klientowi zależy na tym, żeby klucze szyfrujące użytkowników były maksymalnie separowane od danych. Maksymalnie - czyli też na poziomie organizacyjnym. Chciałby, aby użytkownik najpierw musiał uderzyć do Zaufanej Strony Trzeciej, która jest innym przedsiębiorstwem. Tam dostawałby klucz, który mielibyśmy dostępny tylko na czas sesji. Zachodziłyby przy tym prawne implikacje w rodzaju powierzanie danych, umowy itp.
Kojarzycie takie rozwiązania/takie przedsiębiorstwa? Nasuwają się Key-Managmenty np AWS.

@Gprre: kerberos?

@Gprre: A nie możecie postawić sprzętowego HSM?
https://perceptus.pl/oferta/hsm/
I organizacyjnie wymusić, by ewentualne dostępy do tego wymagały obecności 2 osób z 2 firm (rozdaje się karty dostępu pomiędzy 2 przedsiębiorstwa itp)
https://perceptus.pl/oferta/hsm/
I organizacyjnie wymusić, by ewentualne dostępy do tego wymagały obecności 2 osób z 2 firm (rozdaje się karty dostępu pomiędzy 2 przedsiębiorstwa itp)

Czy na #arduino da się zrobić system przechowywania haseł dorównujący systemom przemysłowym?
Jest biblioteka AES, arduino trzymałby zakryptowane dane w eepromie, opóżnienie między wprowadzaniem haseł to 10 min więc system byłby nie do złamania. Nawet po wylutowaniu pamięci atakujący musiałby łamać to tradycyjnymi metodami.
A z drugiej strony gdzieś musiałoby być trzymane hasło do porównania z wprowadzanym
#elektronika #kryptografia

źródło: comment_1624795383mlRB3UHhQWOIVIMsllrIaM.jpg
Pobierz
@ewolucja_myszowatych: Prędzej do głowy przychodzi mi ESP32 bo o ile dobrze pamiętam ma możliwość sprzętowego szyfrowania i samo zgranie pamięci niewiele komuś da bez znania klucza.

@ewolucja_myszowatych: wiem, że to projekt zabawka, ale weź pod uwagę łatwość rozdziewiczenia takiego procka i wydłubania danych. Na youtubie znajdziesz sporo filmów z opisem ataków na sprzęt, są też firmy które za kase ci zdejmą zabezpieczenia.
Jeśli ma mieć to wartość edukacyjną to weź procek, który jest fizycznie "utwardzony" na ataki i przeznaczony do kryptografii, albo kartę SAM.
https://en.m.wikipedia.org/wiki/Secure_access_module
Jeśli ma mieć to wartość edukacyjną to weź procek, który jest fizycznie "utwardzony" na ataki i przeznaczony do kryptografii, albo kartę SAM.
https://en.m.wikipedia.org/wiki/Secure_access_module

Potrafi ktoś znaleźć wyniki głosowania odnośnie #chatcontrol w #parlamenteuropejski ? Znalazłem tylko 2 obrazki a chętnie bym się temu lepiej przyjrzał
#uniaeuropejska #neuropa #4konserwy #kryptografia #partiapiratow #cenzura #prywatnosc
#uniaeuropejska #neuropa #4konserwy #kryptografia #partiapiratow #cenzura #prywatnosc
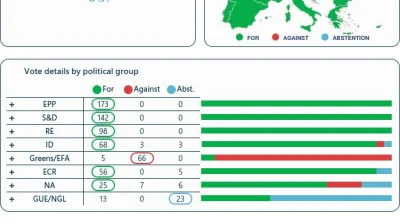
źródło: comment_1623564720g6nCNGQ7d2orWC0XOLgVIa.jpg
Pobierz
@plusujemny: parlament nie głosował w tej kwestii jeszcze, póki co chyba przechodzi przez komisję. Głosowanie będzie w lipcu

#matematyka #kryptografia
Próbuję zrozumieć działanie AES i rozumiem wszystkie przekształcenia jakie tam zachodzą, ale za bardzo nie mogę zrozumieć dlaczego S-box wygląda tak, a nie inaczej oraz wykonujemy mnożenie macierzy przez stałą macierz i nie jestem w stanie zrozumieć czemu akurat ma ona taki kształt, a nie inny. Dodatkowo często pojawia się "GF" co mam rozumieć jako ciało skończone, ale też nie rozumiem tego pojęcia. Mógłby ktoś to
Próbuję zrozumieć działanie AES i rozumiem wszystkie przekształcenia jakie tam zachodzą, ale za bardzo nie mogę zrozumieć dlaczego S-box wygląda tak, a nie inaczej oraz wykonujemy mnożenie macierzy przez stałą macierz i nie jestem w stanie zrozumieć czemu akurat ma ona taki kształt, a nie inny. Dodatkowo często pojawia się "GF" co mam rozumieć jako ciało skończone, ale też nie rozumiem tego pojęcia. Mógłby ktoś to
@ZawszeMyjeKubkiOctem: https://en.wikipedia.org/wiki/Rijndael_S-box
macierz jest tak skonstruowana bo ma udowodnione dobre wlasciwosci i nie ma punktow stalych
macierz jest tak skonstruowana bo ma udowodnione dobre wlasciwosci i nie ma punktow stalych
@ZawszeMyjeKubkiOctem:
GF (Galois Field), czyli ciało Galois, albo po prostu ciało skończone to skończony zbiór elementów zamkniętych za względu na dodawanie i mnożenie (plus jeszcze kilka innych istotnych warunków), gdzie każdy element posiada odwrotność, tj. dla każdego x istnieje y takie że xy=1.
Przykładowo, zbiór GF(5)={0, 1, 2, 3, 4} jest ciałem skończonym. Na przykład
2*3=6, 6=1 mod 5; 3*4=12, 12= 2 mod 5. Z pewnych względów ciała skończone


Podstawy kryptografii w 12 min.
W 12 minut zostały przedstawione podstawowe zagadnienia kryptografii, m.in jak działa szyfrowanie z kluczem publicznym i dlaczego współczesne komputery nie są w stanie odszyfrować danych. Czym jest podpis cyfrowy czy funkcje haszujące wykorzystywane np. przez kryptowaluty.
z- 64
- #
- #
- #
- #
- #
- #

Mirki, znalazłem 148-znakowy kod zaczynający się od "2", posiadający duże i małe litery oraz cyfry. Czy to może być jakiś klucz prywatny? Ew. w czym to może być zaszyfrowane?
#kryptografia #kryptowaluty
#kryptografia #kryptowaluty

@Upomnienie_z_grzywnom: to jest kod łamiący maszynę obostrzeń
Samsung Galaxy Quantum 2 - smartfon z kryptografią kwantową.
Samsung Galaxy Quantum 2 ma wbudowany chip, który opiera się na mechanice kwantowej i znakomicie podnosi poziom ochrony danych.
z- 17
- #
- #
- #
- #
- #
- #
#bitcoin obecnie trwają narady nad tym jak wprowadzić TapRoot - ulepszenie prywatności i zaawansowanych smart kontraktów w Bitcoin. #kryptografia #matematyka #inwestycje
http://gnusha.org/taproot-activation/
https://www.mail-archive.com/bitcoin-dev@lists.linuxfoundation.org/msg09657.html
#
http://gnusha.org/taproot-activation/
https://www.mail-archive.com/bitcoin-dev@lists.linuxfoundation.org/msg09657.html
#

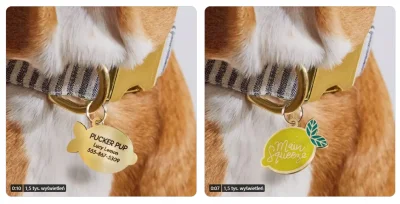
Jaki ukryty przekaz został zawarty w tym tweetcie?
Źródło: https://twitter.com/Chewy/status/1383420090217996292?s=20
#kryptowaluty #gme #zagadka #kryptografia #szyfrowanie #tajneprzezpoufne
Źródło: https://twitter.com/Chewy/status/1383420090217996292?s=20
#kryptowaluty #gme #zagadka #kryptografia #szyfrowanie #tajneprzezpoufne
źródło: comment_16187701092biETVIxGWHxOSiZe3yduJ.jpg
Pobierz
@FxJerzy: jest pies więc przekaz jest prosty: kupuj doge
ostatnio uczyłem się trochę kodu morsea i trenuje także
.--- . -... .- -.-. ..-- .--. .. ... -.-.--
#heheszki #morse #kryptografia
.--- . -... .- -.-. ..-- .--. .. ... -.-.--
#heheszki #morse #kryptografia


Mam pytanie z pogranicza #motoryzacja i #itsecurity , może mądre, może głupie, nie wiem.
Jest XXI wiek i każdy głupi blog o polityce jest zabezpieczony zaufanym certyfikatem i 256-bitowym szyfrowaniem podczas, gdy samochody za kilkadziesiąt-kilkaset tysięcy złotych można ukraść jakąś głupią walizką, bo ma keyless i zabezpieczenie zmiennym kodem.
Czy koncerny samochodowe napotkały tu barierę technologiczną, czy po prostu opłaca im się, aby te fury ciągle kradli?
Zupełnie nie znam


@grajlord: @krabat: W nowych samochodach komponenty do software downloadu(OTA) to nic nowego. Zwłaszcza, że nie koniecznie każde urządzenie musi to obsłużyć samo z siebie. Wystarczy że np. główne ECU albo jakiś GW Flexray/CAN czy komputer od multimediów będzie to obsługiwać i programować inne komponenty. Problemem jest to, że żaden OEM(nie licząc Tesli) się na to nie zdecyduje z kilku względów:
1) Przebudowa softu to koszty, i to nie
1) Przebudowa softu to koszty, i to nie
Treść przeznaczona dla osób powyżej 18 roku życia...