niebezpiecznik-pl
  • Najlepsze
  • Wszystkie komentarze
maQus
maQus
1
@niebezpiecznik-pl: i wiele z tych ludzi ma prawa wyborcze (╯°□°)╯︵ ┻━┻
wytrzzeszcz
@maQus: nie umiem w politykę a umiem w komputery i co teraz
sekurak
SQL injection bez uwierzytelnienia w Magento. Można pobrać całą bazę, a exploit jest banalnie prosty. Core problemu istniał w liniach 1.x oraz 2.x

https://sekurak.pl/sql-injection-bez-uwierzytelnienia-w-magento-mozna-pobrac-cala-baze-danych/

#sekurak #webdev #ecommerce #programowanie #security #hacking
  • Najlepsze
  • Wszystkie komentarze
rany_boskie777
@sekurak dej mnie tego exploita człowieku
aseeon_
niebezpiecznik-pl
Obejrzyjcie mini webinar o ransomware, który przygotowaliśmy razem z kolegami z CommVault. Warto, bo za uważne oglądanie jest voucher na 1000 PLN do zgarnięcia ;) https://niebezpiecznik.pl/post/jak-sie-uchronic-przed-utrata-dostepu-do-danych-zdobadz-bastion-bezpieczenstwa/

#security #bezpieczenstwo #niebezpiecznik #hacking #ransomware
C.....e
C.....e
#bezpieczenstwo #cyberbezpieczenstwo #hacking #hackingnews #programowanie #devops #ruby #rails #rubyonrails
Piszę sobie kod, robię commita, a tu github coś o podatnościach. To wchodzę a tam że gem którego linkuję nokogiri ma krytyczną podatność.
Co teraz? Mam wyłączyć wszystko co online i używa tego gema i czekać na łatkę? To tak jakby wszystko co mam online.
  • Najlepsze
  • Wszystkie komentarze
rskk
rskk
rskk
1
@CoolCake: sprawdź czy gem ma już wyższa wersje z poprawka.
KrzysztofKrawczyk
@CoolCake: zainteresuj się https://github.com/rubysec/bundler-audit

Ten gem Ci wyrzuci co jest dziurawe, nr. CVE podatności + sugerowana wersja, do której gem powinien zostać podbity. Czasami trzeba podbić inny gem, który jest "nadrzędny" (zawiera dziurawego gema jako dependency), np. ostatnio była akcja aktualizacji gemu rails, bo wykryto podatność w action_view.

Powinno pomóc. Tak jak kolega wyżej napisał, prawdopodobnie jest już wypuszczona wyższa, załatana wersja.
sekurak
Cyberpunk 2019: setki tysięcy ludzi ma się zgłosić do serwisu. US CERT wydał ostrzeżenie - można im nadpisać pamięć.

https://sekurak.pl/setki-tysiecy-ludzi-ma-sie-zglosic-do-serwisu-us-cert-wydal-ostrzezenie-mozna-im-nadpisac-pamiec/

#sekurak #bezpieczenstwo #hacking #medycyna #serce
  • Najlepsze
  • Wszystkie komentarze
n.....m
n.....m
D.....y
D.....y
Właśnie zobaczyłem wpis niebezpiecznika o ASUSie i od rana w ASUS Live Update wisi mi jakaś krytyczna aktualizacja, której nie da się zainstalować. Mam się bać?

#security #bezpieczenstwo #niebezpiecznik #hacking #informatyka #asus #komputery #hardware
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
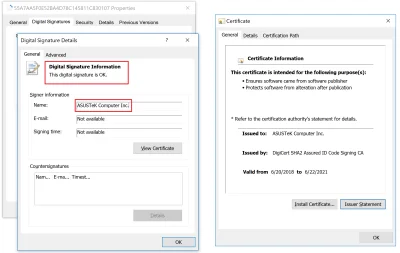
Smutna wiadomość dla właścicieli sprzętu marki ASUS. Prawdopodobnie zostaliście zainfekowani. Wyjaśniamy jak sprawdzić, czy jesteście ofiarami. Przekażcie informacje znajomym, którzy mają laptopy tej marki! https://niebezpiecznik.pl/post/masz-asusa-twoje-urzadzenie-moglo-zostac-zainfekowane/

#security #bezpieczenstwo #niebezpiecznik #hacking #informatyka #asus #komputery #hardware
  • Najlepsze
  • Wszystkie komentarze
Rudalke
Mireczki spod #security #hacking i #informatyka mam problem z połączeniem się z mutillidae ( ͡° ʖ̯ ͡°)
  • Najlepsze
  • Wszystkie komentarze
BDLK_IMPRTR
Mirki, moje drogie, dostaję z różną częstotliwością powiadomienie z gmaila że próbuję się zalogować z innego komputera, czego nie robię, i zawsze klikam opcję „nie” w aplikacji, jednak nic dalej się z tym nie dzieje, nie mam możliwości zgłoszenia tego, sprawdzenia lokalizacji z jakiej „próbuję się zalogować”, ani żadnej opcji blokady podobnych prób logowania, dziś miały miejsce już 4 takie próby i moja irytacja zaczyna przeradzać się w zaniepokojenie.
Czy ktoś z
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
Zostało ostatnich 7 biletów na nasz jutrzejszy wykład we Wrocławiu. Ostania szansa, aby dowiedzieć się "Jak nie dać się zhackować?". Będą pokazy ataków na żywo i same praktyczne rady. Każdy kto korzysta z komputera powinien to usłyszeć i zobaczyć --> https://nbzp.cz/wroc-wyklad

PS. Wykład prowadzony jest przystępnym językiem, więc spokojnie możecie wziąć ze sobą rodziców!

#security #bezpieczenstwo #niebezpiecznik #hacking #wroclaw #mirkoreklama
  • Najlepsze
  • Wszystkie komentarze
PrawieJakBordo
Wydaje mi się że przestępcy zaczęli wykorzystywać bazę 500px. Jak nigdy nie miałem nieautoryzowanych logowań to od wczoraj były już 2 na Twitcha :P
#hacking
wytrzzeszcz
#arduino #raspberrypi #openwrt
Szukam czegoś co może pracować w terenie bez obsługi i pobierało na tyle mało prądu by dało się z solarów czy coś zasilić w terenie.
I dało się na tym stawiać proste serwery telnetu czy strony web?

Chodzi o grę AR coś około #geocaching gdzie się bawimy w #hacking
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
Treść przeznaczona dla osób powyżej 18 roku życia...