Wersja od: 19 sierpnia 2024 r. do: 31 grudnia 2029 r. Art. 47. [Zatrzymanie lub postój na drodze dla pieszych] 1. Dopuszcza się zatrzymanie lub postój na drodze dla pieszych kołami jednego boku lub przedniej osi pojazdu samochodowego o dopuszczalnej masie całkowitej nieprzekraczającej 2,5 t, pod warunkiem że: 1) na danym odcinku jezdni nie obowiązuje zakaz zatrzymania lub postoju; 2) szerokość chodnika jest nie mniejsza niż 1,5 m i nie utrudni ruchu pieszych; 3) pojazd umieszczony przednią
#cyberbezpieczenstwo Na 99.9% padłem celem próby Account Take Over... Dzwoni do mnie jakiś numer, odbieram słyszę: blabla złożyłeś wniosek o pożyczkę na 6k w banku pkobp, niedługo połączymy zkonsultantem <wschodzi akcent>Dzień dobry tutaj cośtam coś pko czy pan składał wniosek o kredyt</wschodni akcent> <ja> a nie wiem, może tak</ja> <wschodni akcent>ale pamiętam pan o 9 że pan wniosek składał?</wschodni akcent>
1) Nie pisaliśmy nigdzie o źródłach zakłóceń (dopisek o statku na Bałtyku jest nie od nas) 2) Stawiamy, że to ćwiczenia NATO https://sekurak.pl/duze-zaklocenia-sygnalu-gps-nad-polska/ (ale nie ma żadnego potwierdzenia) 3) Piszemy za to o komunikacie NOTAM. O jest on dostępny publicznie tutaj:
@balrog84: raczej nie. Tzn ktoś na dostęp do Twoich SMSów i kontaktów i potencjalnie może to próbować wykorzystać w jakiś inny sposób niż wysyłka nowych SMSów (premium)
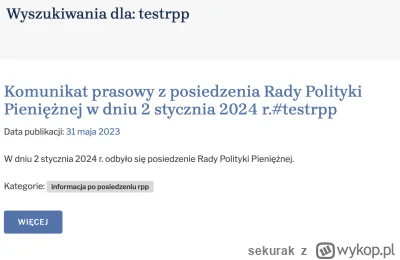
Takiej sytuacji jeszcze nigdy nie było! Na kilka dni decyzją w sprawie stóp procentowych, na stronie banku centralnego pojawił się komunikat z posiedzenia, które jeszcze się nie odbyło. Wynika z niego, że stopy procentowe zostały obniżone. Doszło do wycieku przed oficjalnym głosowaniem?
Od czerwca 2024 roku każdy będzie mógł zastrzec swój PESEL. Obowiązek weryfikacji będzie dotyczyć instytucji finansowych / notariuszy / operatorów telekomunikacyjnych.
TLDR: można będzie zastrzegać elektronicznie (web, mobywatel) lub on-site - urząd, będzie można "odstrzec" pesel tylko na chwilę (np. na czas podpisania kredytu. Jeśli bank przyzna kredyt mimo zastrzeżenia peselu, nie będzie miał możliwości dochodzenia ew. roszczeń (w przypadku braku spłacania).
Niespodzianka. Google zacznie kasować nieaktywne konta po 2 latach nieaktywności. Dotyczy to również Gmaila. Start akcji w grudniu 2023, pierwsze pod nóż mają iść konta, na których nic się nie działo od założenia:
@sekurak: i bardzo dobrze, może się pouwalniają fajne nazwy, zajęte na zasadzie psa ogrodnika, bo ktoś kiedyś miał fantazję i se założył konto, a potem porzucił. BTW mam konto na gmailu założone jeszcze u zarania dziejów i założyłem je też w fajny sposób. Moje konto to imienazwisko@..., było dostępne, założone bez problemu. Tyle, że po paru godzinach dostałem na nie maila. Od jakiejś laski, o treści... powiedzmy dość czułej, pisane
Wykop.pl reklamuję nową platformę jako bezpieczniejszą. Nigdzie jednak nie chwalą się raportem z testów penetracyjnych. Testy penetracyjne to standard w branży IT a ich publikacja jest najlepszą praktyką. W trakcie testów bezpieczeństwa specjaliści szukają błędów bezpieczeńst
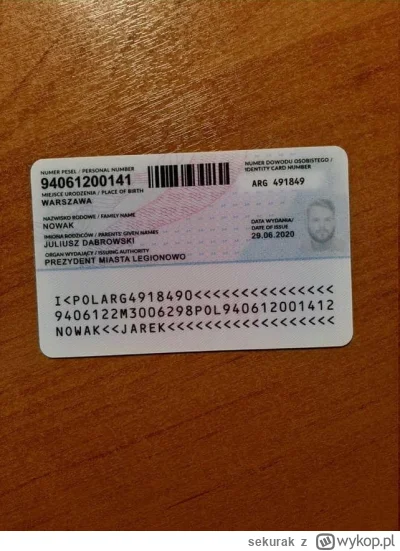
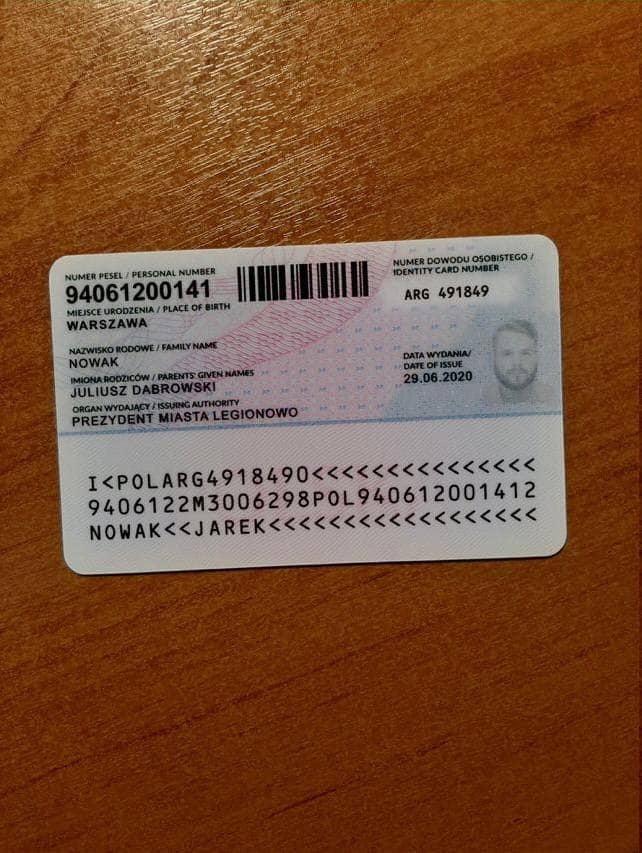
@sekurak: 1.Imiona rodziców : JULIUSZ DĄBROWSKI XD 2. no i powinno rodowe się zgadzać jak już jest dąbrowski, 3. Pesel niezgadza się z tym podanym na dole dokumentu.
Giga sniffer. Nowe prawo telekomunikacyjne dające służbom dostęp do „maili/komunikatorów”. Dostęp do danych „zaszyfrowanych” bądź „usuniętych”. Trochę więcej wyjaśnień w ostatnio głośnych tematach:
Lastpass: atakujący uzyskali dostęp do zaszyfrowanych baz haseł użytkowników. Nie ma totalnej paniki, ale też nie jest dobrze (zostaje jeszcze ostatnia bariera do przełamania).
@sekurak: dziwnie tak patrzeć jak jedna z wiodących firm zajmująca się bezpiecznym przechowywaniem haseł upada. Ciekawe kiedy pojawią się pierwsze oferty pracy na LinkedIn ( ͡°͜ʖ͡°)
@sekurak: mam lastpassa od 2009 przez te 13 lat mieli kilka wpadek ale jakoś do tej pory nigdy żadne z moich haseł nie zostało zleakowanych nie spodziewam się, że w tym przypadku będzie inaczej ale mimo wszystko zaczynam się powoli rozglądać za jakaś alternatywą prawdopodobnie skusze się na coś self hosted
Ransomware zaatakował Urząd Marszałkowski Województwa Mazowieckiego: zaszyfrowane dane systemu Elektronicznego Zarządzania Dokumentami (EZD) oraz innych systemów. Trwa analiza skali incydentu, nie działa część systemów, analizowana jest też potencjalna możliwość wycieku:
Bezosobowo twierdzą że maja. Moim zdaniem gdyby mieli to już by przywrócili :)
@clas: O widzę kolega jeszcze przed swoim pierwszym Ransomware ( ͡°͜ʖ͡°)
To EZD to nie jest taki mały system i to nie jest takie zwykłe firmowe EZD jak ci się wydaje zdziwił byś się bardzo co to jest. Nie życzę spotkania w pracy z Ransomware ale jak się już spotkasz to już
@clas: To malutka tam samych serwerów u parterów (u partnerów były tylko serwery) jest dużo dużo więcej, część może była nie używana bo partnerzy z projektu się wycofała ale jeśli nie.... to co się stało to jest masakra.