mrq
#phreak #hacking

https://mirror.1tbps.org/phreaking.eu.org/faqs.html

Człowiek poczytał by coś inspirującego i rozkminiam co się stało z takimi treściami jak faq z lat '90. Mamy przecież teraz te wszystkie .oniony i inne głębokie sieci ale tak jak by treści mniej? Może są tylko się to skomercjalizowało?
0
  • Najlepsze
  • Wszystkie komentarze
Futrzasty
2
Crisu
@mrq: dokładnie, pamiętam jeszcze jak na dyskietkach się zgrywało.
Swoją drogą ten format strony był mega czytelny i funkcjonalny
1
sowizdrzau
Treść przeznaczona dla osób powyżej 18 roku życia...
1
  • Najlepsze
  • Wszystkie komentarze
Ja_tutaJ
stary smartfon


@sowizdrzau: stare patenty ( ͡° ͜ʖ ͡° )つ──☆*:・゚ https://niebezpiecznik.pl/post/5-sposobow-na-obejscie-blokady-ekranu-w-androdzie/
1
sowizdrzau
@Ja_tutaJ Dzięki, spróbuję w pracy rano. Choć wątpię żeby ten debugging był włączony. Nic w nim w sumie nie grzebałem a podejrzewam że to nie jest standardowo włączone. Mimo wszystko dziękuję!
1
aptitude
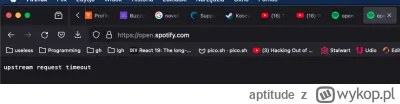
Ojj, kto ddosuje spotify?

Ręce do góry! Ja za ten serwis płacę! Chce muzyki, a nie timeout!
Przestańcie!

Nalegam na zakończenie ataku, albo was zaatakuje ab'em!
0
aptitude
Czy ktoś wie, co ostatnio stało się na HN? Jakiś poważny atak? Na początku zauważyłem dziwne komentarze, dosłownie wyglądający jak spam, prawie na każdym poście to było, a nie raz, sam HN odmówił posłuszeństwa, bo był zajęty tworzeniu nowych kont dla tych spamerów, ja przeglądam regularnie HN, nawet to moje pierwsze zajecie po wstaniu z łóżka.

Ale czegoś takiego jeszcze nie widziałem, PG bardzo dba o antyspam, więc co się tym razem
0
Horvath
Lata temu kojarzę stronkę na której były różne zadania "hackerskie", od najprostszych, gdzie hasło było zapisane plaintextem w kodzie strony po bardziej zaawansowe, jakieś sql inject, był też dział z odszyfrowywaniem wiadomości. Za wykonane zadania zdobywało się punkty, które przypisywały się do konta. Kojarzy może czy dalej istnieje i jak się nazywa? Ewentualnie coś w podobnym klimacie? Trochę #hacking i trochę #gry
1
  • Najlepsze
  • Wszystkie komentarze
dwojkazet
dwojkazet
@Horvath: a to nie bylo cos 3301 Cicada?
0
AusserKontrolle
Ewentualnie coś w podobnym klimacie?


@Horvath: ctflearn teraz z prostszych mi przychodzi do glowy oraz overthewire
0
Fucktyczny
#reverseengineering #hacking
Mirki miał ktoś do czynienia z omijaniem nProtect GameGuard'a? Wracam po 20 latach do olschoolowej gierki i chcę do celów edukacyjnych i hobbystycznych ( ͡° ͜ʖ ͡°) napisać sobie bota. Tylko trochę mi ten GG przeszkadza XD
0
P.....L
Co dajemy przestępcom - [CiekaWizja Wiktor Niedzicki]

Na początku wojny w Ukrainie rosyjscy żołnierze zamieszczali w mediach społecznościowych swoje fotografie na tle czołgów czy armat. Wywiad ukraiński przeanalizował te dane i ustalił położenie jednostek. Wystarczył pocisk z działa lub rakieta. Za lekkomyślność zapłacili życiem. Już 8 lat temu Cambridge Analitica pomogła zwolennikom Donalda Trumpa lepiej docierać do wyborców. A wszystko dzięki zbieraniu informacji w mediach społecznościowych. Aktywiści otrzymywali dane na temat poglądów
0
Piter93
Mogę skądś pobrać bazy danych użytkowników, które wyciekły z różnych stron? Gdzieś czytałem, że w sieci #tor często takie bazy danych są publikowane.
#hacking #darknet #deepweb
0
p03e
#pytaniedoeksperta #informatyka #hacking
Mirki mam pdf, w którym muszę złamać hasło, wiem, jaki jest pierwszy i ostatni znak hasła, wiem, że na drugim miejscu jest cyfra, a pozostałe pola to duże i małe litery, no i wiem ile hasło ma znaków. Czym to próbować złamać? hashcatem wszędzie widzę, że wykorzystuje się word listę jakąś obszerną, jakbym mógł ograniczyć sprawdzanie tym co wiem to powinno dość szybko
0
  • Najlepsze
  • Wszystkie komentarze
art212
Mam zmienione hasło w #router Co to za typ ataku? Czego mogę się spodziewać? Sporo urządzeń mam podpięte, o automatyce domowej w #homeassistant nie wspomnę #siecikomputerowe #komputery #pcmasterrace #hacking #pytaniedoeksperta
0
  • Najlepsze
  • Wszystkie komentarze
Jarek_P
Panowie spece, pomożecie zostać hakerem? :D
Potrzebuję jakiegoś toola do łamania hasła metodą brute force, gotowego narzędzia, które uruchomię i choćby i za tydzień otrzymam rezultat.
Muszę się "włamać" do panelu administracyjnego pewnego urządzenia, które zostało skonfigurowane przed laty i działa do dziś, niestety ktoś wymyślił na tyle oczywiste hasło i na tyle był pewien, że to się będzie pamiętać, że niech go cholera.

PS: tak, wszystkie oczywiste hasła już dawno przetestowane.
0
  • Najlepsze
  • Wszystkie komentarze