antros
#wykop #bezpieczenstwo #bezpieczenstwowsieci #raporter #hakujo
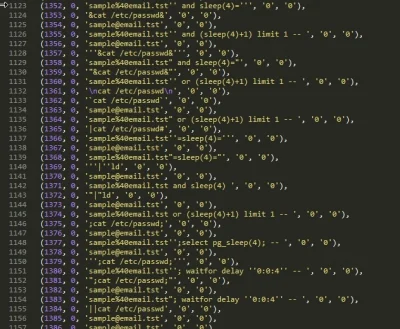
Ludzie nieustannie wpisują jakieś dziwne rzeczy do Raportera, to chyba ma być #sqlinjection #sql tylko, że ja nie używam sql ( ͡° ͜ʖ ͡°)

1111111111111" UNION SELECT CHAR(45,120,49,45,81,45),CHAR(45,120,50,45,81,45),CHAR(45,120,51,45,81,45),CHAR(45,120,52,45,81,45),CHAR(45,120,53,45,81,45),CHAR(45,120,54,45,81,45),CHAR(45,120,55,45,81,45),CHAR(45,120,56,45,81,45),CHAR(45,120,57,45,81,45),CHAR(45,120,49,48,45,81,45),CHAR(45,120,49,49,45,81,45),CHAR(45,120,49,50,45,81,45),CHAR(45,120,49,51,45,81,45),CHAR(45,120,49,52,45,81,45),CHAR(45,120,49,53,45,81,45),CHAR(45,120,49,54,45,81,45),CHAR(45,120,49,55,45,81,45),CHAR(45,120,49,56,45,81,45),CHAR(45,120,49,57,45,81,45),CHAR(45,120,50,48,45,81,45),CHAR(45,120,50,49,45,81,45),CHAR(45,120,50,50,45,81,45),CHAR(45,120,50,51,45,81,45),CHAR(45,120,50,52,45,81,45),CHAR(45,120,50,53,45,81,45) -- /* order by "as /*
' AnD
10
matth95
Mirki! Znalazłem na dysku stronkę php którą zrobiłem pare lat temu. Nie pamiętam jak ją pisałem ale próbuję ją złamać . Może podrzucicie jakieś pomysły. Do tej pory mam:
1.[POST] po wpisaniu do loginu: 0' or 1=1# zwraca prawde status 200 i login.php ale bez kontentu.
2.[POST] w loginie: ' zwraca Warning: mysqlnumrows(): supplied argument is not a valid MySQL result resource in home/mojuser/bla/bla/login.php on line 23
3.[POST] Input: search
1
  • Najlepsze
  • Wszystkie komentarze
januzi
@matth95: Jak pisałeś stronkę, to masz i pliki. Poszukaj sobie w nich ustawień bazy i będziesz mieć co trzeba.

No chyba, że ta stronka jest na Twoim dysku zupełnie tak samo jak ja jestem biskupem.
4
Ciuch_ciuch_madafaka
@matth95 nazwę tabeli znajdziesz zaczynając od przeszukiwania login. php gdzieś musi być odwołanie do bazy a admina będziesz miał podanego przy konfiguracji połączenia z bazą
0
dyktek
Cześć Mirki, wrzuciłem nowy odcinek na YT. Tym razem porozmawiamy trochę o SQL Injection a głównym tematem odcinka są relację w bazie danych oraz JOIN-owanie rekordów. Przypominam również że 11 grudnia w Krakowie odbędzie się 3 edycja PHPers, wstęp jest darmowy tak więc gorąco zapraszam Was na tą imprezę.

#odzeradowebdeva <-- można obserwować ( ͡° ͜ʖ ͡°) #php #webdev #sqlinjection
11
  • Najlepsze
  • Wszystkie komentarze
K.....a
K.....a
@dyktek: Fajne, przyda się ;)
1
chybaDapi
Treść przeznaczona dla osób powyżej 18 roku życia...
11
  • Najlepsze
  • Wszystkie komentarze
Ganja-Man
@chybaDapi: gotowego trojana wepnij do pdfa jakiegoś, wtedy masz wjazd na wszystko w jego kompie
0
aptitude
»[Tutorial] SQL Injection - dla początkujących
http://forum.itunix.eu/viewtopic.php?id=415

#sql #sqlinjection #poradnik #ciekawostki
7
  • Najlepsze
  • Wszystkie komentarze
zakowskijan72
5
W.....1
W.....1
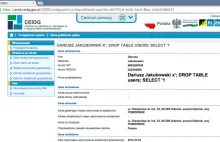
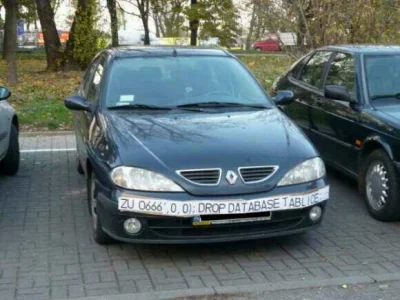
Prawie jak Bobby Tables - pan Dariusz postanowił wcielić pomysł z komiksu XKCD w życie i dodał SQL Injection do nazwy swojej firmy ;)

[ #mikroreklama #niebezpiecznik #sqlinjection #technologia ]
1
k.....i
k.....i
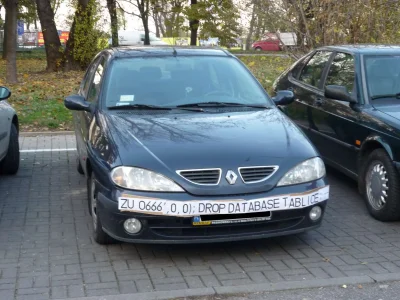
Znalezione w internetach. Końcówka zapytania sugeruje, że wpadł na to któryś z naszych rodaków xD

#motoryzacja #programowanie #sql #sqlinjection #fotoradary
6
  • Najlepsze
  • Wszystkie komentarze
p.....n
p.....n
Treść przeznaczona dla osób powyżej 18 roku życia...
17
  • Najlepsze
  • Wszystkie komentarze
bnormal
nie mogę przejść hackme na sekuraku z sql injection. Z firmą jeszcze sobie poradziłem ale dale klops. Gdyby ktoś chciał spróbować szczegóły na http://sekurak.pl/hackme-do-wygrania-licencje-avg/

#gorzkiezale #mysql #sqlinjection #hacking
1
mq1
2
ar2oor
Przenoszę bazę mailów do newslettera ze starej strony klienta.. n/c

#php #sqlinjection #sql
9
  • Najlepsze
  • Wszystkie komentarze
x.....y
x.....y
sql injection lvl master :D

http://i.imgur.com/MD8mR52.jpg

#sqlinjection
11
  • Najlepsze
  • Wszystkie komentarze
a.....r
a.....r
#programowanie #zagadkihakerskie #sqlinjection

Ostatnio rzuciłem wyzwanie, żeby wykorzystując błąd typu SQL Injection, wykraść hasło użytkownika admin ze strony http://hakerium.cba.pl/zad1/.

Niestety, wyniki okazały się dość słabe, stąd podsyłam krok po kroku jak mógłby wyglądać tok myślenia osoby, która chciałaby przełamać zabezpieczenie tej strony.

Przede
32
  • Najlepsze
  • Wszystkie komentarze
a.....r
a.....r
#zagadkihakerskie #sqlinjection

Kilka osób zaobserwowało taga, więc być może będzie jeszcze zainteresowana jakimiś wskazówkami do wczorajszej zagadki.

Zwróćcie uwagę, że jak wpiszecie nazwę użytkownika

admin
5
  • Najlepsze
  • Wszystkie komentarze
a.....r
a.....r
#programowanie #zagadkihakerskie #sqlinjection

A może zagadki hakerskie? Poniżej strona inspirowana pewną rzeczywistą sytuacją, z którą się spotkałem. Strona jest podatna na SQL Injection. Chodzi o to, żeby wykorzystać tę lukę do zalogowania się na użytkownika admin. Jeśli logowanie się uda, pojawi się komunikat: Zalogowany jako admin!.
11
  • Najlepsze
  • Wszystkie komentarze