Bithub
Phineas Fisher | „Obrabowałem bank i rozdałem pieniądze” – dane wypływają 4 lata po hacku
https://bithub.pl/artykuly/phineas-fisher-obrabowalem-bank-i-rozdalem-pieniadze-dane-wyplywaja-4-lata-po-hacku/
#hacking #hackingnews #kryptowaluty #monero #bitcoin
klokupk
Mireczki. Padłem właśnie ofiarą #ransomware
W jaki sposób mam pobrać próbkę, żeby wysłać do CERT?
#komputery #hacking #zaufanatrzeciastrona #niebezpiecznik
  • Najlepsze
  • Wszystkie komentarze
katoda_ltd
katoda_ltd
@klokupk: Jeżeli chodzi o identyfikację co dokładnie Ci wlazło to zazwyczaj wystarcza podesłanie dowolnego zaszyfrowanego pliku plus ewentualnie notki o okupie z informacją, gdzie płacić. Oprócz CERT możesz spróbować również na https://www.nomoreransom.org/pl/index.html
kacper3355
kacper3355
@klokupk: w pojemniczek
Lana
Lana
0
Kilka dni temu dostałam z mojej byłej pracy, z którą już kilka miesięcy temu rozwiązałam umowę, maila informującego o naruszeniu moich danych osobowych. Napisali, że ich serwer miał ataki hackerskie i wyciekło moje imię i nazwisko, mój PESEL, adres, numer telefonu, adres e-mail, numer rachunku bankowego, status studenta. Kompletnie nie wiem co w takiej sytuacji teraz zrobić i boję się, że zaraz zostanę wpakowana w jakieś chwilówki czy coś. Powinnam się bardzo
  • Najlepsze
  • Wszystkie komentarze
NiebieskiWStringach
@Lana: skontaktuj się z GIODO, myślę że były pracodawca dostanie niezłą karę...
jagged
jagged
@NiebieskiWStringach: jak ją poinformował to już sprawę ma ogarniętą i wuja mu zrobią
L.....e
Potrzebuje opinii dotyczącej testów penetracyjnych. Dostajemy zlecenia na testowanie aplikacji. Pewien zespół sieci wymaga od nas byśmy testowali aplikacje firmowe podczas przechodzenia przez reverse proxy, WAF i siedem firewalli. Ze względu na to dane historyczne i doświadczenie ze zleceniodawcą, istnieje duże ryzyko, w którym taki rev proxy padnie i spowoduje niedostępność. Aplikacja (gdyby dostać się do niej bezpośrednio) nadal by działała. Czy mówimy wtedy o podatności na atak DoS w kontekście infrastruktury
  • Najlepsze
  • Wszystkie komentarze
Futrzasty
@LongWayHome: testując aplikację w jej scope powinno być testowanie aplikacji
Chyba, że w scope macie całe flow więc jedziecie ze wszystkimi WAFami i firewallami (nie powinno tak się robić)
D.....n
@LongWayHome: @Futrzasty: ma rację. A co do dosa to wydaje mi się ze to dos na infre skoro aplikacja sama w sobie działa, ale nie jest dostępna
niebezpiecznik-pl
Treść przeznaczona dla osób powyżej 18 roku życia...
KacperSzurek
Jak wygląda praca osoby zajmującej się bezpieczeństwem w banku? #od0dopentestera
Adam Lange pracuje jako VP Head of Cyber Threat Hunting w Standard Chartered Bank.
W wywiadzie opowiada na czym polega threat hunting i co jest najtrudniejsze w tej pracy.
Posłuchasz o metodach działania przestępców oraz dlaczego pakiet Office tak często używany jest do ataków na firmy.
Adam tłumaczy co to jest phishing i gdzie możemy zgłosić złośliwą witrynę.
Rozmawiamy także o wpływie PSD2
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
KacperSzurek Autor
1
sekurak
Kto marudzi że na sekuraku nie ma researchu... no więc jest ;) Taki zupełnie świeży publikujemy na https://research.securitum.com/ (co dopiero Google dało nam nagrodę za buga tygodnia :D https://twitter.com/GoogleVRP/status/1196703306808283136). Będzie to sukcesywnie tłumaczone na PL.

#sekurak #hacking
niebezpiecznik-pl
PZU wyciekło adresy e-mail klientów i w ramach przeprosin rozdaje im bony do Biedronki . Dobry czy zły pomysł?
https://niebezpiecznik.pl/post/pzu-rozdaje-bony-o-biedronki-za-ujawnione-e-maile-klientow/

PS. Studenci SGGW zazdroszczą ;)

#security #bezpieczenstwo #niebezpiecznik #hacking #pzu #daneosobowe #wyciek #rodo #biedronka
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
⚠ Uważajcie ⚠ na tego maila od "DHL" dotyczącego zwrotów. Jest nieźle przygotowany, omija spam, a w załączniku czeka wirus❗ -> https://niebezpiecznik.pl/post/uwaga-na-e-maile-z-tematem-zwroty-dhl/

Ostrzeżcie znajomych i uczulcie swoje działy IT! Pls RT!

#security #bezpieczenstwo #niebezpiecznik #hacking
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
Hej, Trójmiasto! Chcecie wiedzieć jak nie dać się zhackować? Wpadnijcie w środę na nasz wykład pt. "Jak nie dać się zhackować?" Obiecujemy opad szczeny, dużo praktycznych rad i pokaz ataków na żywo :) Idealne dla każdego kto chce zabezpieczyć swoje dane, tożsamość i pieniądze przed cybeprzestępcami. Bilety od 199 PLN.

https://niebezpiecznik.pl/post/trojmiasto-wpadajcie-na-nasz-wyklad-w-srode/

Dajcie znać znajomym z Gdańska, Gdyni i okolic! Dzięki!

#security #bezpieczenstwo #niebezpiecznik #hacking
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
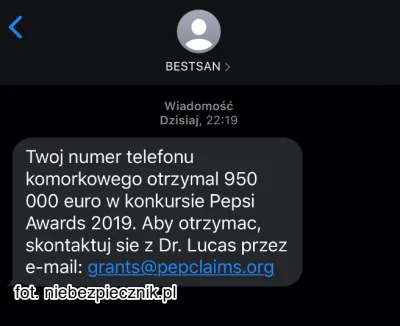
⚠ Uwaga ⚠ na SMS-y od nadawcy BESTSAN -- pod pretekstem nagrody wyłudzają dane ❗ (i pewnie także pieniądze, choć na to wciąż czekamy konwersując ze scamerem ;) https://niebezpiecznik.pl/post/uwaga-na-sms-y-od-bestsan/

Ostrzeżcie mniej technicznych znajomych!

#security #bezpieczenstwo #niebezpiecznik #hacking
  • Najlepsze
  • Wszystkie komentarze
wytrzzeszcz
#prawo #4konserwy #neuropa #hacking
Uprzejmie przypominam że używanie mocnego szyfrowania od końca do końca jest wykorzystaniem w praktyce praw człowieka oraz naszej konstytucji. Artykuły 49 konstytucja
Artykuł 41 prawo pocztowe
Artykuł 159 prawo telekomunikacyjne
niebezpiecznik-pl
Ukradli laptopa z danymi (setek? dziesiąte? tysięcy) studentów, absolwentów i kandydatów do SGGW. Potężny zestaw danych osobowych! Jest prawie wszystko. Czy to oznacza, że studenci SGGW mają przerąbane? Niekoniecznie...

https://niebezpiecznik.pl/post/kradziez-laptopa-sggw-dane-studentow/

PS. Studenci szykują pozew

#security #bezpieczenstwo #niebezpiecznik #hacking #sggw #giodo #daneosobowe #wycieki #studbaza
  • Najlepsze
  • Wszystkie komentarze
sekurak
Łatajcie szybko WhatsAppa – krytyczna podatność potencjalnie umożliwiająca instalację spyware filmem mp4:

https://sekurak.pl/latajcie-szybko-whatsappa-krytyczna-podatnosc-potencjalnie-umozliwiajaca-instalacje-spyware-filmem-mp4/

#sekurak #whatsapp #hacking #spyware #bezpieczenstwo
  • Najlepsze
  • Wszystkie komentarze
mistrz_tekkena
#kablowka #historia #elektronika #telewizja #hacking

Hej mireczki nakierujcie mnie czego szukam. Pamiętam jak miałem kilkanaście lat w latach 90 i była dostępna kablówka bez dekodera (chyba?) pamiętam, że można było kraść sygnał takiej kablówki tylko trzeba było mieć takie "coś". Szukam nazwy tego czegoś. To było takie okrągłe coś, plastikowe a moze szklane i to się gdzieś podłączalo i sygnał się "odkodowywal"
  • Najlepsze
  • Wszystkie komentarze
suvroc
suvroc
Chciałbym się pochwalić moim najnowszym projektem Kalendarzem adwentowym - Zadbaj o swoje elektroniczne bezpieczeństwo.
Skąd pomysł na coś takiego? Wziął się z połączenia 2 rzeczy:
- doświadczenia, że zwykle pomimo dużych starań firm i programistów, żeby tworzyć bezpieczne aplikacje, najsłabszym ogniwem okazują się sami użytkownicy i ich brak wiedzy o bezpieczeństwie
- pomysłu, że chciałbym opracować coś prostego i mało angażującego, żeby nie zniechęcało ludzi. Dlatego skorzystałem z formy kalendarza adwentowego - zbioru codziennych małych
  • Najlepsze
  • Wszystkie komentarze