Wszystko
Najnowsze
Archiwum
Międzynarodowe uderzenie w cyberprzestępczość. Chodzi o groźne oprogramowanie

Międzynarodowe uderzenie w cyberprzestępczość z udziałem polskiej policji i prokuratury, koordynowane przez Europol i Eurojust. Zabezpieczono 170 elektronicznych nośników danych, które będą badane (...). To akcja wymierzona w sprzedawców i użytkowników niezwykle niebezpiecznego programu IM RAT
z- 6
- #
- #
- #
- #
- #
- #


https://sklep.sekurak.pl/product/view?id=1
#sekurak #bezpieczenstwo #blackfriday #webdev #security #hacking
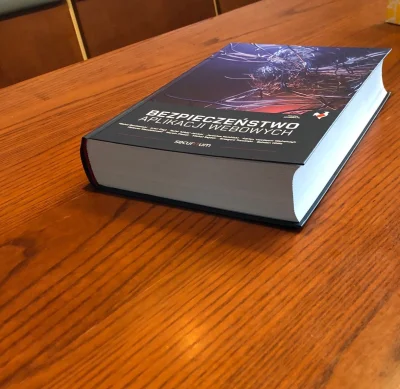
źródło: comment_oHWmB75rxnFnnjQTRH4wUFgRwym54TiH.jpg
Pobierz


https://www.wykop.pl/link/5234875/ktos-wydrukowal-mu-karnego-k-na-jego-drukarce-3d/
Ale problem jest poważniejszy, bo sporo drukarek 3D pracuje z kamerkami przez które czasem podglądać można wiecęj niż tylko pole wydruku... Plus można je przegrzać (ryzyko pożaru). Oto historia Andrzeja.
#security #bezpieczenstwo #niebezpiecznik #hacking #druk3d #drukarki3d #heheszki

źródło: comment_616S4bF8lw1iPjUjYYqWa0ufcbEA9dqO.jpg
PobierzKtoś wydrukował mu karnego k#%@$@ na jego drukarce 3D
Andrzej wyszedł na parę godzin z domu. Kiedy wrócił, na jego drukarce stał... p---s. Kilka dni temu ktoś zaczął przeszukiwać internet pod kątem drukarek 3D podpiętych do internetu, bez hasła. Problem jest poważniejszy: drukarki 3D często są spinane z kamerami i można je przegrzać (ryzyko pożaru).
z- 55
- #
- #
- #
- #
- #
- #
Amerykanie stworzyli chiński system inwigilacji?

Czołowe amerykańskie firmy sektora IT pomogły Chinom w tworzeniu wszechobecnego systemu inwigilacji i kontroli społeczeństwa – wynika z raportu grupy reporterów śledczych opublikowanego w środę przez dziennik "Wall Street Journal".
z- 1
- #
- #
- #
- #
- #
- #
Radiotelefony dla SOP za prawie milion złotych

Służba Ochrony Państwa wyłoniła najkorzystniejsze oferty w przetargu mającym na celu pozyskanie radiotelefonów nasobnych, samochodowych, ale również ochronników słuchu i zestawów komunikacyjnych. Nowe wyposażenie ma trafić do SOP jeszcze w grudniu bieżącego roku.
z- 0
- #
- #
- #
- #
⚠️ Szkolenie z OSINT za 50% do szkolenia dla administratorów i devopsów z Bezpieczeństwa Sieci Komputerowych (testów penetracyjnych)
⚠️Wykład "Jak nie dać się zhackować?" za DARMO do szkolenia dla programistów "Atak i Ochrona Webaplikacji"
#security #bezpieczenstwo #niebezpiecznik #hacking #osint #
źródło: comment_gow5gDb2Y297eWOzjFoEnSq9K616MbBS.jpg
Pobierz1) SLE Interview Prep Guide czyli kolejne repozytorium z gatunku przygotowania do rozmów o pracę na stanowiska #sysadmin czy #devops - warto rzucić okiem
1) SLE Interview Prep Guide czyli kolejne repozytorium z gatunku przygotowania do rozmów o pracę na stanowiska #sysadmin czy #devops - warto rzucić okiem
@devopsiarz: miałem kiedyś rekrutacje i koleś leciał tymi pytaniami. Normalnie prawie jedno po drugim. Nie zatrudnili mnie :P

Gdy serwer EC2 musi mieć dostęp do S3 - gdzieś należy przechowywać klucze API.
Zamiast wpisywać je na sztywno do kodu aplikacji - stosuje się EC2 Instance Metadata Service.
Problem pojawia się, gdy użytkownik może podać adres domeny, z której pobieramy i wyświetlamy treść.
W taki sposób może pobrać dane z Metadata Service.
Taki
https://niebezpiecznik.pl/post/posiadacze-kont-google-uwaga-na-nowy-atak-zaleglosc-google-play/
Ostrzeżcie mniej technicznych znajomych z kontami Google i telefonami z Androidem ❗️
#security #bezpieczenstwo #niebezpiecznik #hacking #google #smartfon #android

źródło: comment_1ijaIHtg7qMcrkhZ8b6K1ZhLAF72QNYk.jpg
Pobierz
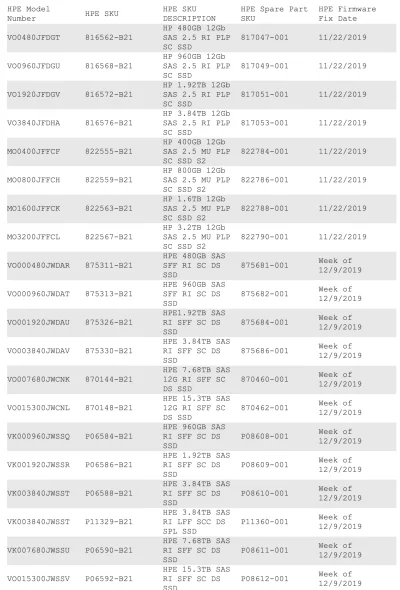
https://niebezpiecznik.pl/post/masz-dysk-ssd-od-hp-szybko-go-zaktualizuj-bo-umrze/
Awarii można uniknąć aktualizując firmware. Zróbcie to jak najszybciej.
#security #bezpieczenstwo #niebezpiecznik #hacking #hpe #hp #hewlettpackard #sysadmin #devops
źródło: comment_ZUwMfn6cIlne9DWXUV6zYXXZECrppjX6.jpg
Pobierz
3 lata, 270 dni i 8 godzin
@niebezpiecznik-pl: to jest około 35000 godzin (zaokrągliłem do 4 lat), on będzie się psuł niezależnie od tego czy pracuje czy tylko podczas działania?


Mamy ze znajomymi serwer gry. Gra na nim sporo osób, ale część z nich dostaje bana ze względu na cheaty. Oczywiście banujemy ich po IP, ale oni zakładają nowe konta na nowym ip i harxuja dalej.
Myślałem, żeby zrobić coś na zasadzie shadowbana wpisującego do rejestru - ale to pewnie szybko ogarną.
Jak

Jak banowac graczy po MAC?
@Rudy_: Nie da się, mac kompa zna tylko router do którego jest podłączony, nie jest przesyłany nigdzie dalej.
Stacja metra na Brooklynie zalana? "Zmiany klimatu są faktem" [ZDJĘCIE
- Robimy to, bo zmiany klimatu są faktem – tłumaczą przedstawiciele zarządu nowojorskiego metra, komentując akcję zalania wodą wejścia na peron jednej ze stacji na Brooklynie. Sytuacja zaskoczyła o poranku wielu nowojorczyków.
z- 0
- #
- #
- #
- #
- #
- #

#security #bezpieczenstwo



Chipy w mózgu to nie science fiction. Jaka jest przyszłość AI z dostępem...

...do myśli? Sztuczna inteligencja przekracza ostatnią granicę naszej prywatności. Interfejs mózg-maszyna może zapoczątkować erę telepatii. Ostatnie osiągnięcia w tej dziedzinie to np. robotyka protetyczna czy prowadzenie wózka inwalidzkiego za pomocą umysłu. Jakie są zagrożenia związane z tą techn?
z- 0
- #
- #
- #
- #
- #
- #
Ransomware w komputerach policji w Nowym Jorku. Infekcja przeniosła się z NUC-a

Policja w Nowym Jorku ujawniła kulisy problemu z ransowamre, z którym musiała się zmierzyć w ubiegłym roku. W konsekwencji na pewien czas wyłączono dostęp do bazy danych LiveScan z odciskami palców, choć pojawiają się zapewnienia, że zagrożenie tego nie wymagało i była to tylko prewencja.
z- 1
- #
- #
- #
- #
- #
Przy okazji odkryłem niezły kwas w gnugp. Gnome-keyring-daemon, cache-uje hasło przez jakiś czas po wprowadzeniu. Gpg w tym czasie, nawet jak się wprowadzi złe hasło, to ignoruje je i bierze te z pamięci ᶘᵒᴥᵒᶅ, wtf
Żeby mu zczyscić

źródło: comment_SdfKptoG2c9clVzH1nggE5AdugZPRkTh.jpg
Pobierz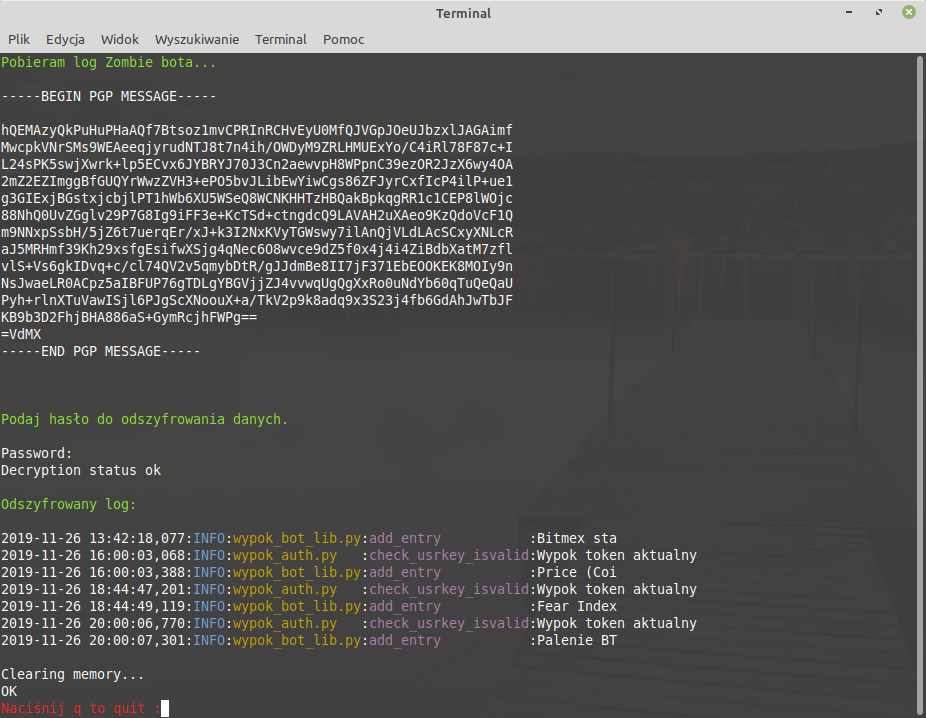
to content bot wrzuca na wypok posty
https://www.wykop.pl/ludzie/atari_XE/
a ponieważ siedzi w chmurze google to wystawiłem mu logi po http ale zaszyfrowane żebym nie musiał się do niego logować i sprawdzać czy żyje
Ktoś posiada dostęp do mojego allegro z podpiętą kartą czy są jeszcze jakieś inne możliwości ?
#bezpieczenstwo #security #blik
Komentarz usunięty przez autora