KacperSzurek
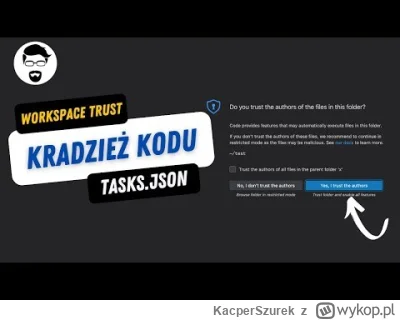
Visual Studio Code posiada funkcję Workspace Trust. Ale po co ona jest? #od0dopentestera
TL;DR: jeśli pobierzesz i otworzysz złośliwy projekt, a następnie wciśniesz niebieski przycisk Yes, I Trust - potencjalny atakujący może wykonać dowolny skrypt/program na Twoim komputerze.

Projekt w Visual Studio Code może posiadać specjalny plik .vscode/tasks.json. Dla
257
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Chcesz być wołany do podobnych wpisów? Zaplusuj ten komentarz.
202
KacperSzurek
Jeśli mam Cię usunąć z listy – zaplusuj ten komentarz.
20
KacperSzurek
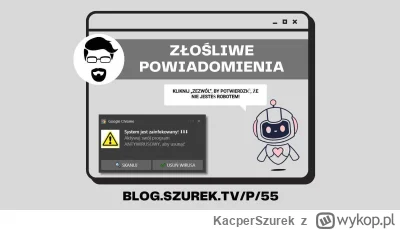
Nowoczesne przeglądarki posiadają funkcję powiadomień. Sklepy mogą tak informować nas o nowych promocjach. Ale z opcji tej zaczęli też korzystać przestępcy. #od0dopentestera

Przeglądając Internet możesz natrafić na stronę, na której obrazek robota informuje Cię, że aby przejść dalej musisz potwierdzić, że jesteś człowiekiem. Ale nic się nie bój. To bardzo proste. Wystarczy tylko kliknąć guzik zezwalaj.

W ten sposób przeglądarka prosi Cię o pozwolenie na pokazywanie powiadomień. Ale sporo osób może
215
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Chcesz być wołany do podobnych wpisów? Zaplusuj ten komentarz.
109
J.....m
J.....m
@KacperSzurek: no faktycznie jest, musieli przed chwilą dodać... ( ͡° ͜ʖ ͡°)
13
KacperSzurek
Blokada reklam może czasami zwiększyć bezpieczeństwo użytkowników - zwłaszcza tych starszych, bardziej podatnych na manipulacje. Jak to możliwe? #od0dopentestera

* Wiele osób poszukuje strony do logowania do swojego banku w wyszukiwarce. Może tak trafić na fałszywą reklamę banku. Ostatnio było sporo takich przypadków: Bank Pekao, Bank Millennium, Bank BNP Paribas.
* Sporo osób nie wie, że w wyszukiwarce mogą być reklamy. Łatwo nie zauważyć oznaczenia "reklama" jeśli
296
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Chcesz być wołany do podobnych wpisów? Zaplusuj ten komentarz.
81
IvanBarazniew
IvanBarazniew
A Wy co sądzicie o tym pomyśle?

@KacperSzurek: Zgoda, blocker jest w dzisiejszych czasach obowiązkowy. I nie chodzi tylko o strony złośliwe ale głównie o prywatność, oszczędność zasobów i prędkość działania stron.

Ja bym nawet rozważył no-script jak ktoś jest bardziej zaawansowanym użytkownikiem. Ilość zbędnych skryptów, trackerów etc ładowana z większością stron jest zatrważająca.

Natomiast co do aspektów moralnych - na reklamach można zarabiać w rożny sposób. Nie trzeba od
41
KacperSzurek
Jak zdenerwować legalnych użytkowników? Dodając system DRM do zakupionego produku. #od0dopentestera

• Istnieje zautomatyzowana kuweta, która wykorzystuje plastikowe granulki i automatycznie czyści kocią toaletę. Urządzenie do swojego działania potrzebuje specjalnego pojemnika. Ten uwalnia odpowiednią porcję roztworu. Możesz pomyśleć, że wystarczy ponownie napełnić zużyte opakowanie przy pomocy zamiennika. Ale nic z tego. Każdy kartridż posiada tag RFID. Kuweta odczytuje identyfikator i zapisuje liczbę użyć.
• To dość znany model biznesowy.
230
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Chcesz być wołany do podobnych wpisów? Zaplusuj ten komentarz.
122
thority
@KacperSzurek: ja znam jeden sposób na zdenerwowanie użytkowników- wypuścić nieprzetestowaną wersję strony ( ͡° ͜ʖ ͡°)
27
KacperSzurek
Jak sprzedawano niedziałające figurki Myszki Miki? O sztuczkach sprzedawców-oszustów. #od0dopentestera

• Kojarzysz figurki Myszki Miki radośnie tańczące w rytm muzyki? Jeszcze kilka lat temu sprzedawano takie na ulicach w Polsce. Dzieci, które namówiły rodziców na zakup mogły być bardzo rozczarowane. Bo na prowizorycznej scenie zawsze znajdował się magnetofon. Do niego przyczepiona była prawie niewidoczna nić, która była poruszana przez silniczek. To dlatego wydawało się, że myszka tańczy.
• 100 lat temu
810
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Tym razem kilka mniej znanych metod antykradzieżowych. #od0dopentestera
• Wózek z supermarketu może kosztować nawet 500 złotych. To, że musisz wrzucić do niego 5 złotych wcale nie jest zabezpieczeniem. To socjotechnika, która zachęca Cię do odłożenia wózka na swoje miejsce. W USA popularne są żółte linie na parkingach. Koło w wózku ma silniczek i mechanizm wykrywający czy przejechałeś poza wyznaczone miejsce. Wtedy bolec blokuje koło i w zamyśle kradzież całego
2140
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Grasz w gry? Pewno nieraz musiałeś grać z oszustami, którzy używając specjalnych programów próbują uzyskać przewagę w meczach. Ale jak się ich wykrywa? Skąd gra wie, że akurat ta osoba wykorzystuje nieuczciwe praktyki? #od0dopentestera

• Dawniej serwery wysyłały do wszystkich graczy te same dane. Czyli każdy komputer biorący udział w danej rozgrywce posiadał informacje o tym gdzie są inni gracze i co robią. Gra po prostu nie wyświetlała tych informacji
1139
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Pamiętasz swój klucz do Windowsa? Kupując legalne oprogramowanie oprócz płyty otrzymywało się certyfikat autentyczności z wydrukowanymi kilkoma znakami. Ale skąd system wiedział, że ten kod jest prawidłowy? #od0dopentestera
• Teoretycznie można umieścić wszystkie klucze w kodzie programu. Ale nikt tak nie robi. Bo co jeśli jest ich na przykład 100 000?
• Wykorzystuje się algorytm, który na podstawie matematycznych operacji weryfikuje poprawność klucza. Wyobraź sobie, że kod produktu składa się z samych
1823
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Nie wszystkie kampanie reklamowe kończą się sukcesem. Czasami mogą narazić firmę na spore straty. #od0dopentestera

• Producent odkurzaczy zaoferował darmowe bilety do USA w zamian za zakup swoich produktów za co najmniej £100. Procedura odbioru nagrody była skomplikowana. Wymagała wysyłania paragonu i specjalnego formularza. Poza tym firma mogła odrzucić nasze propozycje terminów. Ale i tak gdy oferuje się coś wartego 600$ za £100 - firma może stracić płynność finansową.
• Podczas Igrzysk
1140
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Używasz kodów 2FA generowanych przez aplikację na telefonie? Super. Ale warto pamiętać, że ta metoda nie jest odporna na phishing. #od0dopentestera
Ale jak to? To proste. Te kody możesz podać na złośliwej stronie/podyktować przestępcy podszywającemu się przez telefon.
Jak to wygląda w praktyce możesz zobaczyć w tym fragmencie filmu - gdzie moi widzowie logują się na wcześniej założone konto - bo wyświetlam im kod 2FA.
Jakie jest rozwiązanie tego problemu? Klucze U2F/FIDO2
442
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Chciałbyś korzystać z menadżera haseł ale nie jesteś do niego przekonany? Spróbuję obalić pewne mity i obawy. #od0dopentestera

1. Bo jest drogi. To nieprawda.
Istnieją całkowicie darmowe rozwiązania (np. KeePassXC, menadżer w Google Chrome) lub też rozwiązania freemium - gdzie tylko zaawansowane funkcje są płatne (np. Bitwarden).
2. Bo szybciej wpiszę hasło ręcznie. Wątpię.
Hasło może się uzupełniać automatycznie zaraz po załadowaniu strony (jeśli włączysz odpowiednią opcję -
1225
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Zastanawiałeś się jak przestępcy "łamią hasła"? Szybkie wytłumaczenie jak działa hashcat. #od0dopentestera
• Hasła użytkowników zazwyczaj przechowujemy w bazie. Przy pomocy ataku SQL Injection czasami można je wykraść. Firmy chcą minimalizować skutki takiego wycieku dlatego zapisują je w formie hasha.
• Funkcja skrótu zamienia hasło na hash. Można to porównać do miksera, który robi smoothie. Z tych samych owoców – powstaje to samo smoothie. To samo hasło daje ten sam hash.
575
  • Najlepsze
  • Wszystkie komentarze