dzikireks
dzikireks
#ransomware #petya #windows #wirus

Jesli ktos jeszcze nie wie, to nowy ransomware "petya" ma w kodzie wylacznik - sprawdza, czy istnieje w katalogu c:/windwos/ plik o nazwie "perfc".

Wystarczy wiec utworzyc c/windows/perfc i nie powinno byc problemow z petya.
  • Najlepsze
  • Wszystkie komentarze
zenon0800
@dzikireks: zdania są podzielone czy to działa...
sekurak
  • Najlepsze
  • Wszystkie komentarze
magucio
magucio
18
@sekurak: to Łódź Bałuty, nie wprowadzaj w błąd
a.....t
a.....t
@magucio: Racja, w tle hala Bałuckiego
Q.....n
Q.....n
Jak autorzy ransomware pozostają anonimowi? Przecież numer portfela jest znany, transakcje są publiczne, a przy wymianie na normalną gotówkę pozostaje ślad w usłudze która obsłużyła wymianę i służby mogłyby by do tej informacji dotrzeć...
Policji się nie chce, nie mają metod, czy o co chodzi?

#pytaniedoeksperta #ransomware #bitcoin
  • Najlepsze
  • Wszystkie komentarze
HiHiHiD
Sirion
Sirion
  • adult
4
Treść przeznaczona dla osób powyżej 18 roku życia...
  • Najlepsze
  • Wszystkie komentarze
vshila
@Sirion: bedą mogli zacząć od zera ( ͡° ͜ʖ ͡°)
C.....D
C.....D
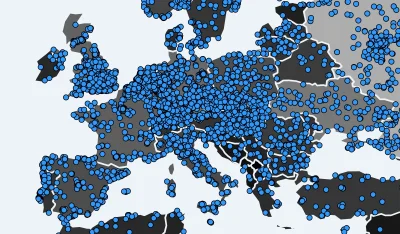
Kolejny groźny globalny atak. Tym razem ransomware Petya. Ofiary są także w Polsce.
KLIK

#hacking #europa #swiat #bezpieczenstwo #ransomware #hakujo #mirkoreklama
l-da
l-da
6
  • Najlepsze
  • Wszystkie komentarze
ewolucja_myszowatych
Czy #ransomware jest wykrywany przez UAC? Czy może sobie wejśc ot tak, bez ingerencji użytkownika? #windows
  • Najlepsze
  • Wszystkie komentarze
p0mian
p0mian
135
Tldr; ktoś włamał się na kompa w pracy, zaszyfrował dane a ktoś z polski zadzwonił w sprawie oferty związanej z bezpieczeństwem.

Wczoraj ktoś włamał się przez rdp na niestandardowym porcie (ip z rosji) na komputer kasowy w naszej firmie. Rdp był w celu aktualizacji programu kasowego przez zewnętrzną firmę.

Hasło było słabe jeszcze zanim zacząłem się zajmować siecią. Zostawiłem im wtedy to hasło ale dzięki opatrzności :P przeniosłem bazę danych na inny
  • Najlepsze
  • Wszystkie komentarze
Matlaw
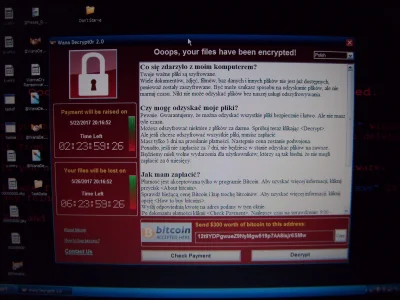
Gdyby ktoś był ciekaw jak wygląda #wannacry na Windowsie po polsku.
Teraz już wiecie
@ZaufanaTrzeciaStrona @niebezpiecznik-pl


#wirus #ransomware #windows #ciekawostki
  • Najlepsze
  • Wszystkie komentarze
sekurak
sekurak
10
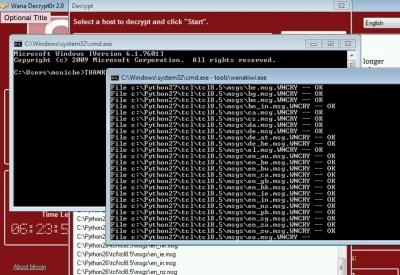
Narzędzie deszyfrujące pliki dla wanacry - dla Win XP/7/2003 server (wymaga szczęścia i nierebootowania zainfekowanej maszyny):

https://sekurak.pl/mozna-odszyfrowac-windowsy-xp-zarazone-wcry/

#security #sekurak #ransomware #komputery #windows
p.....o
p.....o
#pwr #ransomware

Szanowni Państwo,


W związku z dynamicznie rozprzestrzeniającym się zagrożeniem w postaci

robaka sieciowego (tzw. WannaCrypt), którego celem działania jest
  • Najlepsze
  • Wszystkie komentarze
LostHighway
  • Najlepsze
  • Wszystkie komentarze
jajka_na_boczku
wonsz_smieszek
Wirus korzysta tylko z 3 portfeli bitcoin, więc odszyfrowanie zleca ręcznie człowiek dopiero po zweryfikowaniu wpłaty :D

https://twitter.com/hackerfantastic/status/863833239475171329/photo/1

#it #bezpieczenstwo #windows #wannacry #ransomware
  • Najlepsze
  • Wszystkie komentarze
sekurak
sekurak
10
WannaCrypt / Wana Decrypt0r 2.0 / Wanacry – jak się chronić?
Przeczytajcie, zapodajcie znajomym. Bezpiecznego poniedziałku.

https://sekurak.pl/wannacrypt-wana-decrypt0r-2-0-wanacry-jak-sie-chronic/

#sekurak #bezpieczenstwo #informatyka #komputery #windows #ransomware