certpl
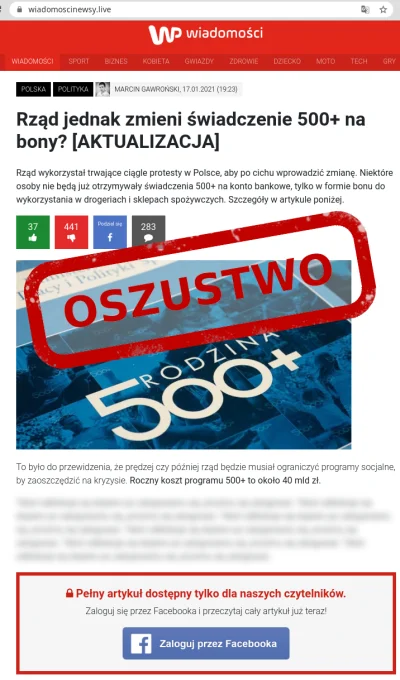
Uwaga! Nasz zespół zaobserwował kampanię podszywającą się pod @WirtualnaPolska, informującą o zmianie charakteru świadczenia 500+ na bony. Aby przeczytać cały artykuł wymagane jest zalogowanie do Facebooka na podstawionym przez cyberprzestępców fałszywym panelu logowania. Konsekwencje wpisania tam swojego loginu i hasła, a w rezultacie przejęcia konta to nie tylko dostęp osób niepowołanych do Waszej prywatnej korespondencji i zdjęć, ale także możliwe próby wyłudzenia pieniędzy od Waszych znajomych na Messengerze czy wykorzystanie
11
  • Najlepsze
  • Wszystkie komentarze
certpl
@Gon70: Dokładnie tak, dlatego warto mieć uwierzytelnanie dwuskładnikowe ( ͡° ͜ʖ ͡°)
5
JimekMMA
JimekMMA
https://site2unblock.com co to za strona? Pojawiła mi sie w robocie i z pośpiechu w to wszedłem i boje sie ze potrawce dane ( ͡° ͜ʖ ͡°) ktos, cos?
#niebezpiecznik #cybersecurity
0
  • Najlepsze
  • Wszystkie komentarze
bb-8
0
Issac
Zacząłem się zapisywać, ale po wpisaniu wszystkich danych (brakło tylko żeby chciało numer dowodu)
Uznałem że nie ma co się śpieszyć - Dlaczego ?

Patrząc z perspektywy przeszkolenia urzędników oraz jakości usług i zabezpieczeń IT naszych rządowych platform, szansa na wyciek danych jest więcej niż pewne... (plain text pewnie gdzieś już na pulpicie siedzi)

Będąc w ostatniej grupie szczepionych i ilości szczepionek, fakt że w 2021 uda mi się dostać dawkę lub dwie jest mało
1
certpl
Oczekujący na szczepionki COVID-19, uważajcie! Nasz zespół ostrzega przed potencjalnymi atakami wykorzystującymi fakt rozpoczęcia rejestracji na szczepienie przeciwko koronawirusowi. Uważajcie w szczególności na:
- Podejrzane emaile, SMS-y, strony internetowe, aplikacje i telefony wymagające od nas nagłej reakcji.
- Sensacyjne wiadomości/strony wymagające dodatkowego logowania, również te udostępniane z kont znajomych w mediach społecznościowych.

Szczepienia przeciwko koronawirusowi są na każdym etapie bezpłatne i dobrowolne. Nie jest wymagane dokonywanie żadnych opłat ani wypisywanie się z rejestracji.Oficjalne informacje o
444
  • Najlepsze
  • Wszystkie komentarze
PrawieJakBordo
@certpl: Zapomnieliście dać linka do prawdziwego formularza rejestracji do szczepień, uwaga podaje link:
file:///C:/Users/Natalia/AppData/Local/Microsoft/Windows/INetCache/Content.Outlook/KY3FNBVU/pacjent.gov.pl/aktualnosci/szczepimy-sie
;)
24
certpl
@yuny: Tak trzymać cyberobywatelu! ( ͡°( ͡° ͜ʖ( ͡° ͜ʖ ͡°)ʖ ͡°) ͡°)
10
bagi1
bagi1
Czy Apple oferuje usługę 2FA dla zewnętrznych serwisów?
Chcę sobie odpalić 2FA na Facebooku, ale nie jestem fanem Google Auth (pewnego dnia, po kilkunastu miesiącach nieodpalania apki - wyzerowało mi całą apkę i byłbym w dupie gdyby nie zapisane na dysku screeny QR kodów).
Najlepiej byłoby jakieś bliźniacze rozwiązanie do Google Auth, ale od Apple.
Albo jakiś fizyczny pendrive (najlepiej dwa w razie jakby jeden padł) z takim generatorem kodów na pokładzie
1
  • Najlepsze
  • Wszystkie komentarze
Oastry
@bagi1: chyba nie ma czegoś takiego, jedynie jak logujesz się poprzez sign in with Apple https://developer.apple.com/sign-in-with-apple/
0
Koliat
@bagi1: Microsoft Authenticator pozwala Ci backupowac konta ewentualnie więc unikniesz problemu awarii aplikacji czy utraconego telefonu
0
certpl
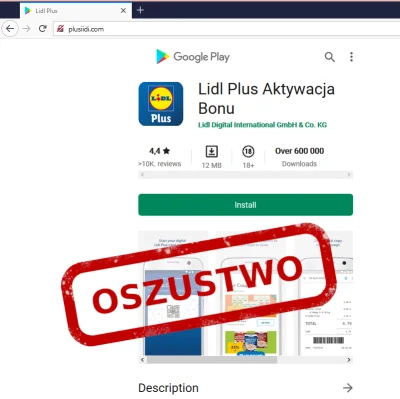
Łowcy promocji, uważajcie! Nasz zespół zaobserwował kampanię podszywającą się pod LIDL, zachęcającą do instalacji złośliwego oprogramowania Alien na platformę Android. Malware umożliwia kradzież środków z kart płatniczych i przejęcie całkowitej kontroli nad urządzeniem.

Główny schemat działania oszustów pozostaje bez zmian - masowa wysyłka SMS wraz z linkiem do pobrania aplikacji, która umożliwia rzekomą zniżkę 350 PLN na zakupy. Po kliknięciu ukazuje się sfabrykowana strona w sklepie Google Play. Złośliwa domena w SMS
21
  • Najlepsze
  • Wszystkie komentarze
certpl
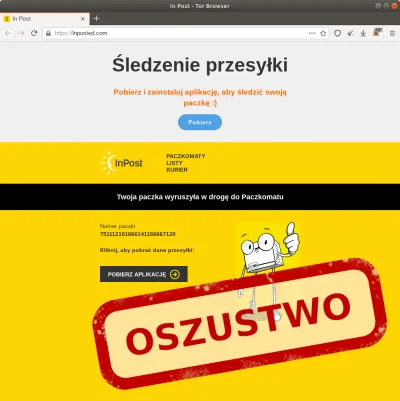
Oczekujący na prezenty, uważajcie! Nasz zespół zaobserwował kampanię podszywającą się pod @paczkomaty_pl, zachęcającą do instalacji złośliwego oprogramowania Cerberus na platformę Android. Malware umożliwia kradzież środków z kart płatniczych i przejęcie całkowitej kontroli nad urządzeniem.

Główny schemat działania oszustów pozostaje bez zmian - masowa wysyłka SMS wraz z linkiem do pobrania rzekomej nowej wersji aplikacji. Po kliknięciu ukazuje się sfabrykowana strona w sklepie Google Play. Złośliwa domena w SMS to lnposted[.]com. Kampania
11
  • Najlepsze
  • Wszystkie komentarze
w.....s
w.....s
Jaki webmail działa jeszcze przez Tora? Bez wiecznych captcha przy rejestracji czy niedziałającego interfejsu
#cyberbezpieczenstwo #cybersecurity #it #niebezpiecznik #sekurak
0
  • Najlepsze
  • Wszystkie komentarze
certpl
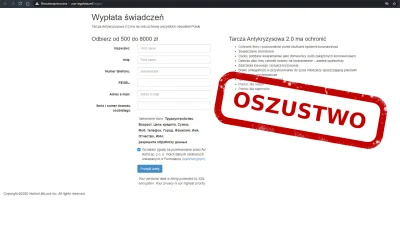
Uwaga Mirasy i Mirabelki! Nasz zespół zaobserwował nowe domeny, które przygotowane są do kampanii podszywającej się pod tarczę antykryzysową dla przedsiębiorców. Przestępcy nakłaniają w niej do wpisania swoich poufnych danych, takich jak PESEL czy numer karty płatniczej, w fałszywym panelu ZUS.

Nie znamy sposobu dystrybucji odnośnika do serwisu, gdyż zestaw domen został odkryty przez nasz zespół podczas monitoringu infrastruktury przestępców. Na ten moment znaleźliśmy następujące złośliwe domeny: zus-wyplata[.]ml, zus-login[.]cf, zus-wyplata[.]gq, zus-wyplata[.]tk oraz
6
  • Najlepsze
  • Wszystkie komentarze
AnonimoweMirkoWyznania
#anonimowemirkowyznania
#informatyka #bezpieczenstwo #cybersecurity #pracait i może troche #pentesty #testypenetracyjne
Jak się przekwalifikować na specjalistę ds. bezpieczeństwa? Czego się uczyć? Jak szukać w przyszłosci pracy (co z wymogami dotyczącymi pieniedzy)?

Ogólnie sytuacja taka: jestem testerem manualnym prawie 3 lata. Ostatnie 2 miesiące zaczęłam robić automaty.
Robie studia zaoczne na uczelni, która niby jakąś drobną renomę ma, przynajmniej w Warszawie.
0
  • Najlepsze
  • Wszystkie komentarze
corryand
corryand
Miarsy od czego zaczac nauke z cyberbezpieczenstwa? Jestem laikiem jesli chodzi o IT, mam wiedze tylko z HTML i CSS takze zenujace. Studia mam scisle ale niezwiazane z IT. Zastanawiam sie czy dalej uczyc sie Front-endu ale Javascript mi kompletnie nie lezy czy zmienic to na inny jezyk albo wlasnie nauke cyberbezp. Doradzcie cos prosze w czym najlepiej poszukac pierwszej pracy w IT i z czego najlepiej zaczac sie uczyc i jak
0
  • Najlepsze
  • Wszystkie komentarze
texasranger92
texasranger92
#oscp #cyberbezpieczenstwo #cybersecurity Cyber mirki, nie wiecie może gdzie szukają początkującego pentestera po OSCP ? Z góry dziękuję za informacje.
0
  • Najlepsze
  • Wszystkie komentarze
certpl
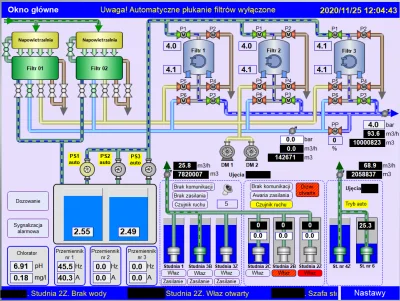
Obserwujemy zwiększoną liczbę przemysłowych systemów sterowania (ICS) dostępnych bezpośrednio z Internetu, często z możliwością zdalnego sterowania krytycznymi procesami, jak np. uzdatnianie wody. Adresując ten problem prowadzimy akcję #bezpiecznyprzemysl o której więcej w naszym dzisiejszym artykule https://www.cert.pl/news/single/coraz-wiecej-urzadzen-przemyslowych-podlaczonych-do-internetu

#cert #cyberbezpieczenstwo #komputery #polska #cybersecurity #hacking
10
certpl
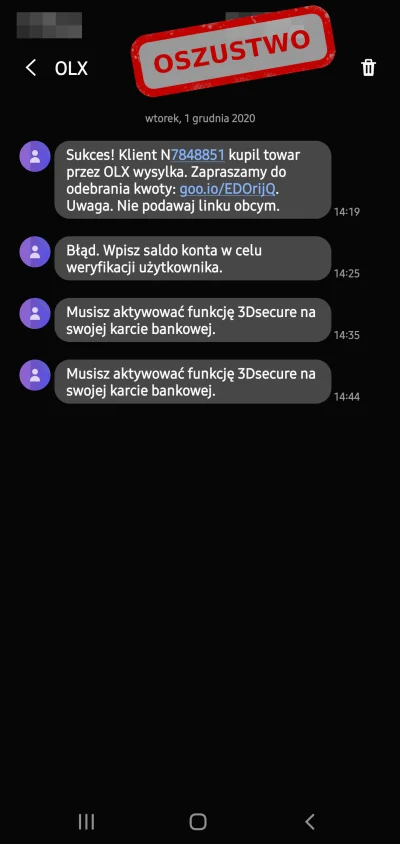
Mirki i Mirabelki sprzedający na portalu OLX, uważajcie! Nasz zespół zaobserwował znaczący wzrost liczby kampanii i wariantów oszustwa, w którym przestępcy nakłaniają do wpisania swoich danych w fałszywym panelu płatności. Nowością są fałszywe wiadomości SMS.

Główny schemat działania oszustów pozostaje bez zmian - zaczepienie ofiary w sprawie wystawionego przedmiotu oraz po negocjacjach, finalnie przesłanie linka do strony imitującej portal OLX, na którym znajduje się fałszywy panel płatności do "odebrania pieniędzy".

Teraz, oprócz fałszywych
17
  • Najlepsze
  • Wszystkie komentarze
nazwapl
Mamy dla Was #rozdajo, w którym każdy wygrywa!

Cloud Backup z nowymi funkcjami!

Właśnie pojawiła się nowa wersja aplikacji Cloud Backup, służącej do wykonywania kopii zapasowych plików. Program zyskał nowe funkcje, aby jeszcze lepiej zabezpieczać dane zgromadzone na komputerach użytkowników, a także być wygodniejszym w obsłudze.
29
  • Najlepsze
  • Wszystkie komentarze
certpl
Mirasy i Mirabele! Tym razem nie ostrzegamy, a informujemy ( ͡° ͜ʖ ͡°)

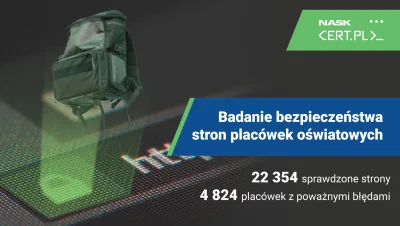
Opublikowaliśmy raport z przeprowadzonego przez nas badania bezpieczeństwa infrastruktury polskich placówek oświatowych, dostępnej z internetu.

W trakcie badania zidentyfikowaliśmy 44039 poważnych błędów. Liczba przebadanych instytucji gdzie zidentyfikowano przynajmniej jeden błąd poważny to 4824. Informacje o wykrytych podatnościach wraz z niezbędnymi rekomendacjami została przekazane administratorom. Zachęcamy do lektury i oczywiście zabezpieczania
6