W nawiązaniu do tego wpisu i kilku zapytań od mirków na pw oraz znajomych dodałem listę ciekawych profili do obserwowania na Twitterze oraz stron internetowych w tematyce cyberbezpieczeństwa.

Listę podzieliłem na informacje polskojęzyczne oraz anglojęzyczne.
Oczywiście jestem otwarty co do aktualizowania spisu jeśli coś przeoczyłem - a na 100% tak się stało. :)

Link do spisu: https://bebtech.pl/wazne-linki-bezpieczenstwo-it/
  • 4
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

Cześć.
Uważajcie na siebie w Internetach.
Pod wysłanym adresem formularz, który próbuje wyłudzić login, hasło do banku, numer karty z kodem CCV i datą ważności oraz nazwiskiem właściciela.

https://olx.polska-oferd.shop/?kanapa-wersalka-z-funkcja-spania-CID628-IDIRXCn9.html

Wołam
zdzisiek-bula - Cześć. 
Uważajcie na siebie w Internetach.
Pod wysłanym adresem for...

źródło: comment_1615277467jTzAdwBVmnQ4gJQRaYflSM.jpg

Pobierz
  • 8
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@inspektor_erektor: A czemu ma ci zapewniac? Obca firma ma twoje dane i jeszcze za to placisz a jesli policja czy sad ma dostac informacje to i tak dostana! VPNy to sie stosuje w ramach zdalnego dostepu do firmy, ma zabezpieczac dane firmowe a nie ciebie, vpny o ktorych mowisz nadaja sie chyba tylko do ogladania zagraniczego netflixa czy podobnych.
  • Odpowiedz
@AjentSzprot @Dibhala
To nie dla mnie, a dla osob, ktore nie umieja po URL'u rozpoznac phishing'u.
AntyVir nie musi czytac tresci (z reszta WhatsApp, GMail, FB ... jej nie udostepnia).
AntyVir powinien zachowac sie jak "typowy browser w Android" i przechwycic klik w link (w jednej z w/w app), sprawdzic ten link i pokazac ostrzezenie lub otworzyc wlasciwy browser.
Pytanie: czy ktorys AntyVir tak robi?? ;]

Jest kilka AntyVirow na
  • Odpowiedz
@gt4mix: tu żadna baza domen służących do phishingu nie jest potrzebna.
Swoją drogą czemu nie informujesz aby czytali ostrzeżenia wysyłane przez olx?
Przecież nie robią tego bo im się w robocie nudzi.

tu jest potrzebne czytanie ze zrozumieniem tego o czym informuje na każdym kroku olx. Serwis wysyła powiadomienia wyłącznie z domen zakończonych na .olx.PL i z
  • Odpowiedz
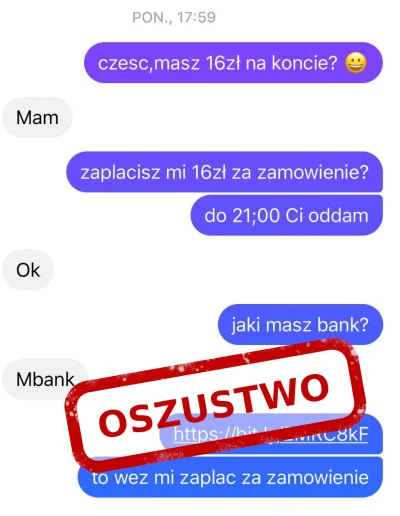
Uwaga Mirasy i Mirabele! Nasz zespół zaobserwował nowy wariant oszustwa, polegający na wykorzystaniu przejętych kont w serwisie Facebook do wyłudzenia środków finansowych.

Przestępcy, wykorzystując przejęte konta w serwisie Facebook, piszą do kontaktów ofiary z prośba o opłacenie zamówienia. W przeciwieństwie do dotychczasowych kampanii, przed którymi ostrzegaliśmy wcześniej, tym razem przestępcy przesyłają link prowadzący do fałszywej bramki płatności PayU. Następnie ofiara ma możliwość wybrania sposobu płatności, przy czym na ten moment jedyną działającą
certpl - Uwaga Mirasy i Mirabele! Nasz zespół zaobserwował nowy wariant oszustwa, pol...

źródło: comment_1613489606dKIjVc5gjtbeqmDxtAOVMn.jpg

Pobierz
  • 23
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@certpl:
Serio są ludzie, którzy regularnie płacą za kogoś a do tego dają się na to nabrać? Przecież to normalne, że nikt z dalszych znajomych nagle nie wypali no elo zapłać mi za zamówienie. Bliski i regularny kontakt utrzymuje się z kilkoma tymi samymi osobami a te dobrze znamy i wiemy że nie napisali by nagle czegoś takiego, a nawet jeśli to każdy ma specyficzny styl pisania, słownictwo, "wewnętrzne" zwroty,
  • Odpowiedz
Treść przeznaczona dla osób powyżej 18 roku życia...
  • 3
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@Jastrzi: na razie napisałem maila do supportu. Do tej pory nie dostałem maila aktywacyjnego, myślę, że to powiązane.
Co do share'owania to chyba jedynie wewnątrz rodzinki / organizacji.
  • Odpowiedz
via Wykop Mobilny (Android)
  • 0
@Jastrzi: tak, jest taka funkcja - tworzysz kolekcje (wrzucasz do niej te hasła) i udostępniasz tę kolekcję użytkownikom w oraganizacji
  • Odpowiedz
@FirstOfHisName: Żeby iść do security musisz najczęściej już być developerem/devopsem/sieciowcem (a najlepiej wszystko naraz) wcześniej. Nikt nie trafia do takiej branży przypadkiem, to tak ktoś ostatnio w podobnej dyskusji porównał na fb, że jak chcesz zostać neurochirurgiem to nie zaczynasz od jakiegoś kursu tylko standardowej ścieżki lekarza a potem robisz taką specjalizację dopiero
  • Odpowiedz
@FirstOfHisName: czyli doświadczenie w IT już masz. Co masz na myśli pisząc, że chcesz zostać whitehatem. Masz na myśli zawód pentestera w jakiejś firmie? Wbrew pozorom, na typowego pentestera to nie ma aż tak dużo ofert pracy. Więcej jest typowo security engineer/specialist, cloud security architect, SOC analyst itp. Natomiast jeśli chcesz aplikować na stanowisko pentestera to musiałbyś nieco podkoloryzować CV żeby w ogóle zadzwonili z danej firmy. Natomiast jeśli chcesz
  • Odpowiedz
Zauważyłem wysyp reklam informującym o kursach #cybersecurity, po których gwarantowana jest praca w „zawodzie przyszłości”. Temat mnie zaciekawił gdyż robię w branży, z którą chcę się pożegnać, więc kliknąłem w jedną z reklam (Uniwersytetu Warszawskiego), w celu zapoznania się z ofertą ale.. zobaczyłem jedynie odsyłacz do umówienia rozmowy z konsultantem :) Coś takiego zniechęca mnie momentalnie i uznałem, że szukają naiwniaków. Wczoraj w pracy podczas luźnej rozmowy z kolegą
  • 1
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

Oczekujesz na szczepionki przeciw COVID-19? Uważaj! Nasz zespół ostrzega przed potencjalnymi atakami wykorzystującymi fakt rozpoczęcia SMS-owej rejestracji na szczepienie przeciwko koronawirusowi.

Pamiętaj o tym, aby nie reagować na wiadomości tekstowe, których się nie spodziewasz i by weryfikować informacje na oficjalnej stronie https://www.gov.pl/web/szczepimysie/zarejestruj-sie-na-szczepienie-przez-sms. Rzeczywisty proces rejestracji może być zainicjowany tylko przez pacjenta. Nikt nie skontaktuje się z Tobą jako pierwszy. Rejestracji podlegają osoby 70+, a komunikacja odbywa się w całości przez SMS-y jedynie
  • 16
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

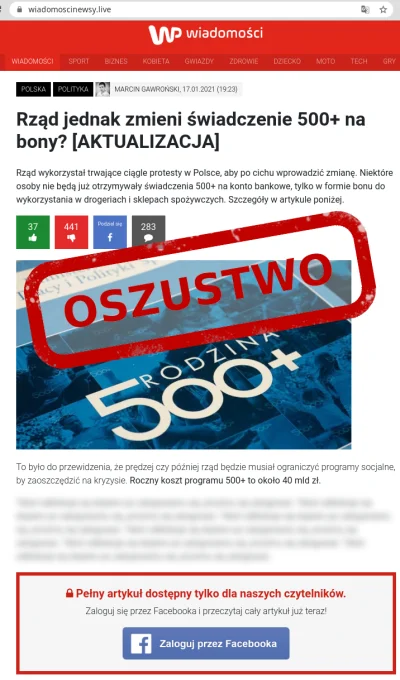
Uwaga! Nasz zespół zaobserwował kampanię podszywającą się pod @WirtualnaPolska, informującą o zmianie charakteru świadczenia 500+ na bony. Aby przeczytać cały artykuł wymagane jest zalogowanie do Facebooka na podstawionym przez cyberprzestępców fałszywym panelu logowania. Konsekwencje wpisania tam swojego loginu i hasła, a w rezultacie przejęcia konta to nie tylko dostęp osób niepowołanych do Waszej prywatnej korespondencji i zdjęć, ale także możliwe próby wyłudzenia pieniędzy od Waszych znajomych na Messengerze czy wykorzystanie
certpl - Uwaga! Nasz zespół zaobserwował kampanię podszywającą się pod @WirtualnaPols...

źródło: comment_1610984392H7e66517uCAFe8E7x0SIi6.jpg

Pobierz
  • 2
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach