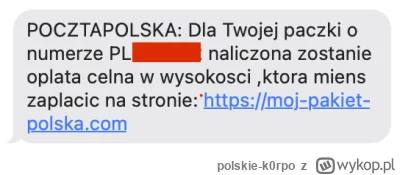
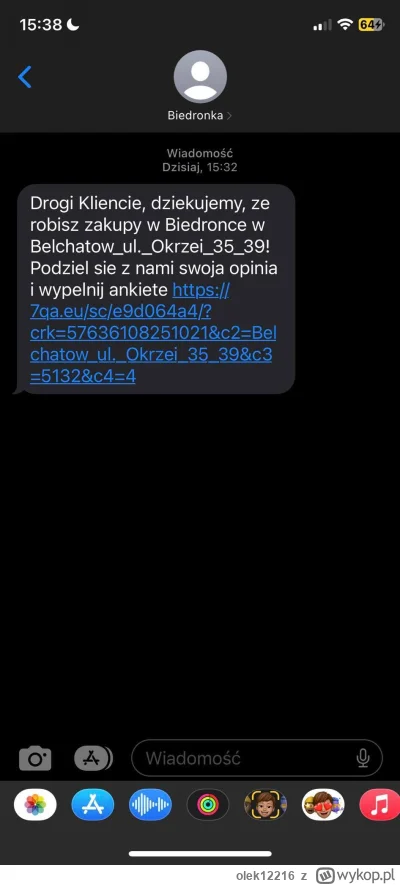
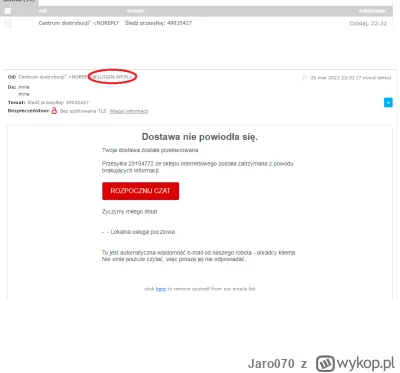
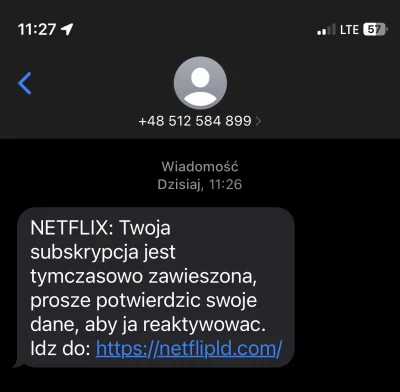
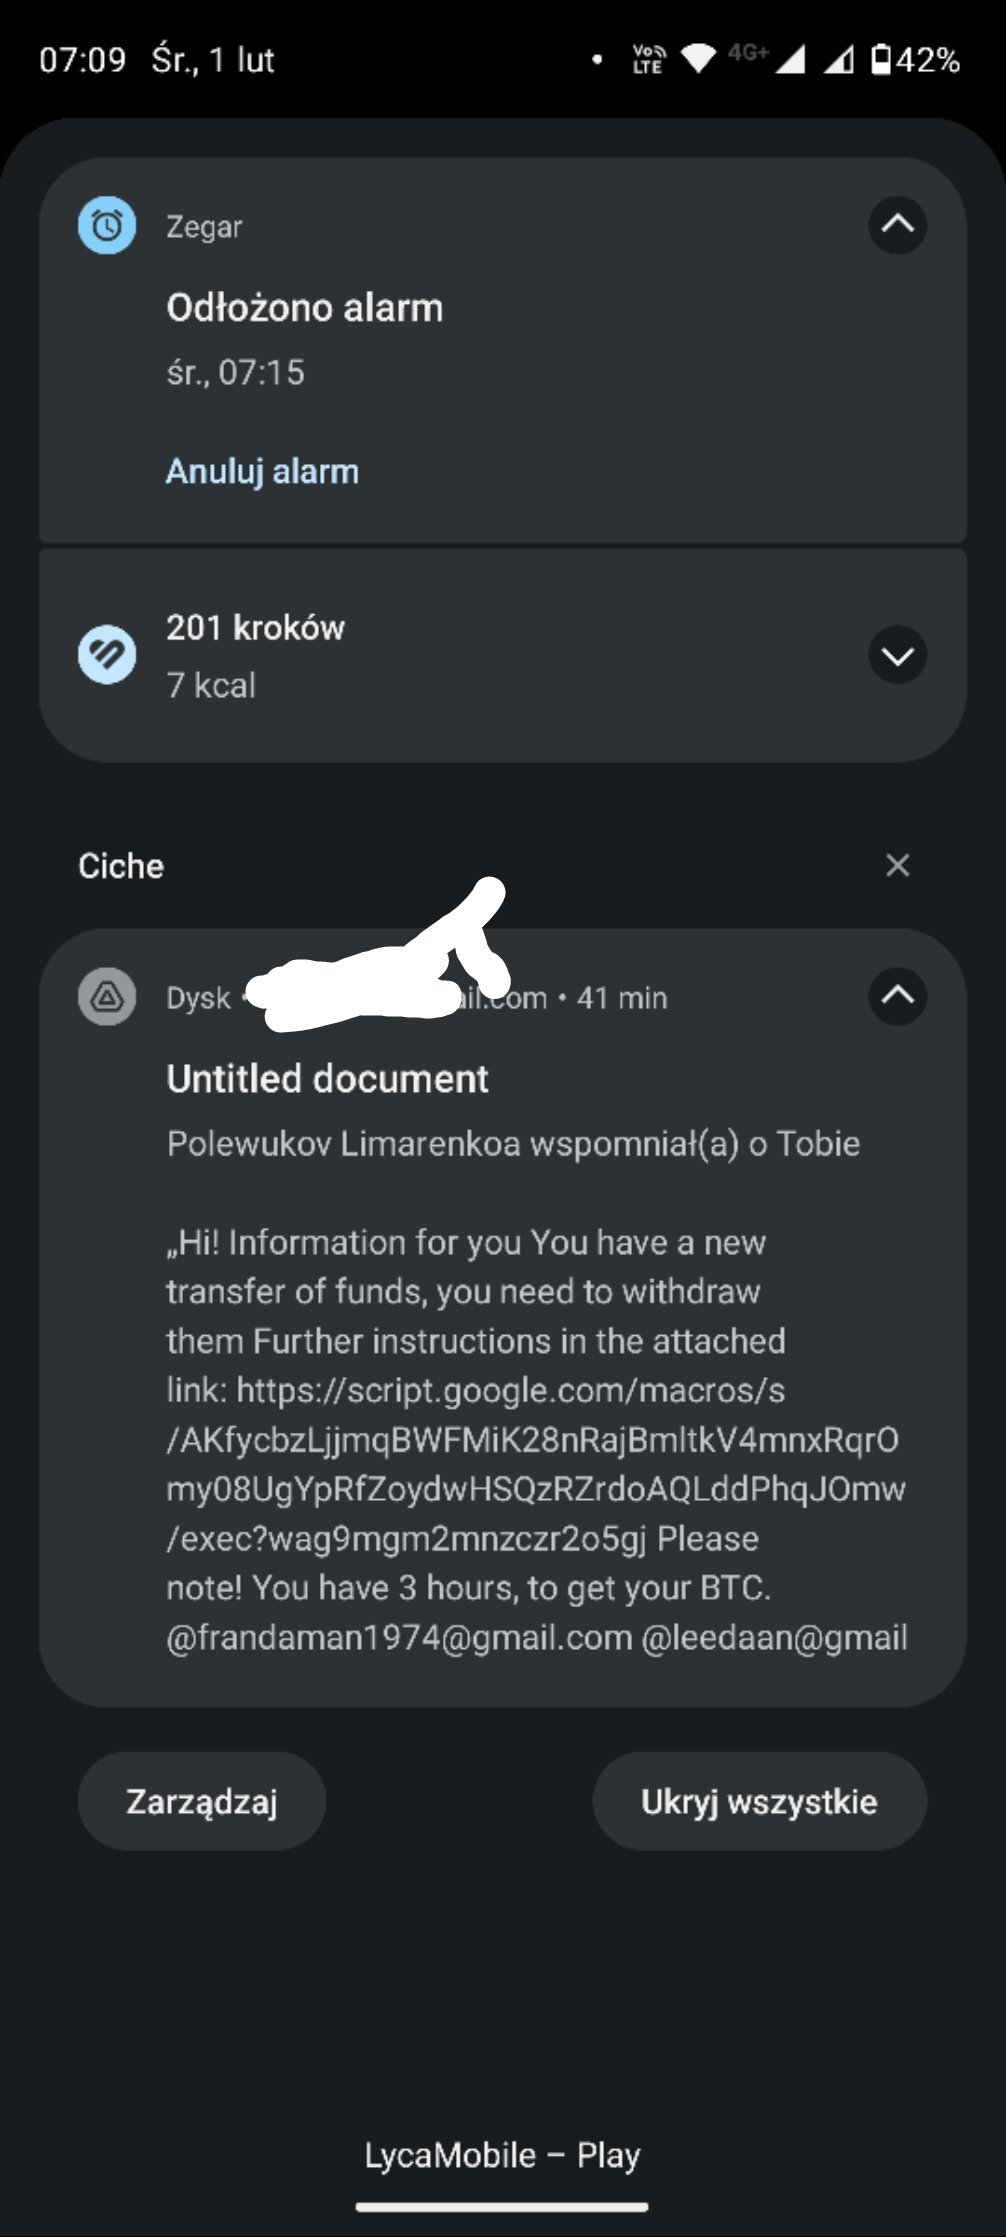
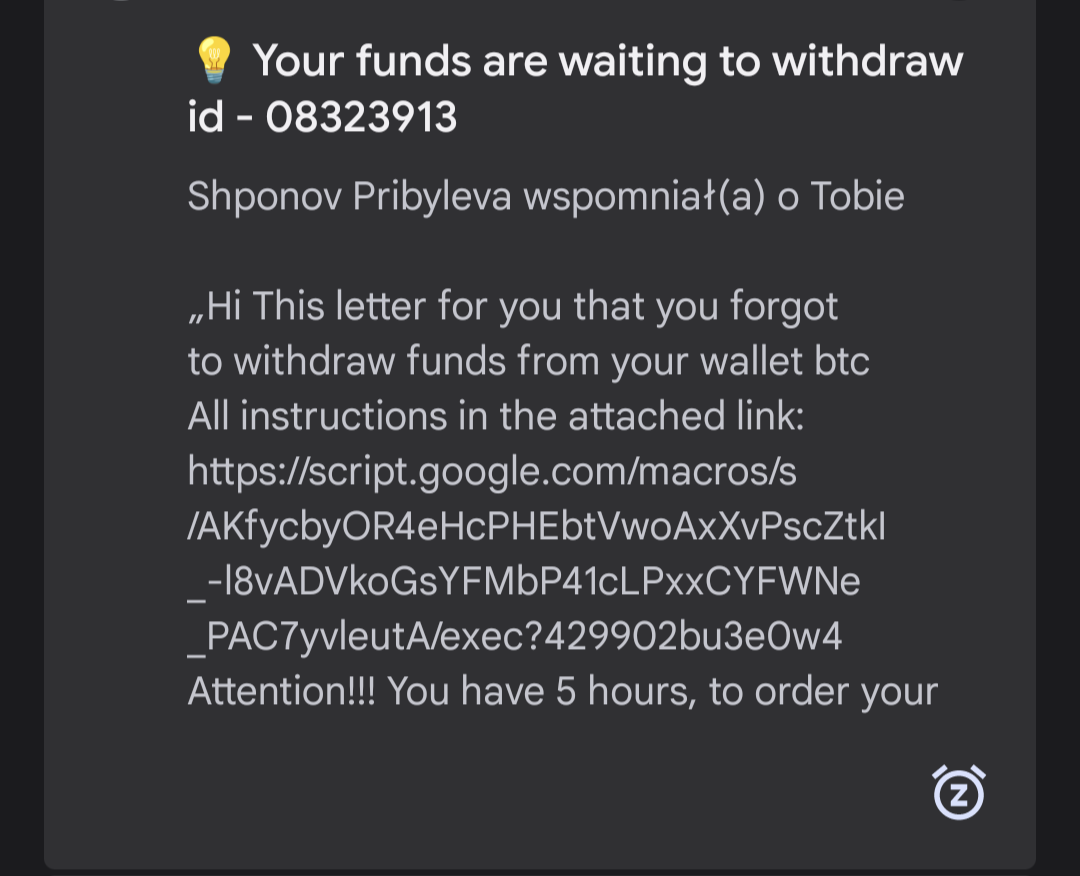
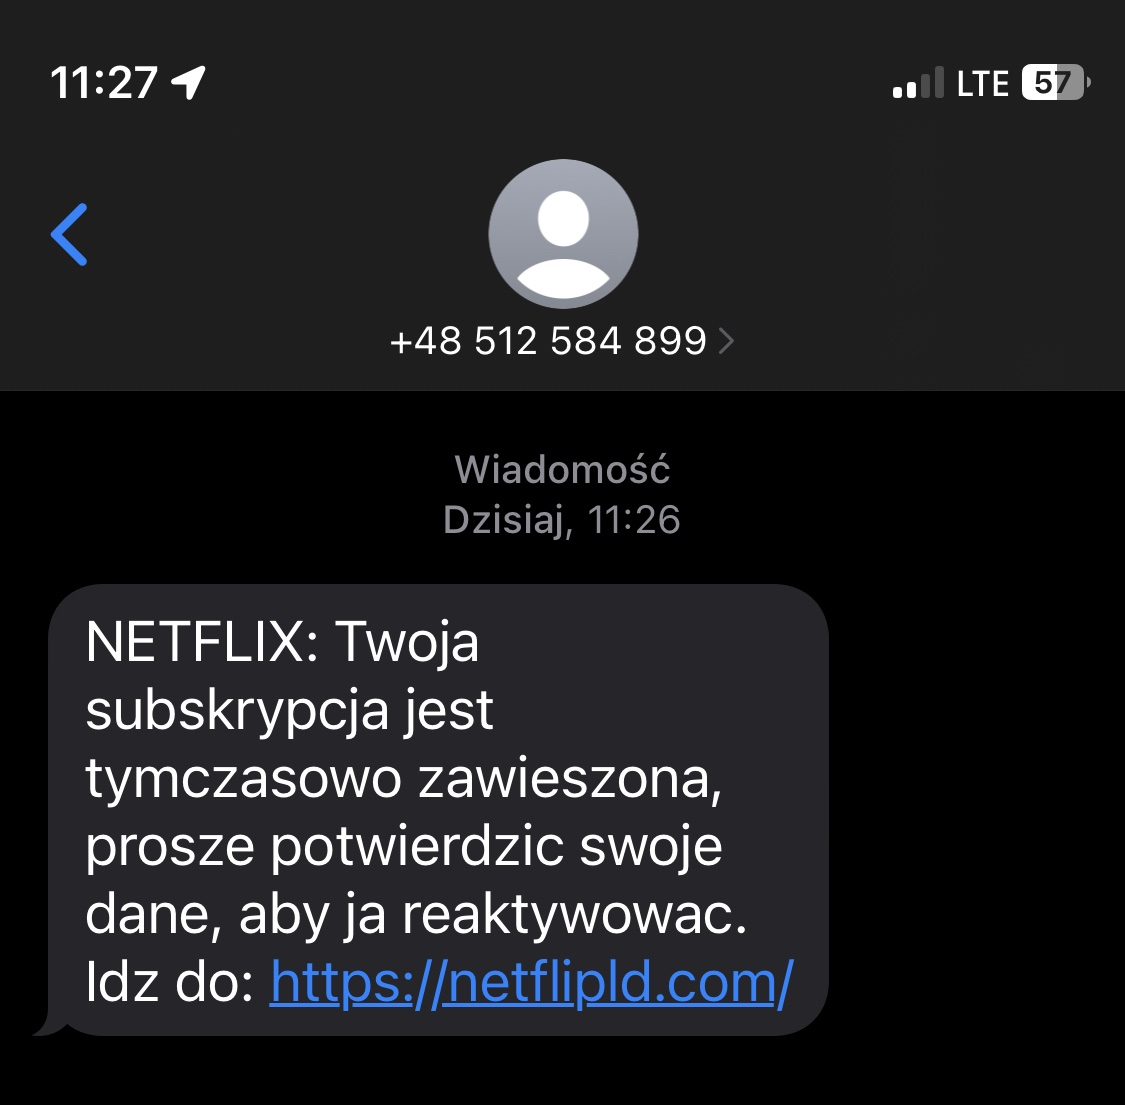
Dostałem taką wiadomość, w dniu w którym nadałem priorytet na poczcie. Jest to phishing, wszystko spoko, ale skąd oszuści wiedzą, że akurat nadałem list na poczcie? To tak jakby ktoś z poczty dawał cynk, ej ten numer telefonu właśnie nadał, dodam że podałem tam na tym liściku zlecającym na poczcie swój numer żeby otrzymać właśnie powiadomienie o dostarczeniu.

#phishing #oszustwo #oszukujo #sms
polskie-k0rpo - Dostałem taką wiadomość, w dniu w którym nadałem priorytet na poczcie...

źródło: Screenshot 2023-05-12 at 09.58.15

Pobierz
  • 3
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

Cześć.
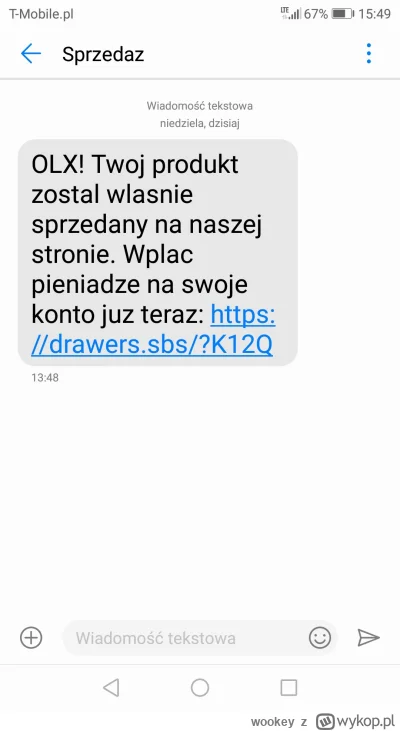
Natknąłem się dzisiaj na próbę oszustwa na olx. Wystawiłem na sprzedaż beczkę kamionkową. Nie zaznaczyłem możliwej przesyłki olx. Ze względu na gabaryty wolę odbiór osobisty. Po krótkiej chwili dostałem smsa jak na zdjęciu.

Tknęło mnie to, że na smartfonie przecież nie mam aplikacji olx, nie korzystam też z bankowości internetowej w telefonie (to ogarniam sobie na komputerze), nie wybierałem też możliwości wysyłki olx. Ale z ciekawości wszedłem w tego linka i tam zdjęcie
wookey - Cześć.
Natknąłem się dzisiaj na próbę oszustwa na olx. Wystawiłem na sprzeda...

źródło: oszuści

Pobierz
  • 6
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@wookey teoretycznie nikt obcy nie powinien mieć możliwości wyrobienia duplikatu Twojej karty, praktyka jednak jest inna. Przestępcy mogą albo podszyć się pod ofiarę, albo przekupić kogoś od operatora i pewnie mają jeszcze inne sposoby. Ogólnie dają radę zdobyć ten duplikat karty. Poza tym nie zawsze go potrzebują, czasami lewa strona banku, na którą wchodzisz, jest czymś w rodzaju nakładki na prawdziwą stronę. Logując się do banku tak naprawdę logujesz przestępcę, który
  • Odpowiedz
@wookey: a co ze problem wyswietlic ci kolejne okno logowania w ktorym masz podac kod sms?
bot oszusta zaczyna logowanie twoimi danymi => uruchamia procedure wyslania sms`a, ktory naturalnie tez podajesz na podstawionej stronie.

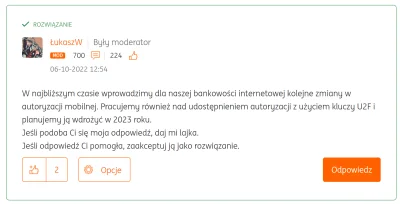
polecam poczytac o kluczach u2f i w przyszlosci zmienic konto na ing, do konca roku maja wprowadzic to u siebie ;)
  • Odpowiedz
@Deladomboix: prawdopodobnie ktoś wykorzystał Twój numer do usługi która nie wymagała akceptacji SMS'em zwrotnym. To co możesz zrobić to w Play wyłączyć usługi Premium (np. SMS Premium) wtedy nawet jak ktoś wykorzysta numer to nie będzie działało. Drugi scenariusz jest taki, że nie pociągnęło Ci nic z konta i abonamentu i straszą Cię "aktywną "usługą, bo zwróć uwagę, że skrócony link bit[.]ly/2oboiwO od razu kieruje do strony REZYGNACJA, która może
  • Odpowiedz
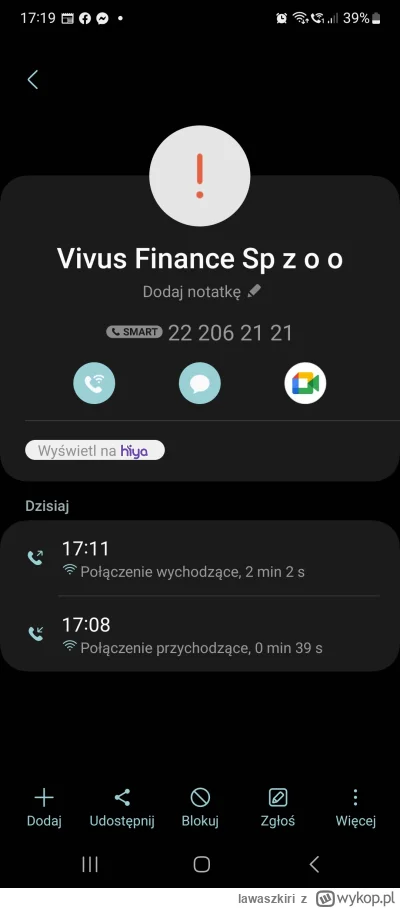
Mireczki uważajcie na oszustów podających się za #vivus

Dostałem telefon od kolesia, który rzekomo mówił, że moja pożyczka jest przyznana, ale jest problem z numerem rachunku i żebym podał przez telefon. Ze względu na wschodni akcent typa spławiłem go i się rozłączyłem.

Ale sprawdziłem na stronie vivusa jaki mają numer na infolinię i się okazało, że taki sam! Zadzwoniłem więc na infolinię i konsultant poinformował, że to oszust, który podszywa się pod
lawaszkiri - Mireczki uważajcie na oszustów podających się za #vivus

Dostałem telefo...

źródło: Screenshot_20230306_171937_Phone

Pobierz
  • 2
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@Talaith: My również potwierdzamy, że te wiadomości (bo jest ich kilka wersji) nie pochodzą od nas. Prosimy Was oraz głównie nowicjuszy, aby w nic nie klikać, nic nie potwierdzać, ponieważ my jako Allegro nie wysyłamy takich wiadomości. Nie prosimy o autoryzację, czy potwierdzenie aktualnych danych. W takich sytuacjach zawsze należy zachować czujność, a w razie wątpliwości podesłać maila na nasz adres do tego typu spraw: phishing@allegro.pl. Spokojnego poniedziałku :)
  • Odpowiedz
Jak chronić się przed atakami QRishing?

Dzisiaj znajomy opowiedział mi o próbie phishingu, na którą prawie dał się złapać, dostał maila z linkiem i qr wraz z wiadomością, "jeśli domena nie działa, proszę zeskanować kod QR", oczywiście ta domena nie była nawet zarejestrowana, więc wziął telefon i zeskanował go, docierając do strony phishingowej.

Ten atak jest o tyle niebezpieczny, że omija wszystkie zabezpieczenia i skanery poczty na serwerze i każe nam zeskanować kod QR
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach