konik_polanowy
POTĘŻNA lista narzędzi do phishing

#polanowyhacking #hacking
4
rtfm
Dzisiejsza afera związana z #morele i twierdzenie @xArm :

Cześć wykopkowicze. Ostatnio natknąłem się na pewien otwarty serwer i był to serwer morele net, niezabezpieczone żadne porty, otwarty phpmyadmin i najcudowniejszy framework na świecie, który jest wystawiany na światło dzienne.

Przypomniała mi historię pewnego polskiego portalu sprzed prawie 10 lat. Historia będzie krótka, ale nie zdziwi mnie, jeśli zbliżona do aktualnej.

Paronastoletni „haker” Czaks postanowił wraz z Xenu (x3nU), twórcami #vichan
14
  • Najlepsze
  • Wszystkie komentarze
ZaufanaTrzeciaStrona
@rtfm: Tak było.
3
Dobry_Ziemniak
2
niebezpiecznik-pl
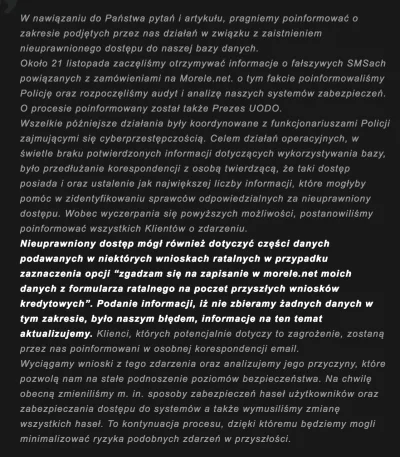
Skany dowodów osobistych i PESEL-e klientów @morele_net mogły zostać wykradzione! Firma potwierdza w oświadczeniu, że popełniła błąd nie wspominając o tym w komunikacie do klientów. Będzie rozsyłała kolejny komunikat do poszkodowanych.
Więcej w aktualizacji na dole tego artykułu https://niebezpiecznik.pl/post/czy-z-morele-net-dane-wyciekly-dwukronie/

#niebezpiecznik #morele #bezpieczenstwo #hacking #security
65
  • Najlepsze
  • Wszystkie komentarze
bialy_murzynek
Podanie informacji, iż nie zbieramy żadnych danych w tym zakresie, było naszym błędem, informacje na ten temat aktualizujemy.


Za to powinni im dowalić najwyższy możliwy wymiar kary.
63
widmo82
@Prozdrowotny: wygląda na to, że mogły to być wszystkie.

zastrzegać i wymieniać dowód osobisty?

@niebezpiecznik-pl: morele powinny pokryć koszt wymiany tych dokumentów + nawiązka za utrudnienia
15
enigmatyczn_marcepan_nieuprzejmosci
Siema w temacie ostatniego wycieku danych z Morele. xArm napisał że natknął się na "otwarty serwer" co to do końca oznacza? Napisał też że porty były niezabezpieczone. Oznacza to że porty były otwarte? Dlaczego więc otwarte porty są tak niebezpieczne?
Chodzi mi o realny scenariusz, skanuje nmapem serwer patrze że ma otwarte porty i co dalej? Jak wykorzystać to do ataku?
#informatyka #hacking #bezpieczenstwo #sysadmin
1
  • Najlepsze
  • Wszystkie komentarze
Dobry_Ziemniak
@enigmatyczn_marcepan_nieuprzejmosci: Można wykorzystać chociażby ogólnodostępne exploity na podatne usługi, które nasłuchują na tych portach.
2
tfbeen
@enigmatyczn_marcepan_nieuprzejmosci: wystawiona wersja deweloperska sklepu w świat gdzie był włączony error log, wystarczyło wywołać błąd np dodając ciapka do jakiegoś parametru i w------o na cały ekran stack trace w raz z danymi do bazy danych, dodatkowo dostępny był panel logowania do phpmyadmin wiec atakujący po prostu się zalogował i zrobił dumpa.
2
niebezpiecznik-pl
3 sposoby, którymi CODZIENNIE, okrada się wielu Polaków. Tymi atakami obrywają setki tysięcy osób. Regularnie. Dzień w dzień. Ataki znane, ale w ostatnim tygodniu widzimy lawinowy wzrost kampanii i niestety także ofiar. Ostrzeżcie znajomych, zanim stracą wszystkie oszczędności...

https://www.wykop.pl/link/4706477/tak-okrada-sie-polakow/

#bezpieczenstwo #hacking #oszukujo #security #niebezpiecznik #informatyka #pieniadze #banki
7
darrrrekdaro
darrrrekdaro
Windows VISTA łamanie hasła użytkownika
#windows #vista #hakerzy #hacking #informatyka #programista15k #programowanie

potrzebuję dostać się do starego laptopa, na którym zainstalowany mam system Windows Vista Business. Nie jestem żadnym infrormatykiem ale grzebiąc w necie doszedłem do momentu odpalenia z boota LINUXA, grzebniecia w plikach tak, żebym przy oknach logowania windowsa mógł wejść do konsoli i wpisac net user
0
  • Najlepsze
  • Wszystkie komentarze
aHmuX
Jak bezpiecznie sprawdzić czy moje hasło jest w jakieś ogólnodostępnej bazie z wycieków? Podawanie hasła na stronie to proszenie się o kłopoty. Słyszałem, że jest możliwość zrobienia SHA-1 i porównania pierwszych 5 znaków hash'a ale nie mogę tego znaleźć.

#bezpieczenstwo #hacking #whitehat
1
  • Najlepsze
  • Wszystkie komentarze
sekurak
Pan się zdenerwował i opublikował 0day na Windows. Dowolny użytkownik może czytać dowolne pliki:

https://sekurak.pl/0day-na-windows-dowolny-uzytkownik-moze-czytac-dowolne-pliki/

#sekurak #windows #hacking
5
  • Najlepsze
  • Wszystkie komentarze
eskimos_hr
eskimos_hr
https://www.techrepublic.com/article/how-to-harden-ubuntu-server-16-04-security-in-five-steps/

jak ktoś mógłby wykorzystać brak konfiguracji punktów 1, 4 i 5? Czy ktoś mógłby wyjaśnić początkującemu co dają te zmiany bo nie jest to opisane w artykule :(

#ubuntu #hacking #bezpieczenstwo #serwery #sysadmin
0
niebezpiecznik-pl
Wykradł bazę Morele, a teraz ujawnia korespondencję ze sklepem... Ciekawe wnioski z niej płynąć: złodziejów bazy Morele (działających niezależnie) mogło być więcej. Piszemy też o tym, na co zwrócić uwagę czytając zapiski rozmów z "szantażystami" -- negocjacje to gra, a gra to blef. Intencje Moreli niekoniecznie są takie o jakich piszą w mailach do włamywacza: https://www.wykop.pl/link/4705505/czy-z-morele-dane-wyciekly-dwa-razy-jak-rozumiec-zapis-negocjacji-z-wlamywaczem/

#bezpieczenstwo #security #niebezpiecznik #hacking #morele
16
  • Najlepsze
  • Wszystkie komentarze
silkyroad
#tor #onion #darknet #deepweb #hacking #bezpieczenstwo #cebulka #zaufanatrzeciastrona #niebezpiecznik #sekurak ( ͡° ͜ʖ ͡°)

v2 cebulka7millweap
v3 cebulka7uxchnbpvmqapg5pfos4ngaxglsktzvha7a5rigndghvadeyd
7
  • Najlepsze
  • Wszystkie komentarze
konik_polanowy
1
konik_polanowy
2
imlmpe
◢ #unknownews ◣

To ostatnie w tym roku zestawienie. Znikam na urlop i wracam dopiero w styczniu.

Życzę miłej lektury! :)

1) Nie pisz w kodzie aplikacji tego, co możesz osiągnąć bezpośrednio w SQL
263
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
Wszyscy wiemy, że wyciekły dane z Morele. Wszyscy wiemy, że niebawem wyciekną też z innych sklepów/serwisów. Podpowiadamy więc co zrobić, aby takie wycieki były JAK NAJMNIEJ dotkliwe. Opisujemy 3 przydatne (darmowe) apki i kilka wskazówek jak odbierać przesyłki zachowując maksimum anonimowości.
https://www.wykop.pl/link/4702853/jak-chronic-swoje-dane-przed-wyciekiem-na-przykladzie-morele-net/

#bezpieczenstwo #hacking #niebezpiecznik #security ale także #tinder :) oraz #ecommerce #sklepyinternetowe #allegro #zakupyzchin
11