#linux #ssh a roota dostajemy za każdym razem, gdy wpiszemy dowolny ciąg 257 znaków xD
szczegóły na https://sshhole.com/
szczegóły na https://sshhole.com/


Tak po prostu chciałem się pochwalić, że z pomocą Chata-GPT wystrugałem takie ustrojstwo. Niszowe kompletnie, ale może kogoś zainteresuje.
z

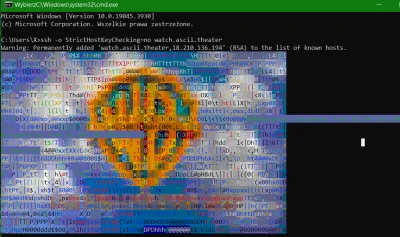

ssh -D 1337 -N -C root@a.sekor.eu.org
$ ./iperf3.exe --client 192.168.1.9
Connecting to host 192.168.1.9, port 5201
[  4] local 192.168.1.6 port 7042 connected to 192.168.1.9 port 5201
[ ID] Interval           Transfer     Bandwidth

MoTTY X11 proxy: Unsupported authorisation protocol
Error: cannot open display: lof8:10.0
ssh -I "....-prod.pem"

OpenSSH na Linux używającym biblioteki musl (Alpine, OpenWrt, Buildroot, Yocto oraz mnóstwo obrazów Dockera) ma od 2016 dziurę/backdoora.
Konta, które w ogóle nie powinny pozwalać na logowanie hasłem (root, user z dostępem wyłącznie przez klucz SSH, użytkownicy LDAP, domyślny użytkownik w obrazach Alpine dla AWS i Azure), akceptują dowolne hasło dłuższe niż 256 znaków.
~niebezpiecznik