Exploit BlueKeep może już kupić każdy, trafił do narzędzi pentesterskich

Czekać tylko aż exploit trafi na serwisy z torrentami – lada moment wykorzystać BlueKeep będzie mógł każdy zainteresowany.
z- 0
- #
- #
- #
- #
- #
- #
Czekać tylko aż exploit trafi na serwisy z torrentami – lada moment wykorzystać BlueKeep będzie mógł każdy zainteresowany.
z
John McAfee, autor pierwszego komercyjnego programu antywirusowego, milioner i playboy, jest bezpieczny. W środę informowaliśmy, że John McAfee został…
z
Prowadzący konto Johna McAffee na Twitterze zapowiedział, że jeśli milioner rzeczywiście jest w areszcie, udostępnione zostaną informacje przechowywane w różnych krajach. Do sieci trafią zbierane przez programistę informacje. Plan został dobrze opracowany na taką ewentualność.
z
Sensacyjne nagłówki zalały także polskie media branżowe. Jak widać sezon ogórkowy daje się we znaki.
z


Średnio koszty wycieków danych po stronie przedsiębiorstw wyniosły w ciągu ostatniego roku 3,92 mln dolarów.
z


Jakiś czas temu dostałem powiadomienie z twitcha o następującej treści:
Ten e-mail został wygenerowany, ponieważ 29-May-2019 03:08 UTC (28-May-2019 20:08 PDT) nastąpiło nowe logowanie:
Lokalizacja: Ho Chi Minh City, Ho Chi Minh, Vietnam
Urządzenie: iOS
self XSS, kiedy to ofiara musi samodzielnie otworzyć konsolę deweloperską przeglądarki (w przypadku Chrome przy użyciu F12) a następnie wkleić tam kod #javascript otrzymany od atakującego.User-agent, czyli informacji na temat wersji programu, której aktualnie używamy.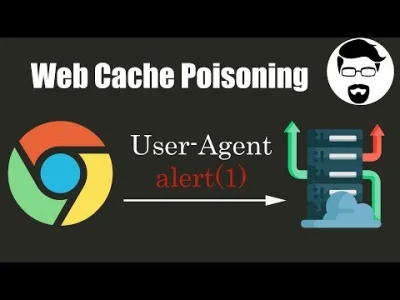
W ostatnim czasie opinię publiczną w Internecie rozpalił temat aplikacji FaceApp. Pojawiły się doniesienia, że producent aplikacji może naruszać prywatność użytkowników, którzy zdecydowali się ją zainstalować. Jako zespół CERT Polska przeanalizowaliśmy to oprogramowanie, aby sprawdzić,...
z

Stara zasada inżynierów elektroników mówiła: projektuj układ elektroniczny tak, by moduł zabezpieczający nie spalił układu zabezpieczanego.
z


i... gotówkę. Już ponad cztery tysiące osób ma w swoim ciele chipy wielkości ziarna ryżu, bardzo wielu chce do nich dołączyć. - To znak czasu - mówi szwedzki naukowiec. (...) Naukowcy jednak przekonują: ludzie pokazali, że chętnie rezygnują z prywatności, bo tak jest im wygodnie.
z