@a5f5c1: tryhackme.com

Strona, gdzie masz roomy w których najpierw czytasz teorie a potem robisz zadania. Jest tam wszystko, od podstaw sieci, systemów po nauke narzędzi jak nmap, burp, narzędzia do content discovery itd. Do tego są zadania z OWASP więc można przygarnąć sporo wiedzy a premium miesięcznie kosztuje mało i warto je mieć
  • Odpowiedz
#anonimowemirkowyznania
Takie #pytanie do osób interesujących się tematyką legalnych metod wywierania wpływu, #perswazja i #inzynieriaspoleczna (#socialengineering) - które ze źródeł i technik okazały się dla was najskuteczniejsze w pracy i w codziennym życiu? Mam na myśli spektrum od Carnegiego i Cialdiniego po Mitnicka i Hadnagy'ego. #psychologia #pytanie #opsec #infosec #psychologiaspoleczna
AnonimoweMirkoWyznania - #anonimowemirkowyznania 
Takie #pytanie do osób interesujący...

źródło: comment_1642603935daphhTpGbwZp4XHpL2bYlO.jpg

Pobierz
  • 2
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@AnonimoweMirkoWyznania: Nie ma czegoś takiego jak stosowanie konkretnej techniki i praktykowanie jej w każdej sytuacji. To działa jak gimnastyka i zdobywając wiedzę oraz ją praktykując trzeba wiele razy się przejechać bo książkowa teoria nie sprawdzi się w rzeczywistości jeśli nie wyrobimy jej pod swój charakter. Inaczej to wygląda podczas negocjacji bo możemy zaplanować strategię i wykonujemy ruchy tak jak w szachach. Natomiast w sytuacjach w których jesteśmy zależni od czynników
  • Odpowiedz
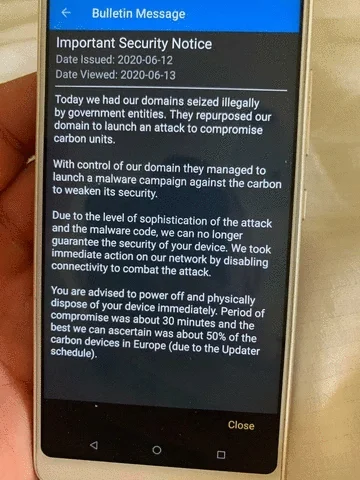
Jak informują zagraniczne media branżowe ,usługa EncroChat została zaatakowana przez władze Holenderskie a ruch i wiadomości użytkowników tej usługi mogły być podsłuchiwane przez około 30 minut.
Według dziennikarzy z portalu crimesite.nl atak ten miał doprowadzić do kilku zatrzymań w Holandii jak i w innych krajach europejskich.

Czym jest EncroPhone?
Są to specjalnie przygotowane telefony marek takich jak BlackBerry oraz Apple które miały umożliwiać bezpieczne przeprowadzanie rozmów tekstowych poprzez aplikacje szyfrujące (EncroChat). Oprócz tego każdy telefon
adronix - Jak informują zagraniczne media branżowe ,usługa EncroChat została zaatakow...

źródło: comment_1592949980rrIHA5i34a4Xd701HBnlBu.jpg

Pobierz
  • 2
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

czytam sobie losowo polską wikipedię a tam takie kwiatki:

Wsparcie dla cross-site request forgery, cross-site scripting, SQL injection, łamania haseł i innych typowych ataków internetowych, większość z nich domyślnie włączona


https://pl.wikipedia.org/wiki/Django_(framework)
#it #programowanie #bezpieczenstwo #opsec #internet #informatyka
t.....y - czytam sobie losowo polską wikipedię a tam takie kwiatki:
Wsparcie dla cros...

źródło: comment_15831454189wcNPQjs2dOzeDpNzpXNTk.jpg

Pobierz
  • 5
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

Bolesna wpadka pracownika firmy Atos ujawniła, że firma ta padła ofiarą rządowych hackerów. Atak jest powiązany z Zimowymi Igrzyskami Olimpijskimi. W Polsce Atos ma swój oddział w Bydgoszczy. Oby byli dobrze odfirewallowani od kolegów we Francji i Rumunii.

https://niebezpiecznik.pl/post/atos-dostawca-uslug-it-dla-igrzysk-olimpijskich-zhackowany/

#bydgoszcz #atos #niebezpiecznik #bezpieczenstwo #hacking #sport #security #olimpiada #opsec #malware #antywirus
  • 3
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@niebezpiecznik-pl, @nowik Oj oj... Była ze dwa lata temu taka sytuacja, że ktoś u nich z oddziału w Indiach wysłał maila do "Wszyscy wszyscy" i poszła reakcja łańcuchowa DDoS-ów auto-odpowiedzi na auto-odpowiedzi skutkująca paraliżem poczty przez kilka godzin na całym świecie XD
  • Odpowiedz
Świetny wykład (25 min.) pokazujący jak służby analizują billingi i jak metadane połączeń telefonicznych zdradziły agentów CIA działających pod przykrywką we Włoszech. Oraz dlaczego trzymali oni telefony komórkowe w paczkach po chipsach :D

https://niebezpiecznik.pl/post/jak-metadane-zdradzily-tozsamosc-agentow-cia/

#sluzbyspecjalne #usa #wlochy #opsec #fail #heheszki #niebezpiecznik #bezpieczenstwo #security #kryminalistyka
  • 2
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

Pytanie raczej do #it #bezpieczenstwoit #opsec oraz @niebezpiecznik-pl @ZaufanaTrzeciaStrona @imlmpe
Używam Protonmaila,signala oraz Telegramu. Mam zaszyfrowany telefon,dosyć długie i bezpieczne hasło blokady ekranu. Używam też VPN po za domem,jednak nadal nie czuję się wystarczająco zabezpieczony.
Wiem że w Iphone jest tryb anty bagieta wciskając 5x jakiś przycisk,wyłącza to możliwość odblokowania ekranu za pomocą odcisku palca - jednak ja jestem użytkownikiem androida (xiaomi) i
  • 8
  • Odpowiedz
  • Otrzymuj powiadomienia
    o nowych komentarzach

@adronix: Jak musi być Android to niech chociaż będzie jakiś nowy (7+) i szyfrowanie całego telefonu. To dla przyzwoitości. A teraz podaj zagrożenia przed którymi chcesz się zabezpieczyć - czy Twoim wrogiem jest Sebastian z osiedla, polska policja, ABW czy NSA.
  • Odpowiedz