Wszystko
Najnowsze
Archiwum
Norsk Hydro ofiarą potężnego ataku. Potentat aluminium zamyka zakłady
Napastnicy włamali się do infrastruktury sieciowej norweskiego potentata i sparaliżowali jego działalność. Podjęto decyzję o wstrzymaniu pracy w kilku zakładach, akcje Norsk Hydro pikują, rosną ceny aluminium.
z- 53
- #
- #
- #
- #
- #
- #


Capture The Flag to drużynowe turnieje, w których próbujemy złamać zabezpieczenia w zadaniach przygotowanych przez organizatorów.
Dzisiaj w ramach #od0dopentestera prezentuję rozwiązania dwóch zadań, które miały miejsce w ramach CONFidence CTF 2019.
W pierwszym z nich mamy do czynienia z kodem #php
Tłumaczę tam dlaczego porównywanie stringa z liczbą przy użyciu
== nie jest najlepszym pomysłem.W drugim przykładzie natomiast próbujemy wykonać atak XSS przy

Podcast random:press #003 – randomowy przegląd prasy
Przejmowanie kont na Instagramie; luka w WinRAR aktywnie wykorzystywana; włamanie do Citriksa; Clojure na GraalVM; UE chce blokować modyfikowanie routerów Wi-Fi; metadane się liczą; skarga Spotify do KE; odzyskiwanie klucza BitLockera z TPM; raper musi zmienić pseudonim w serwisie YouTube
z- 0
- #
- #
- #
- #
- #
- #
USA: 400 tys. USD okupu za odblokowanie komputerów urzędników

Władze amerykańskiego hrabstwa Jackson w stanie Georgia zdecydowały się na zapłacenie przestępcom stojącym za atakiem oprogramowania ransomware kwoty 400 tys. USD okupu za odzyskanie dostępu do danych i systemów informatycznych. W wyniku ataku sparaliżowana została administracja i służby publiczne.
z- 1
- #
- #
- #
- #
- #
- #

https://www.packtpub.com/packt/offers/free-learning
#packtpubfreelearning #linux #security
odpowiedź

źródło: comment_4o2JAbGkvYPDim6t5JPVot9YEY5tCYpI.jpg
PobierzJapońska sztuczna inteligencja wykryje złodzieja sklepowego przed kradzieżą
Japońska firma Vaak stworzyła system oparty na sztucznej inteligencji, który potrafi namierzyć w sklepie złodzieja, zanim jeszcze dokona kradzieży. Według twórców VaakEye jego celem nie jest "permanentna inwigilacja społeczeństwa" lecz dbanie o bezpieczeństwo firm i zwykłych obywateli.
z- 2
- #
- #
- #
- #
- #
19-letnia luka w programie WinRAR jest wykorzystywana do realnych ataków
Pod koniec lutego specjaliści opisali lukę w bardzo popularnym programie WinRAR, używanym do kompresowania plików przez ponad 500 mln osób na całym świecie. Nie minął miesiąc, z już w sieci zaobserwowano ataki, wykorzystujące tę lukę do instalacji szkodliwego oprogramowania.
z- 14
- #
- #
- #
- #
- #
- #
Generator uniwersalnego hasła
Możesz używać jednego hasła do wielu witryn (master password), dzięki czemu nie będziesz obawiać się wycieków danych. Nie musisz w tym celu instalować menadżera haseł, a ze strony łatwo skorzystasz nawet z komórki. Żadne dane nie są wysyłane na serwer, a strona nie zna Twojego loginu.
z- 6
- #
- #
- #
- #
- #
- #

#niebezpiecznik #security #hacking #bezpieczenstwo #heheszki #pociagi #pkp #ksiegowosc
źródło: comment_H7ikSOmeH5IZlGDOpAwUOXWVCM6JMKlx.jpg
Pobierz

https://snyk.io/blog/top-ten-most-popular-docker-images-each-contain-at-least-30-vulnerabilities/
#interfacesmieci
źródło: comment_AhxlMRHa98fvQldicu4bBeGU9GpSO0Tm.jpg
Pobierz#security #bezpieczenstwo #niebezpiecznik #hacking #informatyka #programowanie #sysadmin #devops #nauczyciele
źródło: comment_QRCRa5wUDEc3VCoyw4y3V2n04X4y9LGN.jpg
Pobierz

Korzystali z zainfekowanego SDK. Do sklepu trafiły zainfekowane aplikacji

Popularny zestaw programistyczny SDK w Chinach, który zawiera niezbędne biblioteki do programowania aplikacji dla Androida, został zainfekowany złośliwym kodem. W Google Play znalazło się mnóstwo złośliwych gier i programów.
z- 0
- #
- #
Oszustwo na dotację - jak nieuczciwi doradcy naciągają małe firmy
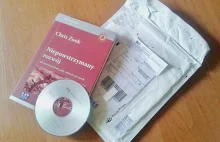
Zamiast obiecanej pomocy w pozyskaniu unijnej dotacji - bezwartościowa książka i nagrane na płytę CD przestarzałe materiały informacyjne. Firma od lat oszukuje małych przedsiębiorców i nikt z tym nic nie robi.
z- 0
- #
- #
- #
- #
- #
- #
Miskonfiguracja to 6 kategoria OWASP Top 10, czyli listy dziesięciu najpopularniejszych podatności spotykanych na stronach internetowych.
Ten punkt jest nieco podobny do kategorii dziewiątej czyli używania komponentów ze znanymi podatnościami.
Tam jednak nie mamy większego wpływu na pojawienie się luki w kodzie - wszak są to biblioteki napisane przez obce osoby.
Tutaj natomiast to nasze działania doprowadzają do
Możesz zapisać/wypisać się klikając na nazwę listy.
Sponsor: Grupa Facebookowa z promocjami z chińskich sklepów
Masz problem z działaniem listy? A może pytanie? Pisz do IrvinTalvanen
https://www.packtpub.com/packt/offers/free-learning
#packtpubfreelearning #security #cybersecurity
odpowiedź

źródło: comment_5gfpeHXAxoiSxmd8X5wLAloYl9kP4Qmj.jpg
Pobierz
https://niebezpiecznik.pl/post/ataki-na-graczy-komputerowych/
Do nagrania zaprosili nas koledzy z TVGRY.pl Dajcie im suba i lajka, czy co tam się na jutube daje.
#gry #steam #youtube #security #bezpieczenstwo #niebezpiecznik #hacking #konsole #playstation #xboxone #nintendoswitch
źródło: comment_KP1HpCmAr1MmAjPUYNU1F5cFEy7teUKb.jpg
Pobierz




I zastanawiam się czy dam radę pójść na wykład u mnie w mieście. Naprawdę dobry materiał :)
Dziura w szwajcarskim systemie wyborczym

W kodzie źródłowym szwajcarskiego systemu wyborczego znaleziono poważny błąd kryptograficzny. Umożliwia on osobom z wewnątrz, które zarządzają tym systemem lub go implementują, na manipulowanie głosami.
z- 3
- #
- #
- #
- #
- #
@JessPinkman: xD Mistrz socjotechniki. ( ͡° ͜ʖ ͡°)