goferek
Kojarzy ktoś jakieś bezpłatne narzędzie, które uprości testowanie podatności pracowników na phishing? Aby w prosty sposób mieć zagregowane informację, kto kliknął w link z maila.
#itsecurity
0
  • Najlepsze
  • Wszystkie komentarze
M.....n
M.....n
@goferek: gophish
2
Aerwin
Mirki,

Wczoraj wieczorem dosyć mocno mulił mi internet. Zalogowałem się więc do apki "Mój Funbox" żeby zresetować router i na mapie urządzeń zauważyłem, że jest jedno urządzenie "ponad stan". Oznaczone jako PC. To raczej nic ode mnie w mieszkaniu, przynajmniej nie zauażyłem, żeby od wczoraj Internet gzzieś przestał działać :D Zablokowałem temu urządzeniu dostęp do Internetu, ale widzę że jest dalej podpięte do wi-fi. Nie wiem - może to telewizor, albo jakiś thermomix
2
  • Najlepsze
  • Wszystkie komentarze
y.....l
y.....l
@Aerwin: Po adresie mac możesz dojść do producenta karty sieciowej. Może znajdziesz dzięki temu model urządzenia?

Jeżeli myślisz, że ktoś poznał Twoje hasło do wifi to je zmień.
3
Aerwin
@efek: @Jeffrey_M: aaa dobra sprawa rozwiązana XD telefon służbowy mojej zony pokazuje się jako PC, natomiast telewizor pokazywał się jako smartfon android dlatego nie skojarzyłem tego jednego urządzenia ( ͡° ͜ʖ ͡°)
3
login-jest-zajety
Treść przeznaczona dla osób powyżej 18 roku życia...
2
L.....e
Mam taką zagwozdkę. Od jakiegoś czasu na LinkedIn dodają mnie konta z firmy "SalesRobots AMG" oraz uczelni "Uniwersytet Warszawski". Problem w tym, że historia tych kont jest prawie żadna, a aktywność mała lub krótka. Zdjęcia są przycięte i pochodzą ze strony https://thispersondoesnotexist.com/ - wykryłem to ze względu na różne dziwne artefakty, które tworzą się przy uszach jak algorytm wygeneruje nową osobę lub po włosach (przy długich zawsze są odstające kosmyki, które posiadają
2
  • Najlepsze
  • Wszystkie komentarze
Cesarz_Polski
@LongWayHome: to farma botów Jacka. W skrócie chcą sprzedać ci możliwość tworzenia tych botów i wysyłania wiadomości z reklamami. Jakieś 2 tygodnie temu zajrzałem w ich film o tym https://salesrobots.pl/webinar

Imo za drogie i się nie opłaca. Do tego jak Li zbanuje takiego bota, to musisz zrobić sobie nowe konto
1
L.....e
0
blamedrop
W sumie to nic nowego ani szokującego. Rozsądne podejście z ich strony i transparentność. Szanuję.
→ https://protonmail.com/blog/climate-activist-arrest/ ←
#protonmail #security #itsecurity #bezpieczenstwo #protontechnologies
2
TestoPowroci
Siema mircy.

Czas ogrnąć życie.

Jestem front-end developerem od 2 lat, w-----a mnie ta praca niemiłosiernie, jest nudna i wypalam się w niej (pomimo w miarę dobrego hajsu).
Zainteresowałem się kilka tygodni temu CTFami. Kilka flag znalazłem, kilka boxów zhakowałem, kilka filmów o hakierach obejrzałem i podjąłem męską decyzje że w to chcę iść na ostro.
1
  • Najlepsze
  • Wszystkie komentarze
Zef98
Zef98
Mirki, planuje wybrać się na studia o kierunku cyberbezpieczenstwo, czy na tej specjalizacji matma jest równie trudna jak na innych w dziedzinie informatyki? Na maturze miałem 44% z matmy, więc pytam, bo nie wiem czy jest sens mi się tam pchać kiedy matma stanowi dla troche problem.

#studia #informatyka #it #itsecurity
0
  • Najlepsze
  • Wszystkie komentarze
E.....r
E.....r
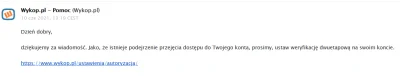
Otrzymałem dzisiaj wiadomość od @wykop, że ktoś mógł przejąć moje konto (mailowo w formie odpowiedzi na pewne zgłoszenie z formularza kontaktowego z 2 czerwca).

No ale na wykopie podobno nie ma wycieku danych.... jako ciekawostkę podam, że: Hasła do wykopu nigdzie indziej nie używam!

Wykop.pl - Pomoc
6
  • Najlepsze
  • Wszystkie komentarze
AnonimoweMirkoWyznania
#anonimowemirkowyznania
Cześć Mirki,

Mam podejrzenie, że były chłopak (który ma wielu znajomych w środowisku IT) skopiował moje IP, a teraz wypisuje bardzo obraźliwe komentarze na goworku mojej firmy (pełne wulgaryzmów i rasistowskich tonów). Myślę, że korzysta przy tym z mojego IP po to, bym straciła pracę, mści się. Nie chcę wdawać się w szczegóły.
Czy jest to możliwe? Czy ktoś może czasowo przypisać sobie moje IP, np. korzystając z telefonu? Czy
0
  • Najlepsze
  • Wszystkie komentarze
ETplayer
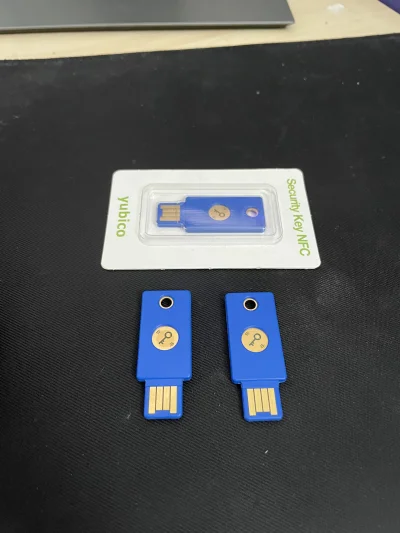
Ktoś chętny na Yubikey? Wersja security z NFC. 2 klucze używane kilka mscy, jedna nowa. 100zl sztuka
#sprzedam #yubico #yubikey #itsecurity
1
  • Najlepsze
  • Wszystkie komentarze
Chodtok
od dawna straaaaaaaaaaasznie kusi mn żeby przetestować ten słynny gcam
ale baaaaaaaaaaaaaaaardzo nieufnie podchodzę do softu z nieoficjalnych źródeł
na telefonie jestem pologowany do różnych newralgicznych rzeczy plus weryfikacja dwuetapowa i te sprawy
nie znam się kompletnie na tym na ile android jest bezpieczny tzn nie mam bladego pojęcia czy np dałoby się stworzyć apkę która pomimo odmówienia jej wszelkich uprawnień mogłaby to jakoś obejść i robić brzydkie rzeczy (i jak bardzo brzydkie) co dodatkowo
0
  • Najlepsze
  • Wszystkie komentarze
ETplayer
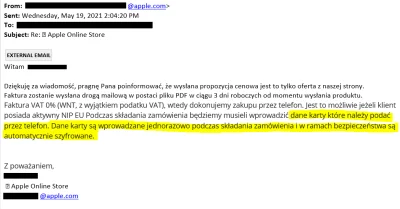
Ej, Mireczki z #jdg i #b2b. Kupowaliście coś +15k PLN z apple? Czy u nich podawanie numeru karty z kodem CVV przez telefon to normalna procedura? XD
Przez strone też tylko można płacić kartą.. Jak niby firmy w PL biorą u nich sprzęt skoro wymagany jest split payment? Skarbówka nie ściga?

Swoją drogą wołam @niebezpiecznik-pl i @ZaufanaTrzeciaStrona . Chyba dosyć słaba praktyka jeśli chodzi o
2
  • Najlepsze
  • Wszystkie komentarze
blamedrop
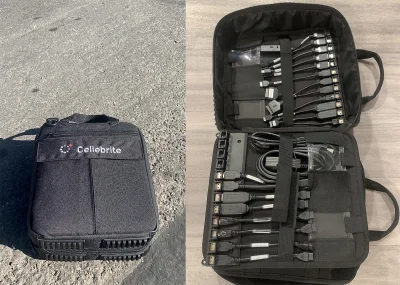
Hahaha, jakie to jest piękne! (づ•﹏•)づ

Polecam artykuł: https://signal.org/blog/cellebrite-vulnerabilities/

#security #bezpieczenstwo #itsecurity #hacking #signal #hacktheplanet
4
  • Najlepsze
  • Wszystkie komentarze
benn8922
Gdzieś dzwoni ale nie wiem w którym kościele. Z pomocą Postmana wygenerowałem sobie skrypt, który działa ale nie daje mi spokoju.

curl --location --request POST 'https://jakas_strona.pl/api/?function=jakas_funkcja&APIkey=xxxxx' --header 'Content-Type: application/x-www-form-urlencoded' --data-urlencode 'jakies_dane'
Czy tak może wyglądać POST? Bo mnie to trochę stroi na GETa prez ten fragment ?function=jakas_funkcja&APIkey=xxxxx. Druga kwestia, dzięki HTTPS czy to POST czy to GET to jedyne czego pan groźny cyberprzestępca, który czai się gdzieś między mną a serwerem
1
  • Najlepsze
  • Wszystkie komentarze