
Treść przeznaczona dla osób powyżej 18 roku życia...
Wszystko
Najnowsze
Archiwum

@niebezpiecznik-pl: Na upartego można lecieć w rozwiązania w stylu St IGNUciusa. Wiadomo hardening, QubesOS, filtrowanie USB (+silkguardian).
https://stallman.org/stallman-computing.html#internetuse
https://stallman.org/stallman-computing.html#internetuse
źródło: comment_ZVw3cdAj1oV5Dmp6eUptUJANDT3y4HTV.jpg
Pobierz@niebezpiecznik-pl: cholera przeczytać nie zdążyłem, muszę sobie pobierać odpowiedzi na moje wpisy/komentarze, to mnie to już więcej nie spotka ( ͡° ͜ʖ ͡°)
źródło: comment_NJA6dd1E5LGiERJbMESehqYt4iDCJcgU.jpg
Pobierz"NYT": iPhone'y Trumpa na podsłuchu Chińczyków i Rosjan

Kiedy prezydent Donald Trump dzwoni do starych przyjaciół z jednego ze swoich iPhone'ów, Chińczycy i Rosjanie podsłuchują i uczą się - pisze w czwartek "New York Times", powołując się na obecne i byłe osobistości oficjalne USA.
z- 1
- #
- #
- #
- #
- #
- #
Witek, który od wielu lat analizuje telefony Polaków pokazuje co i jak można ze szpiegofona, tfu! smartfona wyciągnąć oraz jakim sprzętem warto dysponować. Z jego usług korzystają zarówno organy ścigania jak i firmy, bo z telefonu pracownika da się pozyskać informacje, które pozwolą ustalić szczegóły różnych zdarzeń.
https://www.wykop.pl/link/4606783/co-mozna-wyciagnac-ze-smartfona-pracownika-lub-podejrzanego/
#serwispc #serwisgsm #bezpieczenstwo #security #niebezpiecznik #hacking #informatyka #technologia
https://www.wykop.pl/link/4606783/co-mozna-wyciagnac-ze-smartfona-pracownika-lub-podejrzanego/
#serwispc #serwisgsm #bezpieczenstwo #security #niebezpiecznik #hacking #informatyka #technologia

źródło: comment_hWMhgCFHgLPEs0bfihMhilEWXH7tWx5T.jpg
Pobierz
@niebezpiecznik-pl: a mam pytanie, czy mozna siusiaka przytknąć że tak się wulgarnie wyrażę do np portu usb?
@cruc: wpadnij do naszego laba, to pozwolimy Ci sprawdzić -- mamy taki port na który można podawać różne parametry prądowe, będziesz mógł sobie dobrać najciekawsze doznania ;)
» Co można wyciągnąć ze smartfona pracownika lub podejrzanego?
Informatyk śledczy z wieloletnim doświadczeniem pokazuje, jak analizować telefony komórkowe pracowników lub podejrzanych, aby zebrać ślady, które wyjaśnią okoliczności różnych zdarzeń. Czyli o tym, co i jak wyciąga się ze szpiegofonów, które nosimy w kieszeni ;)
z- 110
- #
- #
- #
- #
- #
- #

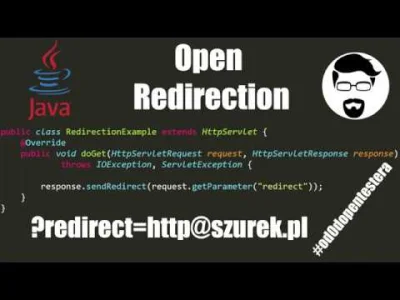
Często korzystając z serwisów internetowych spotykamy się przekierowaniami.
Jeżeli część zasobów witryny dostępna jest tylko dla zalogowanych użytkowników - po przejściu na taką podstronę jako niezalogowana osoba jesteśmy, przekierowywani do formularza logowania.
W adresie URL możemy dostrzec parametry nazwane
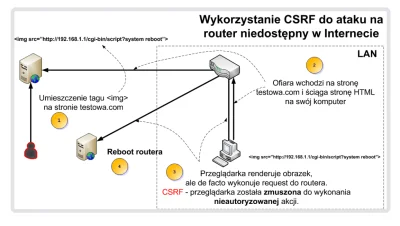
Dzisiaj w #od0dopentestera, krótki przykład w #java symulujący tą
Jeżeli część zasobów witryny dostępna jest tylko dla zalogowanych użytkowników - po przejściu na taką podstronę jako niezalogowana osoba jesteśmy, przekierowywani do formularza logowania.
W adresie URL możemy dostrzec parametry nazwane
redirect czy też next, wskazujące na podstronę, która ma się wyświetlić po zalogowaniu.Dzisiaj w #od0dopentestera, krótki przykład w #java symulujący tą
Wołam przez MirkoListy plusujących ten wpis (186)
Sponsor: Grupa Facebookowa z promocjami z chińskich sklepów
Nie chcesz być wołany/a jako plusujący/a? Włącz blokadę na https://mirkolisty.pvu.pl/call lub odezwij się do @IrvinTalvanen
Sponsor: Grupa Facebookowa z promocjami z chińskich sklepów
Nie chcesz być wołany/a jako plusujący/a? Włącz blokadę na https://mirkolisty.pvu.pl/call lub odezwij się do @IrvinTalvanen
@KacperSzurek:
Wykorzystanie Open Redirecta to phishingu jest tak absurdalnie naciąganym i nierealistycznym przypadkiem, że wielu ekspertów od bezpieczeństwa nie uważa tego za bład. Na przykład Google na stronach Bug Bounty wprost stwierdza, że dla nich nie jest to błąd i nie przyjmują zgłoszeń z Open Redirectami.
Open Redirect może być jedynie przydatny przy połączeniu z innymi blędami jak np. zostało opisane to tutaj.
Jak zacząć naukę bezpieczeństwa IT?
Około 300 autorskich artykułów od Sekuraka w zakresie bezpieczeństwa w IT.
z- 49
- #
- #
- #
- #
- #
- #

Jak zacząć naukę bezpieczeństwa IT? Setki stron materiałów od sekuraka:
https://sekurak.pl/jak-zaczac-nauke-bezpieczenstwa-it/
#sekurak #bezpieczenstwo #hacking #security
https://sekurak.pl/jak-zaczac-nauke-bezpieczenstwa-it/
#sekurak #bezpieczenstwo #hacking #security
źródło: comment_ITglCKtMoRBsg1odMQ3BZMokhjTSq89K.jpg
Pobierz

"O dostępie i bardzo wkurzonych agentach federalnych".

To historia o pasji, nieautoryzowanym dostępie i bardzo wkurzonych agentach federalnych – opisuje biograf Kevina Mitnicka, najsłynniejszego hakera świata. Dość powiedzieć, że wybryki tego faceta na przełomie lat 80. i 90. wywołały obawy, iż Mitnick może włamać się do NORADu i gwizdaniem...
z- 0
- #
- #
- #
- #
- #
- #
FBI uzyskało dostęp do poufnych danych na WhatsApp i Signal
Federalne Biuro Śledcze w USA uzyskało dostęp do tajnych danych bliskiego współpracownika i doradcy prawnego Donalda Trumpa, który miał płacić Pani Stormy Daniels za ''milczenie'' o jej romansie z prezydentem.
z- 1
- #
- #
- #
- #
- #
- #

Around 62% of all Internet sites will run an unsupported PHP version in 10 weeks #php #security #programowanie
https://www.zdnet.com/article/around-62-of-all-internet-sites-will-run-an-unsupported-php-version-in-10-weeks/
#interfacesmieci
https://www.zdnet.com/article/around-62-of-all-internet-sites-will-run-an-unsupported-php-version-in-10-weeks/
#interfacesmieci


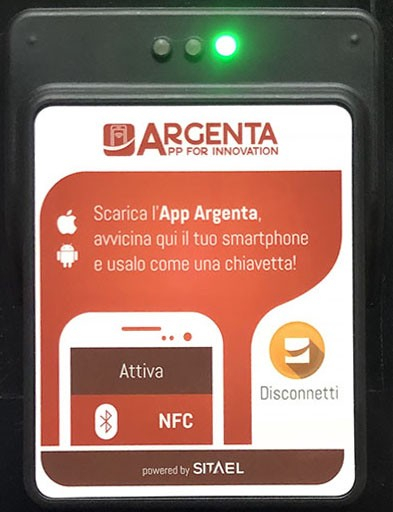
Kiedyś Panie, to wystarczyło taki automat pociągnąć z buta i już wypadała koka-kola. A teraz trzeba jadxem przez apktoola... Znak czasów... Czyli jak hackować współczesne automaty do sprzedaży różnych rzeczy, tzw. vending machines: https://niebezpiecznik.pl/post/jak-sie-hackuje-te-najnowsze-maszyny-sprzedajace/
#hacking #bezpieczenstwo #security #niebezpiecznik #android
#hacking #bezpieczenstwo #security #niebezpiecznik #android
źródło: comment_3aixuXhELlgS1PIQWEcT3CAAzF3rKQaf.jpg
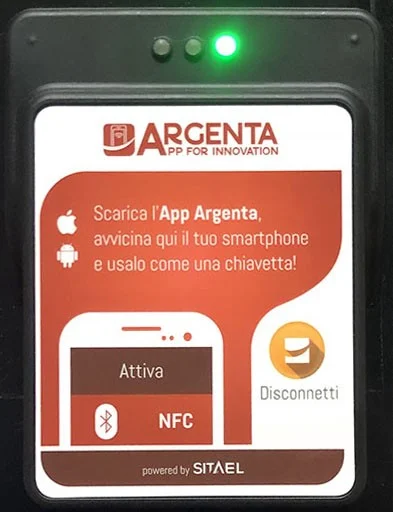
PobierzJak się hackuje te najnowsze maszyny sprzedające?
Minęły czasy, kiedy maszynę sprzedającą dało się łatwo wykiwać. Dziś mają one antywłamaniowe witryny UV albo systemy do zdalnego monitoringu. Monety i żetony zamieniono na aplikacje mobilne co utrudniło ataki starego typu. Niestety pewien włoski hacker postanowił atakować te maszyny na nowe...
z- 4
- #
- #
- #
- #
- #
- #
#ciekawostki o #security - #podcast Szurkogadanie
W tym odcinku:
- metody ataków na systemy bezkluczykowe w samochodach,
- dlaczego radio bluetooth może być niebezpieczne,
- jak oszukać automaty na napoje używając wirtualnych portfeli NFC,
- oraz jak dzieci hackują komputery rodziców.
W tym odcinku:
- metody ataków na systemy bezkluczykowe w samochodach,
- dlaczego radio bluetooth może być niebezpieczne,
- jak oszukać automaty na napoje używając wirtualnych portfeli NFC,
- oraz jak dzieci hackują komputery rodziców.
Komentarz usunięty przez moderatora

Jeśli szukacie detali technicznych na temat rewelacji przedstawionych przez Bloomberga o instalowaniu przez Chińczyków implantów (backdorów) w celu wykradania informacji, to prawdopodobnie zainteresuje was nowy podcast Semihalf.
Ponieważ większość publikacji ograniczyła się do zagadnień nazwijmy to polityczno-sensacyjnych staraliśmy się przeprowadzić analizę prawdopodobnego wektora ataku na BMC. Opowiadamy więc o UEFI, IPMI, TrustedFirmware i wielu podobnych rzeczach którymi codziennie zajmujemy się w naszej pracy.
Podcast Software meets Hardware
#programowanie #informatyka
#informatyka #security #udemy #kursy
https://academy.ehacking.net/p/master-in-cyber-security-in-1-bundle/?coupon_code=CYBER19
Warte to cos ? Nie spodziewam sie szalu ale moze warto wydac te 20 dolcow i miec pare gotowych materialow na poczatek nauki?
https://academy.ehacking.net/p/master-in-cyber-security-in-1-bundle/?coupon_code=CYBER19
Warte to cos ? Nie spodziewam sie szalu ale moze warto wydac te 20 dolcow i miec pare gotowych materialow na poczatek nauki?

@findmeandkillme: najbardziej przydatne kursy to te do CEH i ComTIA sec+
Do tego drugiego na YT obadaj sobie Professor Messer
Do tego drugiego na YT obadaj sobie Professor Messer

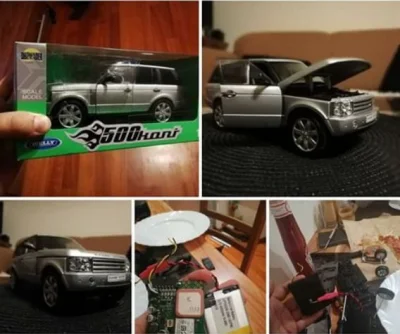
Kto chciał śledzić za pomocą trackerów GPS drogie samochody uczestników nocnych wyścigów w Warszawie? Ciekawa historia: https://www.wykop.pl/link/4599163/ktos-podlozyl-nadajniki-gps-w-samochodach-zabawkach-uczestnikom-nocnych-wyscigow/
Przyglądamy się aferze zgłoszonej przez @pepies i wygląda, że przynajmniej opisywane urządzenie jest prawdziwe, karta SIM jest polska a samochodziki faktycznie były wczoraj rozdawane na evencie WNR. #bezpieczenstwo #security #zaufanatrzeciastrona
Przyglądamy się aferze zgłoszonej przez @pepies i wygląda, że przynajmniej opisywane urządzenie jest prawdziwe, karta SIM jest polska a samochodziki faktycznie były wczoraj rozdawane na evencie WNR. #bezpieczenstwo #security #zaufanatrzeciastrona
źródło: comment_Vtvpihc8BQtqYqwpJg8LU4xDvFWR5uRP.jpg
Pobierz

@ZaufanaTrzeciaStrona: Przecież to już w gorących.

W końcu rozgryzłem jak pozbyć się fingerprinta i jednocześnie zostawić JS aktywny ( ͡° ͜ʖ ͡°)
Z moich eskperymentów wyłaniają się dwie drogi. Wszystko opiera się na tweekach (edycja config + wtyczki, bez NoScripta i uMatrixa) z Privacytools i wtyczce CanvasBlocker.
Pierwsza opcja to korzystanie z wtyczki CanvasBlocker i jednoczesne wyłączenie ResistFingerprint w FF. Wówczas test Panopticlick pokazuje, że nasza przeglądarka jest unikatowa, czytaj mamy własny fingerprint. Ale... jak rozumiem to nie do





Człowiek chce sobie ściągnąć jakieś sterowniki, a tu stronę producenta p---------a microsoft. Co tu się odjaniepawliło, blackholing jakiś? #informatyka #domeny #security

źródło: comment_glk4002Hi6SWR02wLJRm4POkhM2vQTTd.jpg
Pobierz
Nigdy wcześniej nawet nie słyszałem o MakeMyTrip, ani tym bardziej nie próbowałem się tam rejestrować.
Czy to jakiś bot próbował dodać mnie do newslettera?
Czy naprawdę powinienem skontaktować się w tej sprawie z ich "customer care", czy po prostu zignorować?
Ktoś wie o co chodzi?
źródło: comment_6fyjqfUJXCi4ohHUU7CcjQowq9OVgbNC.jpg
PobierzKomentarz usunięty przez moderatora