K_R_S
hej @niebezpiecznik-pl , @ZaufanaTrzeciaStrona i reszta ekspertów od #cybersecurity i #bezpieczenstwo . Który manager haseł polecacie? Na stronie niebezpiecznika widzę pochwałę keypass sprzed roku. To nadal aktualne?
0
  • Najlepsze
  • Wszystkie komentarze
ZlyWydr
@K_R_S: lastpass, keepass
0
bazantPL
@K_R_S tak
0
fervi
Nie wiem czy warto, ale nie szkodzi. Ogólnie umówiłem się z rekruterem na rozmowę telefoniczną, która niestety się nie odbyła z nieznanych przyczyn. Natomiast dziwnym zbiegiem okoliczności (przypadek? Nie sondze!) w podobnej chwili miałem SQL Injectiony na moją usługę - meh.

Nie wiem dokładnie co robią, ale może komuś się chce rozgryźć, a przy okazji sprawdzić jak to u niego wygląda

Jak coś to wklejam "doklejkę" do GETów
https://pastebin.com/mqmHc5hF
2
  • Najlepsze
  • Wszystkie komentarze
Tylko_noc
Nie za dużo tych plusów @Szaa ? ( ͡° ͜ʖ ͡°)
1
niebezpiecznik-pl
Dziury w oprogramowaniu powodują korki na drogach

#niebezpiecznik #security #cybersecurity #hacking #bezpieczenstwo #cyberbezpieczenstwo #sysadmin #heheszki
12
  • Najlepsze
  • Wszystkie komentarze
lesio
@niebezpiecznik-pl: A dziury w drogach powodują jeszcze większe korki ( ͡° ͜ʖ ͡°)
3
kreatynamonohydrant
kreatynamonohydrant
Cześć Mirki,

mój znajomy dostał maila od @certpl:

"Zespół CERT Polska przekazuje informacje o urządzeniach z Państwa sieci zainfekowanych złośliwym oprogramowaniem
atakującym urządzenia IoT (ang. Internet of Things). Poniżej lista IP urządzeń, które
0
  • Najlepsze
  • Wszystkie komentarze
snejdan
@kreatynamonohydrant:

przecież jest napisane ze chodzi o urzadzenia IoT, o czym swiadczy ze zostal uzyty botnet mirai i co Ty potiwerdziles piszac ze to IP routera.

Ma zaktualizowany firmware na routerze? Zmieione ustawienia fabryczne, hasło, itd?
2
Koliat
@kreatynamonohydrant: jak nie wie, to format wszystkich urządzeń i reflash sieciowych, a następnie niech odpisze do cert z prośbą o wskazówki co ma zrobic dalej ;)
1
niebezpiecznik-pl
393
  • Najlepsze
  • Wszystkie komentarze
certpl
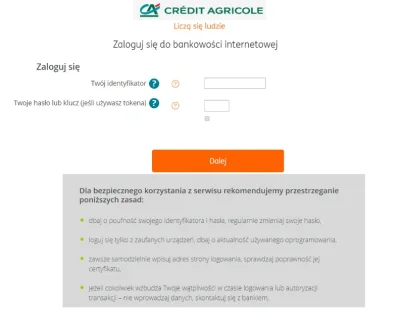
Uwaga Mirasy i Mirabelki! Obserwujemy powrót starych, dobrych phishingów na systemy bankowości elektronicznej. W tej kampanii przestępcy serwują stronę logowania przypominającą ING z logiem Credit Agricole. Wszystko zaczyna się od nieskładnie napisanej wiadomości o "aktualizacji do wykonania". Uważajcie, plusujcie i pamiętajcie o zgłaszaniu incydentów pod adresem https://incydent.cert.pl ( ͡° ͜ʖ ͡° )つ──☆*:・゚

#polska #cert #oszukujo #
5
certpl
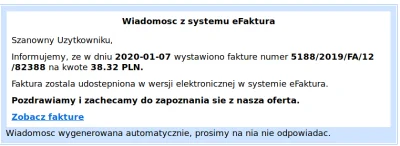
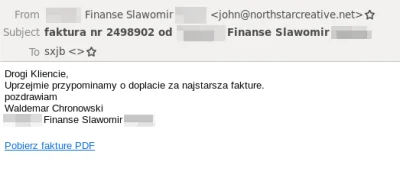
Uwaga na fałszywe wiadomości z systemu eFaktura. Dołączony do wiadomości link do Google Drive prowadzi do trojana bankowego Ursnif. Fałszywe wiadomości mogą również zawierać rozmowy i informacje z wcześniejszej korespondencji, uczulamy na zachowanie szczególnej ostrożności!

Plusujcie i pamiętajcie o zgłaszaniu incydentów po adresem https://incydent.cert.pl ( ͡~ ͜ʖ ͡°)

#polska #cert #oszukujo #malware #komputery #informatyka #cybersecurity
8
  • Najlepsze
  • Wszystkie komentarze
certpl
Grudniowe wydanie biuletynu OUCH! już dostępne. Poruszamy tematykę oszustw bazujących na wiadomościach SMS oraz przedstawiamy jak uchronić się przed tego typu zagrożeniami.

https://www.sans.org/sites/default/files/2019-12/201912-OUCH-December-Polish.pdf

#polska #cert #ouch #oszukujo #scam #komputery #informatyka #cybersecurity #bezpieczenstwo
1
certpl
Mirasy i Mirabelki uważajcie w #pracbaza i #korposwiat! Ostrzegamy przed kampanią wykorzystującą socjotechnikę, nakłaniającą do instalacji złośliwego oprogramowania na komputerach firmowych. Przestępcy dzwonią do oddziałów firm, podszywając się pod pomoc techniczną lub wewnętrzny dział IT i proszą o pobranie aktualizacji oprogramowania wykorzystywanego w przesiębiorstwie (np. systemu CRM lub VPN) wykorzystując przygotowane wcześniej domeny łudząco podobne do firmowych.

Analizowane przez nas próbki wskazują na to, że atakujący może
5
  • Najlepsze
  • Wszystkie komentarze
ahappywanderer
ahappywanderer
Mirki, zarządca budynku w którym mieszkam wysłał mi listownie listy z głosowań nad uchwałami z moim adresem IP oraz kilku innych osób (głosowanie online). Czy zarządca ma w ogóle prawo upubliczniać takie dane?

#niebezpiecznik #cybersecurity #mieszkaniedeweloperskie #mieszkanie #cyberbezpieczenstwo
1
  • Najlepsze
  • Wszystkie komentarze
certpl
Uwaga! Ostrzegamy przed nowym sposobem skłonienia ofiary do infekcji złośliwym oprogramowaniem Brushaloader. Przestępcy rozsyłają e-maile zawierające link do prezentacji na Google Drive, który jest rzekomą fakturą od prawdziwego podmiotu (dane pobrane z publicznych wykazów firm).

Po wejściu na prezentację, pojawia się kolejny odnośnik, tym razem do wspomnianego Brushaloadera. Ten z kolei na ostatnim etapie ściąga docelowe złośliwe oprogramowanie typu banker, które łączy się z domenami maiamirainy[.]at i drunt[.]at. Po infekcji malware zbiera informacje
4
  • Najlepsze
  • Wszystkie komentarze
certpl
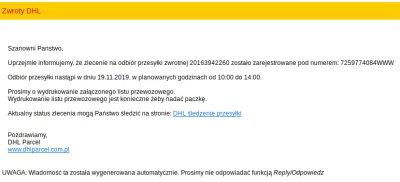
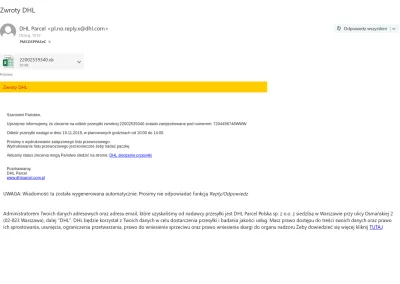
Uwaga ! Informujemy o szeroko dystrybuowanej kampanii spamowej podszywającej się pod DHL, informującej o zwrocie przesyłki. Do wiadomości dołączony jest plik ".xls" z makrem, które powoduje infekcję złośliwym oprogramowaniem, umożliwiającym przejęcie kontroli nad urządzeniem. Atak ma kilka etapów, a jego pierwszym krokiem jest pobranie złośliwego kodu z domeny reloffersstart[.]co. Kolejne narzędzie przestępców w tym ataku to malware Brushaloader z domeną mantoropols[.]xyz.

Uważajcie, ostrzeżcie znajomych i pamiętajcie o zgłaszaniu incydentów pod adresem: https://incydent.cert.pl
6
kajss
kajss
hej @niebezpiecznik-pl @ZaufanaTrzeciaStrona dostałem nową kampanię wirusową nieźle przygotowaną.
Rzekomo od #dhl Co to może być bo Aneta już otworzyła i umiera ze strachu.
EDIT: OK Anecie zaszyfrowało dysk. Tylko co to za ścierwo i gdzie znaleźć klucze?
virustotal
Załącznik: https://www114.zippyshare.com/v/SE2J9lIr/file.html
Taguję dla atencji #cybersecurity #security #kiciochpyta #ransomware
1
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
Tej #poznan - bierzcie rogale i w najbliższy wtorek 19 listopada wbijajcie na nasz wykład❗ :)
⚠ Liczba miejsc ograniczona, więc kto pierwszy, ten lepszy. ⚠
Wejściówki i opis: https://niebezpiecznik.pl/post/wyklad-jak-nie-dac-sie-zhackowac/

Przekażcie każdemu, kogo chcecie zabezpieczyć :)

#security #bezpieczenstwo #niebezpiecznik #hacking #poznan #edukacja #cyberbezpieczenstwo #cybersecurity
3
  • Najlepsze
  • Wszystkie komentarze
BzykN7
Witam,

powoli nudzi mi się adminowanie i użeranie się z ludźmi, chętnie przeszedłbym sobie na pentestera.
Ktoś był na jakimś szkoleniu CEH? Poleca jakieś? Chętnie bym zrobił i wyrwał się z roboty na coś ciekawszego.
W ogóle prócz tego co jest na CEHu warto coś jeszcze umieć szukając roboty? Czy na start wystarczy?

#cybersecurity #security #ceh
0
  • Najlepsze
  • Wszystkie komentarze
certpl
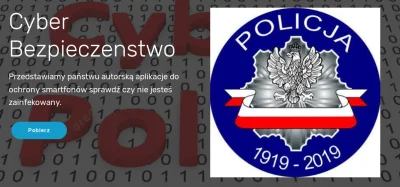
Mireczki i Mirabelki! Tym razem humorystyczna, lecz prawdziwa kampania podszywająca się pod policję (#cyberbagiety), rzekomo oferującą aplikację do ochrony smartfonów. Aplikacja to oczywiście złośliwe oprogramowanie, a konkretnie Cerberus przeznaczony na platformę Android. Wykorzystany wizerunek naczelnika podinsp. Rafała Zatary na stronie zapewnia, że, tu cytat, "Alikacja jest aktualizowana 24/h wraz z baza portalu www.virustotal.com". Złośliwa strona policji znajduje się pod adresem dhlaplikacja[.]pl/apk.

Z tego samego serwera, pod adresem dhlaplikacja[.]pl, cybeprzestępcy
8
  • Najlepsze
  • Wszystkie komentarze