mirko_anonim
✨ Jak wybrać router do konfiguracji z VPN? Ⓘ
#sieci #internet #siec #vpn #wireguard #router #netia #prywatnosc #anonimowosc #cybersecurity #cyberbezpieczenstwo

Jaki router o najlepszym stosunku cena-jakość mogłabym podłączyć pod Huawei OptiXstar HG8245X6-10 od Netii?
Chodzi mi o dobry dla prywatności model, na którym skonfigurowałabym dwie sieci 5 GHz - jedną bez, a drugą
  • Najlepsze
  • Wszystkie komentarze
ruffio
ruffio
@Aperitiff: mam flint2 I jest git. Z tej wstawki masz wysyłkę z Niemiec:
https://a.aliexpress.com/_Ey7xzcm

Cena mocno poszła do góry, ale warto
roman-jarzyna
roman-jarzyna
@mirko_anonim:Ja bym polecał MikroTik, choćby dlatego że jest produkowany w Europie (Łotwa) ma bardzo duże możliwości konfiguracyjne nawet w tańszych routerach (RouterOS). Konfiguracja WireGuard'a jest stosunkowo prosta, bo RouterOS ma wbudowaną obsługę.

Najprościej pewnie będzie podłączyć po prostu drugi router do tego pierwszego ethernetem i będziesz mieć dwie sieci.
mirko_anonim
✨ Który dostawca internetu i TV jest lepszy? Ⓘ
1. Jaki dostawca - #vectra czy #netia - jest lepszy:

a) dla internetu (prędkość + stabilność),
b) dla TV (tu paradoks: dlaczego cyfrowa Vectra wydawała mi się żywsza i lepsza w odbiorze od 4K IPTV Netii)?,
c) dla podłączenia do routera dostawcy własnego routera z #wireguard #vpn (prywatność wszystkich urządzeń),
  • Najlepsze
  • Wszystkie komentarze
mirko_anonim
wytrwały-kreator-31: @addcited97 @Paragon Wysłałem całkowicie samodzielnie napisane zapytanie o lepszego dostawcę internetu + najlepszy dodatkowy IPTV w odniesieniu do swoich potrzeb, a Mirki AI wykrywajo, świat i ludzie ( ͡° ͜ʖ ͡°)

〰〰〰〰〰〰〰〰〰〰〰〰〰〰〰
· Akcje: Odpowiedz anonimowo · Więcej szczegółów
· Zaakceptował: mkarweta
addcited97
@mirko_anonim: co to za szajs wygenerowany w darmowej wersji chatugpt
hrumque
Czy leci z nami jakiś spec od #openwrt w połączeniu z #wireguard #vpn ?

1. Mam sobie router "stary" na Openwrt 23.ilestam i na nim wireguard serwer (już od wersji gdzieś 20.ilestam konfig importowany przy upgrade i działało) do którego łączy(łem) się z świata z komórki i laptopa - elegancko działało, po włączeniu wg na kliencie miałem elegancko dostęp do sieci LAN, do wszystkich adresów w
  • Najlepsze
  • Wszystkie komentarze
rtp_diov
rtp_diov
@hrumque: no a jak łączysz klientów. Podejrzewam że albo konfig nie jest 1:1 ale nie mówię o samym wg tylko o całym routerze. Możesz dać wynik ip route show table main oraz pokaż firewall. Dla WireGuard ma generowałeś nowe konfigi dla klienta z nowymi kluczami i ustawieniami? Akurat też korzystam z openwrt i WireGuard (najlepsza klasyka), lecz tego bajeru nie włączałem, bo bałem się mieć serwer wg na już i
rtp_diov
rtp_diov
@hrumque: Hmm to chyba nie wygląda najgorzej. Mógłbyś przetestować chociaż nie polecam, ale ja szczerze bym tak zrobił najwyżej później sobie go od nowa postawił, ale aby mieć pewność czy to nie wina firewall to zrobić:
/etc/init.d/firewall stop

i zobaczyć czy ten ping zadziała Ci wtedy. Wtedy już będzie jakiś trop
3RRR
3RRR
3RRR
0
#mikrotik #wireguard mam VPN na 1 klienta ale potrzebuje więcej więc pomyślałem sobie że zestawie to na mikrotik.
No i zestawilem i wygląda że działa ALE
jak to zrobić bym teraz mógł się do tego połączyć kilkoma urządzeniami (wifi,lan).
Mam apki na telefonie i komputerarz. Chodzi mi o sama konfigurację routera.
Nie chcę na sztywno przypisywać reguł aby cały czas te urządzenia szły przez vpn bo chce normalnie
  • Najlepsze
  • Wszystkie komentarze
gentooman
gentooman
@3RRR: - Dla dostępu do internetu użyj standardowej konfiguracji, czyli bridge na lan i wifi, i masquerade na ruch wychodzący
- dla wireguarda dodaj nową Route Table z fib /routing table add disabled=no fib name=wg
- trase do wireguarda dodaj do tej nowej tablicy /ip route add distance=10 dst-address=0.0.0.0/0 gateway=172.31.0.1 p
ref-src="" routing-table=wg

- dodaj masquerade na ruch wychodzący przez wireguard
- dodaj routing rule /routing rule add action=lookup
majk3l
Testował ktoś jakieś #vpn y działające bezpośrednio na routerach np. na popularnych CUDY, które tam mają wbudowany #wireguard czy #openvpn ?
Główne zastosowanie - netflix poza gospodarstwem.
Słyszałem, że #netflix wykrywa VPNy i trzeba cały ruch IPv6 puścić przez VPN, ale to tylko zasłyszane historie. Ktoś może to przećwiczył w praktyce>?

#siecikomputerowe
  • Najlepsze
  • Wszystkie komentarze
assninja
Eh i po co mi był 2 gbit internet jak NAS zdycha przy ok. 80 MB/s czyli ~600-640 mbit przez zbyt słaby procesor XD

#qbittorrent 80% cpu, wireguard 100% cpu na wszystkich rdzeniach xD

macie doświadczenie jakiego typu cpu byłby potrzebny by to mieć całe 2gbit przez VPNa?

#wireguard #linux
  • Najlepsze
  • Wszystkie komentarze
2mad4u
2mad4u
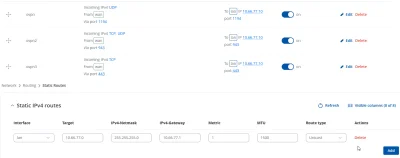
Czy ktoś może dać jakąś sugestię na temat tego, czemu nie mam dostępu do sieci LAN za serverem OpenVPN?
Serwer VPN póki co na windows, adres 10.24.1.1
Lokalna sieć LAN 10.66.77.0/24
Publiczne stałe IP - XX.XX.XX.XX

Po nawiązaniu połączenia pinguję z serwera klienta, jak i na odwrót od klienta serwer, jednak nie mogę dostać się od strony klienta do sieci LAN 10.66.77.0/24.
  • Najlepsze
  • Wszystkie komentarze
Zapaczony
Czy jest tu jakiś ekspert od #siecikomputerowe i #windows #windows11 ?

Otóż po włączeniu VPNa (obojętne czy OpenVPN czy Wireguard) automatycznie tracę internet (zasięg i połączenie z Wifi się nie zmienia), więc klient VPN nie może nawet wysłać handshake do serwera i o jakiś pingach itd. nie ma nawet mowy.

Wyłączenie Firewalla nic nie daje. Pliki konfiguracyjne vpn są okej. Nie mam już pomysłu czy to
  • Najlepsze
  • Wszystkie komentarze
leaving_meaning
#tailscale #vpn #wireguard

Po zainstalowaniu Tailscale na Qnap oraz Synology chwile po instalacji trace dostep web panelu. Nie ma polaczenia przez IP, SSH, Telnet, Nic. Urzadzenia staja sie kompletnie niedostepne w LAN'ie. Probuje sie polaczyc tak poprzez IP przyznawane przez Tailscale, jak i lokalna adresacje z routera. I gónwo. Dopiero reset wszystkich ustawien przywraca mozliwosc polaczenia. Dwie wersje Tailscale zainstalowalem (1.4 i 1.7) i w obydwu
  • Najlepsze
  • Wszystkie komentarze
hrumque
Macie może jakiś pomysł, na uruchomienie VPN (wireguard, openvpn itp) w taki sposób, by nie potrzeba było publicznego IP oraz port-forwarding na routerze?

W sensie takim, że nie wnikając co to za sieć i jakie ma ustawienia - podłączam pudełko #openwrt do sieci ethernet, i jakoś (przez pośredniczące www? to - oczywiście mam dostępne) on się melduje do internetu i po https gdzie trzeba, i tamtędy zestawia połączenie zwrotne (np.
  • Najlepsze
  • Wszystkie komentarze
MondayPL
MondayPL
MondayPL
  • adult
0
Treść przeznaczona dla osób powyżej 18 roku życia...
  • Najlepsze
  • Wszystkie komentarze
art212
Moje pierwsze próby postawienia swojego #vpn #wireguard w #proxmox. O co chodzi z tymi PublicKey i PrivateKey? PublicKey w Proxmoksie jest jednocześnie PrivateKey na kliencie i na odwrót? Czy o co tu chodzi bo już się pogubiłem? Próbowałem też zainstalować poprzez Proxmox VE Helper ale nie wiem dlaczego Shell w ogóle nie reaguje na polecenie pobrania i instalacji skryptu pomocniczego: bash -c "$(wget -qLO -
  • Najlepsze
  • Wszystkie komentarze
tuplixnn
tuplixnn
#siecikomputerowe #sieci #internet #wifi #wireguard Mirki, mam taki przypadek - potrzebuję łączyć się do VPN Forti z konkretnego IP (Polskiego), a niekoniecznie mi to pasuje ( ͡° ͜ʖ ͡°) Myślałem nad obejściem tego - kupić router domowy oraz podróżny z WireGuard i zrobić tunel między nimi. I tutaj pytanie - czy administrator tego VPN będzie w stanie zauważyć,
  • Najlepsze
  • Wszystkie komentarze
C.....r
tani router który ma służyć jak wifi extender z własnym NATem, co polecicie?
najlepiej to gdyby miał klienta #wireguard bo to ma być router do podłączenia się w hotelu z luźniejszym wifi albo wynajętym mieszkaniu

#sieci #siecikomputerowe #router
  • Najlepsze
  • Wszystkie komentarze
100x
100x
0
Co radzicie na dynamiczny IP adres przy #wireguard? Chodzi o adres klienta, bo serwer ma stały niezmienny.
Przy zwykłym #adsl dochodzi do tego, że codziennie około 4 rano jest: nie udało się ukończyć uścisku dłoni po 5 sekundach.
systemctl restart w harmonogramie o 5 rano pomaga ale pozostaje niedostępność od około 4 do 5.
#wireguard #vpn #siecikomputerowe #linux
  • Najlepsze
  • Wszystkie komentarze
Pan_Slon
Pan_Slon
W końcu zebrałem się, żeby skonfigurować Wireguard, kurde to było takie proste, że aż mi głupio patrzeć w lustro ( ͡° ͜ʖ ͡°)

Polecam fajny generator configu https://www.wireguardconfig.com/

#siecikomputerowe #linux #openwrt #wireguard
  • Najlepsze
  • Wszystkie komentarze
100x
100x
0
Jest jakiś tryb awaryjny żeby nie utracić dostępu do #wireguard w razie różnego czasu na serwerze? To ma działać nawet jak padnie bateria od rtc i będzie zablokowany port od ntp.
#vpn
b.....r
b.....r
#wireguard #pivpn #raspberrypi

dalby rade ktos pomoc z ustawieniem wireguard? Uzylem pivpn, teroretycznie sie zainstalowalo, ale nie mam zadnego interfejsu?
  • Najlepsze
  • Wszystkie komentarze
b.....r
b.....r
#openvpn #wireguard #vpn #networking

Ktory leszpy do domu vpn open vpn vs wireguard?
  • Najlepsze
  • Wszystkie komentarze
100x
100x
0
Mam nietypowy problem z wireguard który występuje tylko z internetu przez #livebox.
Otóż po dłuższym czasie(1 dzień) klient za Livebox, który łączy się do najtańszego serwera vps w ovh nie może zrobić uścisku dłoni. To mam zanotowane w logu i nic poza tym.
Utrzymanie połączenia(keepalive) mam na 20 sekund.
Problem rozwiązuje dezaktywacja i aktywacja połączenia w kliencie.

Co ciekawe przez routery 5g to mi się jeszcze nie