Czy FBI jest w stanie namierzyć transakcje wykonywane za pomocą monero?
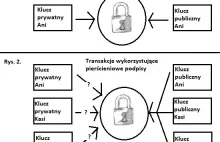
Czy FBI jest w stanie namierzyć transakcje wykonywane za pomocą kryptowaluty monero? Jak działają mechanizmy prywatności, które wykorzystuje?
z- 0
- #
- #
- #
- #
- #
- #
Czy FBI jest w stanie namierzyć transakcje wykonywane za pomocą kryptowaluty monero? Jak działają mechanizmy prywatności, które wykorzystuje?
z
Ataki szablonowe w JavaScripcie; firewall nftables systemu Linux; druga część podręcznika systemu kontroli wersji Git; telewizory Samsunga i antywirusowa porada; dwuskładnikowe uwierzytelnianie Google'a dla urządzeń iOS i Android; reakcja serwisu ProtonMail na marketing Gmaila.
z
Jak donosi The New York Times, amerykańska United States Cyber Command przeprowadziła ostatnio kilka ataków na infrastrukturę elektryczną w Rosji. "Cybernajazdy" miał być swego rodzaju ostrzeżeniem dla Kremla pokazując, iż USA zamierza nieco agresywniej poczynać sobie w zakresie ataków za...
zNetflix has identified several TCP networking vulnerabilities in FreeBSD and Linux kernels.
The vulnerabilities specifically relate to the minimum segment size (MSS) and TCP Selective Acknowledgement (SACK) capabilities. The most serious, dubbed “SACK Panic,” allows a remotely-triggered kernel panic on recent Linux kernels.
Z tego co pamiętam to M$ podebrał (legalnie) kod źródłowy stosu TCP z BSD i zaimplementował w swoich OS.
Kto pierwszy, ten lepszy!
z
Telegram nieustannie odpiera ataki Chińskiego rządu i staje w obronie prywatności swoich użytkowników.
z
Ataki RIDL i Fallout wymierzone w nowe procesory; eyeDisk i podsłuchiwanie haseł; CockroachDB kontra wielkie korporacje; Facebook pozwany w Polsce; chińska armia rezygnuje z Windows i uniksów; nowy sposób Apple'a na odnajdywanie zagubionych urządzeń + wspomnienia z konferencji CONFidence
z


Klienci banków są okradani chociaż nawet w Mozambiku wiedzą jak ich chronić. Polskie banki zasłaniają się RODO ale jest to zwyczajna ucieczka od obowiązku dbania o nasze pieniądze.
z
Hello!
This is important information for you!
Some months ago I hacked your OS and got full access to your account XXX@YYY.ZZZ

Angielski wymagany. Taking it to another scammer using some nmap analysis and a common exploit to save 105 people. Mission accomplished.
zSłuchajcie, doszły nasz nas słuchy, że firma Phicomm przestała istnieć a ich szefa zawinęli zza kratki.
Sprzęt został nielegalnie wywieziony z Chin i nie posiada żadnych dokumentów/certyfikatów i jednocześnie żadnego wsparcia itd...
Zwróćcie proszę na to uwagę, bo temat wygląda na gruby...
https://mp.weixin.qq.com/s/2GMKe_q-kL-Q6HHeRSN6ew
https://baijiahao.baidu.com/s?id=1608381066927574379

https://www.wykop.pl/link/5004467/amerykanie-zainfekowali-malware-rosyjska-siec-energetyczna/