m.....r
m.....r
Treść przeznaczona dla osób powyżej 18 roku życia...
TwigTechnology
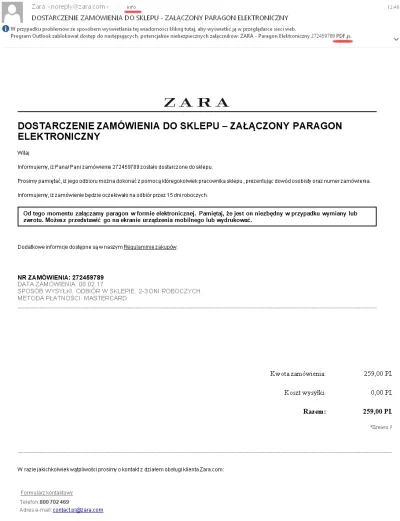
Taki ładny #phishing dostałem na mejla od #zara (więc i pewnie z innych sklepów też). Napiszę, że można pomylić z prawdziwością. Oczywiście brakuje danych osobowych, nic tam nie zamawiałem, a załącznik w podejrzanym formacie, więc wszystkie czekboksy zaznaczone. #bezpieczenstwo #hackujo

@MyDevil Jak takie coś mogło przejść? Lewe IP/sprawdzenie spf nie powinno tego uwalić? http://pastebin.com/ZVa4xQkh
  • Najlepsze
  • Wszystkie komentarze
qbiszon8
qbiszon8
@TwigTechnology może domena nie ma rekordu spf?
TwigTechnology
TwigTechnology Autor
0
@qbiszon8: a to są takie domeny jeszcze? Tzn. na pewno są, ale nie na tym poziomie biznesu raczej.

https://mxtoolbox.com/SuperTool.aspx?action=spf%3azara.com%3a85.128.251.188&run=toolpage

No i z nagłówka:
X-Spam-Status: No, score=3.6
QoTheGreat
Na pewno było wałkowane nieraz ale dla przypomnienia powtórzę: uważajcie na fałszywe maile. Często wystarczy tylko otworzyć i kliknąć w załącznik, by stracić wszystkie dane na komputerze. Wszystkie ważne pliki zostają bezpowrotnie zaszyfrowane. Dotyczy to też urządzeń mobilnych!

Fałszywe e-maile przybierają różne formy i są niezgodnymi z prawem działaniami podmiotów trzecich niepowiązanych z firmą UPS. Takie wiadomości e-mail określane mianem "phishing" lub "spoofing" są coraz częstsze i mogą zostać uznane za
sekurak
sekurak
17
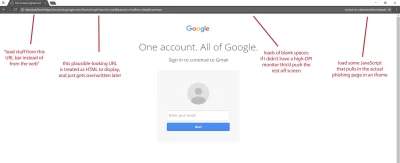
Wyjątkowo skuteczny atak phishingowy na Gmaila. Ponoć nawet techniczni się na to łapią: https://sekurak.pl/nowy-wysoko-skuteczny-atak-na-uzytkownikow-gmaila-nie-daj-sie-podejsc/
#sekurak #gmail #google #hackingnews #phishing #bezpieczenstwo
  • Najlepsze
  • Wszystkie komentarze
lopezloo
lopezloo
@tfbeen: Ale ja nie używam NoScripta ;). I wszystkie domeny do whitelisty dodałem sam, nie używając *.
L.....s
L.....s
Ponoć nawet techniczni się na to łapią


@sekurak: W życiu nie wpisałbym hasła na żadnej stronie do której link miałem podany w mailu. Zawsze wchodzę wpisując adres i dopiero zmieniam hasło.
tl-dr
tl-dr
3
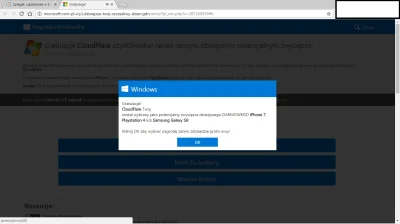
#wykop #internet uwaga na #phishing, nie bardzo wiem skąd to mi się otworzyło ale chyba jakaś wstrzyknięta reklama gdzieś z tego znaleziska http://www.wykop.pl/link/3525111/spiegel-ciezarowke-w-berlinie-zatrzymal-komputer/ albo któregoś z linków które pojawiły się w treści komentarzy.
  • Najlepsze
  • Wszystkie komentarze
roziewicza
Próba #phishing z #play
Można gdzieś to zgłosić?
Przyszło na konto które zna tylko @orange_polska
#kradziez #wyludzenie
  • Najlepsze
  • Wszystkie komentarze
francosf
francosf
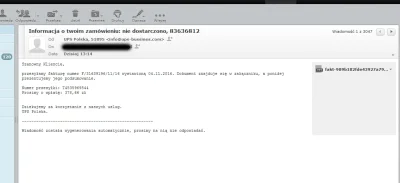
Uwaga na fakowy mail od niby UPS. W załączniku lewa faktura i wirus gratis. Nie otwierajcie.

[ #ups #internet #hacking #phishing ]
  • Najlepsze
  • Wszystkie komentarze
pawelJG
Wiecie, że można dostać phishingowego mejla o zablokowaniu konta w BZWBK, wcale nie posiadając konta w tym banku?
Ci idioci nawet tego nie sprawdzają ( ͡º ͜ʖ͡º)
#heheszki #spam #phishing #bzwbk
  • Najlepsze
  • Wszystkie komentarze
Muszalski
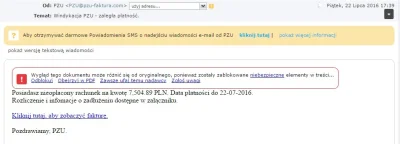
Wygląda prawilnie xD


#oszukujo #phishing #oszustwo #pzu
uukasz8
uukasz8
  • adult
6
Treść przeznaczona dla osób powyżej 18 roku życia...
  • Najlepsze
  • Wszystkie komentarze
niebezpiecznik-pl
Bardzo ciekawy i wąski phishing, wymierzony w pracowników Uniwersystetu Warszawskiego (i szerzej, w światowe biblioteki) WTF?

https://niebezpiecznik.pl/post/phishing-wymierzony-w-naukowcow-z-uniwersystetu-warszawskiego/

#uniwersytetwarszawski #uw #phishing #bezpieczenstwo #security #hacking #niebezpiecznik
W.....k
W.....k
Dostałem fejkowego maila z adresu [at]metro.waw.pl
Dodam, że domena metro.waw.pl należy do spółki Metro Warszawskie

W załączniku siedzi pliczek .js który pewnie robi śmieszne rzeczy z systemem.
Pisałem do @niebezpiecznik-pl ale nie byli zainteresowani tematem ignorując moje emaile.

#bezpieczenstwo #it #wirus #oszukujo #phishing
  • Najlepsze
  • Wszystkie komentarze
A.....1
A.....1
Uwaga mirki. Znów ktoś próbuje naciągać na lewe maile.
A już chciałem opierdzielić żonę, że rachunków nie popłaciła :)

#oszukujo #phishing #spam
  • Najlepsze
  • Wszystkie komentarze