https://sekurak.pl/ransomware-w-mediamarkt-zadanie-az-miliarda-pln-w-ramach-okupu/
#sekurak #bezpieczenstwo #technologia #mediamarkt #ransomware


424

Na polskiej granicy doszło do aresztowania hakera posądzanego o przynależenie do grupy REvil. Zatrzymany Yaroslav Vasinskyi oczekuje obecnie na ekstradycję do Stanów Zjednoczonych, gdzie czeka go długi proces. Mężczyzna jest oskarżony o przeprowadzanie ataków ransomware.
z14

Jak donoszą liczne media, w Niemczech nie działają kasy w sklepach MediaMarkt i Saturn. Najprawdopodobniej jest to spowodowane atakiem ransomware.
z8

"Dwie na trzy ankietowane firmy padły ofiarą cyberataku w ciągu ostatnich 12 miesięcy, a ponad cztery na pięć uznały, że nie mają wyboru i muszą zapłacić okup" - wynika z najnowszych badań.
z2

Federalne Biuro Śledcze (FBI) znalazło się pod lupą Kongresu USA. Służba spotkała się z zarzutami o zbyt późne udostępnienie uniwersalnego klucza deszyfrującego dla firm dotkniętych atakiem ransomware z wykorzystaniem oprogramowania Kaseya. FBI tłumaczy się planowaną akcją na grupę REvil...
z8

Administracja prezydenta Joe Bidena planuje nowe przepisy, które mają ograniczyć obrót kryptowalutami w Stanach Zjednoczonych. Chodzi przede wszystkim o przypadki, w których okup za ataki ransomware firmy płacą w cyfrowej walucie. Biały Dom zapowiada, że będzie stosował sankcje wobec...
z3

Bitdefenderowi udało się opracować dekryptor dla ransomware REvil. Narzędzie zostało stworzone przy współpracy z organami ścigania (przejęcie infrastruktury przestępcy).
z

1

Ransomware attacks are a daily occurrence, announcing new levels of danger and confusion to an already complicated business of protecting data. How it behaves can tell us lot about a ransomware attack - so I recently detonated Conti ransomware in a controlled environment to demonstrate...
z
2
Tytułowe dane mogą być tylko czubkiem góry lodowej, atakujący twierdzą, że mają dostęp do ~780 GB danych. Serwis Motherboard cytuje dodatkowo dość niezgrabne oświadczenie napastników: „You have full capability of exploiting on all EA services,” [chyba chodziło o „We have full capacity”]....
z20

FBI odzyskało ponad 4 miliony dolarów w kryptowalucie, które Colonial Pipeline wypłaciło hakerom po ataku na rurociąg na wschodnim wybrzeżu USA.
z564

Ransomware (Conti) uderzył w piątek (14.05.2021r.). Wiele szpitali oraz klinik zaraportowało w piątek, że utraciło dostęp do swoich systemów IT (dostępy do danych pacjentów, informacje o zaplanowanych wizytach, czy dostęp do e-maili). W pewnych przypadkach musiano anulować większość wizyt,...
z2


2

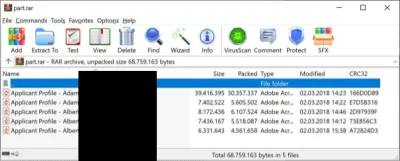
Jeśli twierdzenia cyberprzestępców są prawdziwe, wyciek danych może być bardzo niebezpieczny dla policjantów i ich informatorów. Hakerzy grożą udostępnieniem gangom informacji o informatorach i wtyczkach.
z7

Quanta Computer padła ofiarą ataku ransomware. Jej klientami są: Apple, Dell, HPE, Alienware, Amazon.com, Cisco, Fujitsu, Gericom, Lenovo, LG, Maxdata, Microsoft, MPC, BlackBerry, Sharp Corporation, Siemens AG, Sony, Sun Microsystems, Toshiba, Verizon Wireless oraz Vizio.
z2

Grupa REvil / Sodinokibi próbowała wyłudzić 4 miliony dolarów okupu od Tata Steel po tym, jak hakerom udało się włamać do systemów firmy. Według doniesień, zaszyfrowali około 100 serwerów. Wyciekły też pierwsze dokumenty, bo firma odmawia współpracy i nie ma zamiaru zapłacić okupu.
z5

Nawet ogromne firmy technologiczne nie zawsze są w stanie skutecznie ochronić się przez oszustami. Acer padł ofiarą ataku ransomware, w którym cyberprzestępcy…
z