sekurak
sekurak
27
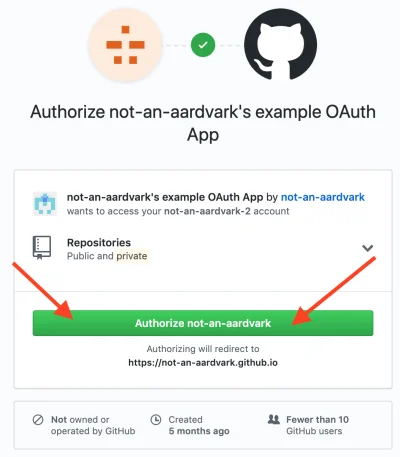
GitHub właśnie załatał (w 3h od zgłoszenia!) krytyczną podatność. Za zgłoszenie koleżka otrzymał $25 000:

https://sekurak.pl/github-nieautoryzowany-dostep-do-kont-uzytkownikow-przyznano-nagrode-100-000zl/

#bezpieczenstwo #webdev #oauth #github #csrf #sekurak
a.....r
a.....r
Kolejny świeżo naprawiony błąd w wykopie. Tym razem CSRF. Krótko rzecz ujmując, ten rodzaj błędu polega na tym, że jesteśmy zalogowani na jakiejś stronie (np. na Wykopie) i inna, złośliwa strona z tego korzysta, wywołując żądania HTTP do wykopu i wykonując w ten sposób jakieś operacje (np. dodanie czegoś na czarną listę).

Najłatwiejszym sposobem, by się przed tym zabezpieczyć jest dodawanie losowej wartości do formularza, dzięki czemu z innej domeny nie można
  • Najlepsze
  • Wszystkie komentarze
mich_al
@almafater: Maciej ma z Tobą p--------e...