Wszystko
Najnowsze
Archiwum


Drupal urged users to apply an update on Oct. 13, but only those who patched within seven hours may be in the clear
http://www.infoworld.com/article/2840939/security/advisory-says-to-assume-all-drupal-7-websites-are-compromised.html
#


#bezpieczenstwo #security #komputery #zaufanatrzeciastrona
źródło: comment_OCWESHwJyHGJSueobzlX34nwpShBrv4J.jpg
Pobierz

Google Drive używany do składowania skradzionych prywatnych danych
Botnety wykradają terabajty danych, analizują je, wykorzystują i przechowują. Problemem jest składowanie danych przed ich analizą. Jeśli więc bronicie się przed kontem na Facebooku, GMailu czy Dropboksie, wasze dane i tak mogą już tam być.
z- 4
- #
- #
- #
- #
- #
- #
OWFT - Offensive Web Testing Framework
http://blog.7-a.org/2014/10/owtf-10-lionheart-released.html
http://blog.7-a.org/2014/10/owtf-10-lionheart-ui-and-database.html
We’re thrilled to announce the relaunch of Surveillance Self-Defense (SSD), our guide to defending yourself and your friends from digital surveillance by using encryption tools and developing appropriate privacy and security practices
https://www.eff.org/deeplinks/2014/10/eff-relaunches-surveillance-self-defense
#
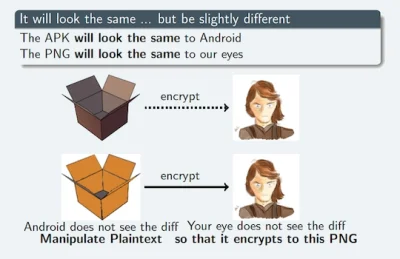
https://www.blackhat.com/docs/eu-14/materials/eu-14-Apvrille-Hide-Android-Applications-In-Images-wp.pdf
#android #security #programowanie
#msqspam
źródło: comment_mM7gLGFW4B7nWqPaXgMFC3sT8h0bR3cE.jpg
PobierzGoogle wprowadza dwuskładnikowe uwierzytelnianie via USB. [ENG]

Już nie tylko hasło, już nie tylko tokeny z aplikacji Google.
z- 0
- #
- #
- #
- #
- #


Businesses should not need to notify consumers that their personal data has been lost or stolen if the data has been encrypted, EU ministers have said.
Ministers in the Justice and Home Affairs Committee of the EU's Council of Ministers backed the plans as part of a wider partial agreement

http://floodwatch.o-c-r.org/
#webdev #security #internet

Wysyłałem komuś skrócony link (bit.ly) w wiadomości na Facebooku. Wzięło mnie wylogowało i pokazało się coś takiego.
Chcą, żebym ściągnął jakiś podejrzany program antywirusowy i przeskanował tym komputer. No bez jej... I nie mogę się zalogować na konto ;/
#bezpieczenstwo #security

źródło: comment_YEfEDKCim9LbBo1eVWILSKmrgUP18ZSP.jpg
PobierzSwoją drogą, trochę poszukałem na necie i niby jest coś o współpracy Trend z Facebookiem.
Ale tak to zrobili, że pierwsze co na myśl przychodzi to podmieniona strona. #januszebezpieczenstwa


http://niebezpiecznik.pl/post/sslv3-umarl-zjadl-go-pudel/?HAU-HAU
Instrukcje dot. zabezpieczenia przeglądarek:
Mozilla

Krytyczna luka 0 day w Windows używana w atakach przez rosyjskich szpiegów
Grupa cyberprzestępców, pracująca najprawdopodobniej dla Rosji, używa w swoich atakach błędu typu 0day, na który podatne są wszystkie wspierane wersje Windows. Wśród ofiar ataków jest również polska firma.
z- 0
- #
- #
- #
- #
- #
- #
Regionalny system ostrzegania – doskonale średnio

Telewizja Polska we współpracy z Ministerstwem Administracji i Cyfryzacji pracują nad projektem . Ma on za zadanie ułatwić dostęp do informacji w momencie wystąpienia sytuacji kryzysowej.
z- 0
- #
- #
- #
- #
- #
- #


to polecam najpierw ten wątek:
https://twitter.com/phil_tuckley/status/529279414727901184
#security #hosting #webdev #serwerownia
@fotexxx: można tego hasła tez w ogóle nie zapisywać, przecież komu by się chciało włamywacz na czyjeś konto