dzimen1103
dzimen1103
#java #springboot #oauth2 #apple

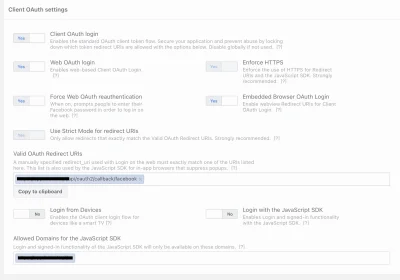
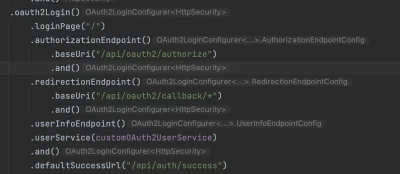
Cześć Mirki, mam pewien problem z logowaniem przez Apple. Wrzuciłem integrację logowania przez Social Media z wykorzystaniem OAuth2 i Facebook i Google działa bez zarzutu natomiast Apple za każdym po poprawnym zalogowaniu i w momencie przekierowania do aplikacji to zwraca błąd: Invalid CORS Request.

Adres ustawiony w returnUri zarówno w Apple Developer i aplikacji jest https:app.nazwa_domeny.com/api/oauth2/callback/apple

W
0
dzimen
#java #springboot #oauth2 #deeplink #springsecurity

Cześć Mirki,

Mam pewien problem w aplikacji Spring Boot.

Dodałem
0
  • Najlepsze
  • Wszystkie komentarze
dzimen
0
MrFisherman
Czy jak chcę zrobić osobno front(react,angular,vue obojętnie) i backend (Spring), to jak chce mieć autoryzację OAuth2, to moim klientem ma być backend? Czy mam wysyłać dane z frontu? Czy ktoś mógłby mi powiedzieć jak to miałoby wyglądać? Bo jest masę toutoriali ale żaden nie pokazuje co mam zrobić jak mam osobno front i back. #spring #react #vue #angular #oauth2 #java
0
  • Najlepsze
  • Wszystkie komentarze
Kahneman
Kahneman
@MrFisherman: 1) client (frontend) autentykuje się,wysyła login hasło. 2) po stronie servera sprawdzamy czy jest git, zwracamy token do clienta. I z tym tokenem strzelasz authoryzujac sie na poszczegolne routy
1
S.....8
S.....8
@MrFisherman: Hmm ja bym powiedzial ze to zalezy od Ciebie. Ja preferuje jedno zrodlo prawdy dla frontu czyli moj bekend. Dodatkowo, jesli moj bekend dodawalby jakas dodatkowa warstwe to z punktu widzenia frontu byloby to przezroczyste. Ale nie widze tez niczego zlego w tym, zeby bezposrednio z frontu stukac po logowanie.
0
Pr2speQ
Pr2speQ
Mam aplikację która ma wystawione restowe API + autentykację przez Oauth2. Chciałbym napisać klienta który będzie z tej aplikacji wyciągał odpowiednie dane. Jak się najlepiej za to zabrać?
Jeśli Spring Security to potrafi (zarządzanie tokenem, odświeżanie go + wołanie GET/POST) to macie jakiś tutorial do tego?
#programowanie #java #spring #security #oauth2
1
  • Najlepsze
  • Wszystkie komentarze
fegwegw
@Pr2speQ: a wpisałeś chociaż j----e "spring oauth2" w Google zanim zapytałeś? :o

https://spring.io/guides/tutorials/spring-boot-oauth2/
3
Pr2speQ
Pr2speQ
@fegwegw widziałem milion stron w których jest co innego niż mi potrzeba. To co podesłałeś też widziałem, nie chce sso mieć, nie chce serwera, chciałbym zrobić autentykację i zrobić głupiego geta. Postmanem nie ma problemu, ręcznie też bym sobie napisał kod ale chciałbym jakiś rozsądny przykład pod springa znaleźć który będzie mądrze odświeżał token a mi się nie udało przez dłuższy czas nic takiego znaleźć
0
saquas
Cześć.

Mam mały problem ze #spring security i o #oauth2. Chciałem zrobić uwierzytelnianie przy użyciu facebook'a lub google'a oraz własny oauth2. Czyli user może się zarejestrować przy pomocy fb, google'a i może zarejestrować się tradycyjnym kontem. I ogólnie udało mi się to zrobić, ale chciałbym dodać jedną funkcjonalność: gdy użytkownik zaloguje się fb lub google'm to chcę aby do dalszej autoryzacji używać własnego oauth'a. Dodałem klasę, która
1
qwelukasz
#programowanie #oauth2 #symfony #symfony2 #symfony3
troche #angularjs

Jak zabezpieczacie aplikacje które wykrozystują OAuth2?

Załóżmy że mam front w Angular albo innym react i chce pobrać token ale tylko podajac username&password
1
  • Najlepsze
  • Wszystkie komentarze
M4ks
M4ks
@qwelukasz: nie da rady, oauth2 polega na autoryzacji pomiędzy serwerami
3
qwelukasz
@M4ks: hmm moze źle zadałem pytanie, wciąż jeszcze nie ogarniam do końca

Podażam tym tutorialem
https://gist.github.com/tjamps/11d617a4b318d65ca583
0