mk321
#gielda #komputerykwantowe #quantumcomputing #qc
#ionq #rigetti #rgti #dwave #wolf #wolfspeed #navitas
#microsoft #ibm #google
#openssl #ssl #kryptografia

Chyba dobry czas teraz na wejście w komputery kwantowe?
1
keny-keczuloki-anuloki
#linux, #jakmogli ile programów rozpiżyli w drobny mak jak postanowili że kolejn weersja #openssl nie będzie kompatybilna z poprzednią? Jak podłym trzeba być człowiekiem aby nie dać możliwości aby w systemi byłu obie wersje??? Wybaczcie literówki ale jestem roztrzęsiony, a załzawione oczy uniemożliwiają mi poprawianie tekstu....
0
  • Najlepsze
  • Wszystkie komentarze
K.....3
K.....3
@keny-keczuloki-anuloki: przecież masz możliwość posiadania kilku wersji w każdym systemie i to na kilka różnych sposobów. Btw o LD_LIBRARY_PATH słyszałeś?
4
K.....3
K.....3
@Kryspin013: ja nie chce o tym słyszeć, ja chcę żeby działało.


@keny-keczuloki-anuloki: przecież działa. Tp jest normalny mechanizm systemowy ziomek.

@Kryspin013: nawet lepiej, jak chcesz mieć kilka wersji paczki z biblioteką to wystarczy że wyrzucisz domyślne symlinki, elfy mają wersję w nazwie i po
1
P.....y
P.....y
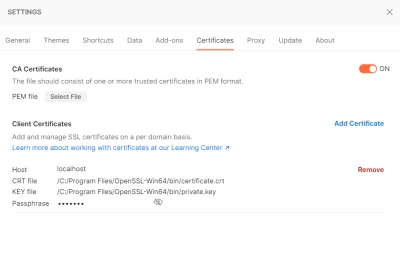
Próbuję wgrać certyfikat dla Postmana i nie wiem co robię źle, ale zapytania API wciąż nie działają. Wygenerowałem sobie dwa pliki za pomocą CMD, nie wiem jak (i czy powinienem) wygenerować trzeci plik (rozszerzenie .pmx). Pomożecie?

#csharp #naukaprogramowania #postman #webapi #openssl
0
  • Najlepsze
  • Wszystkie komentarze
Z.....a
@ProbablyHappy: Ty chcesz "zafać" certyfikat serwera czy uwierzytelnić się certyfikatem klienta?
1
xulek
xulek
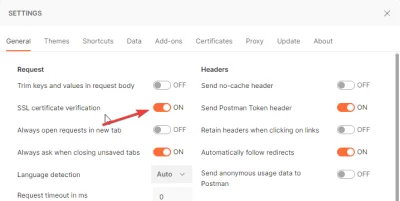
@ProbablyHappy: nie wiem czy to cię urządza ale zawsze możesz wyłączyć weryfikacje SSL
0
Czokowoko
Mam taką zagwostkę, do czego właściwie służą plugin w #qt Co dokładnie zyskujemy budując element naszego projektu jako plugin?

Myślę sobie, mam w projekcie moduł generowania certyfikatu #openssl właściwe to potrzebuję użyć go tylko przy generowaniu certyfikatu i myślałem czy by nie zbudować go jako pluginu tylko nie wiem czy coś bym w tym momencie zyskał.

#programowanie
0
  • Najlepsze
  • Wszystkie komentarze
lionbest
@Czokowoko: Nic, pluginy są po to, by wykorzystywać ten sam kod binarny w wielu różnych aplikacjach. To są biblioteki dynamiczne z ujednoliconym interfejsem inicjalizacji. Aha, dynamicznych bibliotek zazwyczaj się nie wyładowuje, bo ciężko jest zaprogramować to tak, by nie stwarzało problemów.
0
Razi91
Potrzebuję self-signed ssl, działa lokalnie, z innego komputera nie chce. Tworzę certyfikat w ten sposób:

sudo openssl req -x509 -nodes -days 365 -subj 'CN=192.168.1.7' -newkey rsa:2048 -keyout /etc/nginx/ssl/nginx.key -out /etc/nginx/ssl/nginx.crt
Klucz dodany do /usr/local/share/ca-certificates, potem update-ca-certificates i w Pythonie jak przekażę plik .crt do verify w requests, to śmiga. Jak robię to samo z innego urządzenia, to niby verification failed. Adres oczywiście jest ten sam.

#linux #
4
  • Najlepsze
  • Wszystkie komentarze
E.....i
E.....i
Programuje ktoś w Adobe Air xD?
Jak trudne będzie dodanie do programu który tworzy pewien plik szyfrowania za pomocą OpenSSL dla kogoś kto nigdy nie miał nic wspólnego z tą technologią(?)?

#programowanie #adobeair #adobe #openssl
1
  • Najlepsze
  • Wszystkie komentarze
d.....o
d.....o
Cześć, znacie jakiś prosty sposób podpisywania cyfrowego danych w c lub c++? Aktualnie najprostsze co wymyśliłem to popen z gpg i podpisanie plików zapisanych na dysku. Trochę to mało bezpieczne i koszmarnie wolne :/ A z Openssl to jakieś potworki tylko widziałem w tym stylu:
https://wiki.openssl.org/index.php/EVP_Signing_and_Verifying

Polećcie jaką prostą nakładkę :)
#programowanie #openssl
1
  • Najlepsze
  • Wszystkie komentarze
PsichiX
Ohayo!
Na serwerze trzymam klucze publiczne rsa w bazie danych (klucz per user) i maja one sluzyc do dekodowania danych handshake szyfrowanych kluczem prywatnym rsa, przychodzacych z klienta.

W jaki sposob zdekodowac poprawnie w php dane przy uzyciu tylko stringa z publicznym kluczem rsa?

#programowanie #php #openssl #pytaniedoeksperta #webdev
1
  • Najlepsze
  • Wszystkie komentarze
m.....q
m.....q
1
erwit
w jaki sposob wyciekl #hearthbleed , kto go ujawnil? #openssl
1
D.....h
D.....h
http://www.openbsd.org/papers/bsdcan14-libressl/mgp00001.html

Może i prezentacja nie powala graficznie ale jaka.. wymowna!

#openssl #linux #programowanie
3
  • Najlepsze
  • Wszystkie komentarze
O.....i
O.....i
Bawię się trochę w szyfrowanie za pomocą openssl i nie mogę znaleźć informacji jakie funkcje skrótu są używane do tworzenia skrótów haseł. Na przykład takie wywołanie:

openssl aes-192-cbc -e -salt -k 'tajnehaslo' < tekstjawny.txt > szyfrogram.bin
Wiadomo, że do szyfrowania musi zostać użyty 192-bitowy skrót hasła "tajnehaslo", ale jakim algorytmem on zostanie wyliczony? A jakim w przypadku kluczy 128-bitowego i 256-bitowego?

A tak w ogóle, podrzuci mi ktoś porządny tutorial do tego kombajnu, najlepiej po
1
  • Najlepsze
  • Wszystkie komentarze
benwatkins
#heartbleed #openssl #xkcd

Dla tych którzy nie wiedzą o co chodzi w najnowszym błędzie heardbleed w openssl-u, oto historyjka przedstawiająca w prosty sposób ten bug:

http://imgs.xkcd.com/comics/heartbleed_explanation.png
3
  • Najlepsze
  • Wszystkie komentarze
pneumokok
#raspberrypi i aktualizacja #openssl. Fak je!


Restarting nginx: Segmentation fault

1
D.....k
https://gist.github.com/dberkholz/10169691

Lista top 10 000 stron w rankingu Alexa z dziurą SSL

#webdev #bezpieczenstwo #ssl #openssl
1
  • Najlepsze
  • Wszystkie komentarze
sylwke3100
Macie już zaktualizowanego OpenSSLa ?

#openssl #sylwkesiepyta
1
l.....l
l.....l
Czytaliście coś na temat tego bug'a z OpenSSL? Moja załamka i przemyślenia tutaj: LINK.. : (

#programowanie #cpp #jezykc #dramat #zalamka #oop #openssl #heartbleed
2
  • Najlepsze
  • Wszystkie komentarze
pneumokok
Mirki, ten bug w #openssl to na raspberry jakoś szybko (oprócz wyłączenia wszystkiego) da się załatać? Raspbian nie ma innej wersji niż e w repo.
1
  • Najlepsze
  • Wszystkie komentarze