D.....k
W.....o
W.....o
D.....s
D.....s
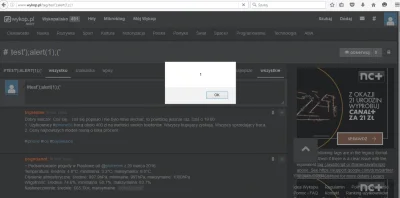
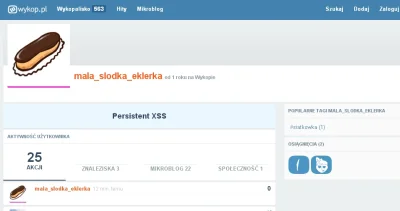
Kto chce zobaczyć XSSa na wykopie, niech wchodzi na mój profil - może to zmotywuje kogoś w supporcie by to naprawili. Plusiki mile widziane ( ͡° ͜ʖ ͡°)

@a__s, może Ty szepniesz tam komuś by sprawdzili czasami zgłoszenia w supporcie xD
#wykop #xss #davyjonespsujewykop <- to tak na zaś gdybym jeszcze coś złapał
  • Najlepsze
  • Wszystkie komentarze
kulmegil
@Davy__Jones: buuu coś szybko naprawili ( ͡° ʖ̯ ͡°)

Ksl
Ksl
Ksl
13
Reflected XSS na Wykopie.
Zgłoszony do administracji i usunięty w niecałe 24h.
#security #bezpieczenstwo #xss
  • Najlepsze
  • Wszystkie komentarze
Synekdocha
@Ksl: Powinni zrobić tutaj wall of fame dla takich bugów i ich odkrywców.
KwadratowyPomidor
@Ksl: aj trzeba było zrobić znalezisko jak samowykopujący się wykop
mala_slodka_eklerka
Persistent XSS na wykopie ( ͡° ʖ̯ ͡°) #xss
  • Najlepsze
  • Wszystkie komentarze
t.....5
t.....5
bombaharris
bombaharris
Staram się znaleźć podatność na ataki XSS w każdym formularzu />Jest?
=====

#xss
m.....s
m.....s
https://xss-game.appspot.com

Prosta gra stworzona przez #google ułatwiająca poznanie podstawowych błędów #xss

#programowanie #webdev #bezpieczenstwo #hacking
  • Najlepsze
  • Wszystkie komentarze
slaszka
slaszka
Jeden z największych sklepów w Krakowie, podobno szukają programistów.

http://i.imgur.com/opna6Ug.jpg

#zepsujo #xss
  • Najlepsze
  • Wszystkie komentarze
A.....t
A.....t
#zagadkihakerskie #security #programowanie

Proponuję kolejną zagadkę hakerską, znów na tapetę bierzemy #xss. Pod adresem http://hakerium.cba.pl/zad8/ znajduje się strona z banalną podatnością typu XSS. Wystarczy wpisać dowolny tekst HTML i zostanie on wyświetlony na stronie, np. http://hakerium.cba.pl/zad8/?imie=%3Cscript%3Ealert%281%29%3C/script%3E

Na czym polega więc zagadka, skoro już podałem rozwiązanie? Ano na tym, że pole
  • Najlepsze
  • Wszystkie komentarze
A.....t
A.....t
#security

Opowiem o ciekawym przypadku #xss, który znalazłem ostatnio na #wykop i został już naprawiony. Ciekawy jest dlatego, że nie tak łatwo go wyexploitować... Ale po kolei.

Podatność występowała na niektórych podstronach bezpośrednio w adresach. Gdy w adresie został umieszczony znak cudzysłowia, a następnie nawiasy ostre, można było wyjść z tagu i wprowadzić dowolny kod HTML. Przykład na screenie: http://i.imgur.com/ulCWnvo.png
  • Najlepsze
  • Wszystkie komentarze
Huczek
Czy po przez XSS można wgrać pliki na serwer lub odczytać pliki istniejące na komputerze?

#javascript #xss #hakujo
  • Najlepsze
  • Wszystkie komentarze