KacperSzurek
Jak zmiana daty urodzenia na Twitterze, może sprawić nie lada kłopoty.
Co to jest credential stuffing i jak się przed nim obronić.
Dlaczego nie warto używać wyrażeń regularnych do sprawdzania poprawności domeny.
Shodan monitor - czyli ostatni bastion bezpieczeństwa naszych serwerów.
Dystrybucja Windowsa dla pentesterów? Parę słów na temat commando VM.
Jak testować bezpieczeństwo sklepów internetowych.
  • Najlepsze
  • Wszystkie komentarze
passage
Dlaczego nie warto używać wyrażeń regularnych do sprawdzania poprawności domeny.


@KacperSzurek: dlatego, że ktoś napisał złego regexa?
KacperSzurek
KacperSzurek Autor
1
Wołam zainteresowanych (111) z listy od0dopentestera
Możesz zapisać/wypisać się klikając na nazwę listy.

! @KacperSzurek @Mashe @UrimTumim @porque @NERP @Smevios @Jakplus @Pioneer95 @ThatPart @szczeppan @Zielarz25 @press2210 @Dorrek @hiroszi @jerekp @Dyktus @bovver91 @Campell @ghostd @heow @Bakanany @arais_siara @Pies_Benek @HeinzDundersztyc @johnyboy @MojeTrzecieKonto @Deflaut @cytawek @dziki_bak
KacperSzurek
Co to jest atak BadUSB? Czyli jak podpinając #raspberrypi do routera można monitorować ruch w danej sieci.
Co oznacza termin trust on first use - jak sprawdzać, kto czai się po drugiej stronie komunikatora.
Dlaczego samo zakrywanie danych w dokumentach nie zawsze wystarczy.
Na czym polegał błąd SQL Injection w oprogramowaniu sklepu internetowego Magento?
Kopiowanie plików z kontenera Kubernetes powodem wykonania kodu na komputerze administratora - o symlinkach w plikach tar.

Subskrybuj
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
KacperSzurek Autor
1
KacperSzurek
KacperSzurek Autor
1
KacperSzurek
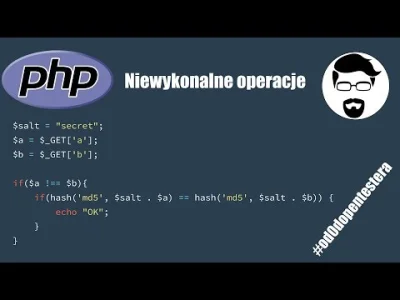
Jak dobrze znasz #php ?
W dzisiejszym odcinku #od0dopentestera zapraszam do małego quizu.
Wykorzystałem tutaj kawałki kodu, na które natrafiłem podczas RADARCTF oraz VolgaCTF.
Ile z nich jesteś w stanie rozwiązać - czyli wyświetlić tekst OK?
Podziel się spostrzeżeniami w komentarzu.
Wyjaśnienia wszystkich zagadek znajdziesz
  • Najlepsze
  • Wszystkie komentarze
d.....n
d.....n
@KacperSzurek: zwracaj uwagę na detale. przekazujesz przez geta stringa. tylko i wyłącznie. dalej też wiele kwestii mijających się z prawdą
u.....f
@KacperSzurek: Kod z filmiku jest inny niż we wpisie.
KacperSzurek
Co to jest high frequency trading i jakie przeszkody stoją przed osobami, które się nim zajmują.
Jak sprawdzić gdzie byliśmy na wakacjach bez naszej zgody? O podatności Cross-site Search.
Podszywanie się pod okno przeglądarki na #iphone - o ataku Picture in Picture.
Jak podszyć się pod dowolny adres IP? O zdalnym wykonaniu kodu w infrastrukturze Mozilli.
Oszustwa w mechanizmie reklam mobilnych - jak wyświetlać dwie reklamy w jednej.
Używanie legalnych komponentów do rozpowszechniania złośliwego oprogramowania
  • Najlepsze
  • Wszystkie komentarze
d.....s
d.....s
@KacperSzurek: W temacie HFT ciekawe uzupełnienie tematu w jak w najbardziej oczywisty sposób zwalania się HFT.
KacperSzurek
W większości języków programowania możemy tworzyć obiekty - czyli instancje klas.
Serializacja to sposób na przechowywanie obiektów lub struktur tak aby mogły być łatwo transmitowane.
Z deserializacją niezaufanych obiektów mamy do czynienia jeżeli użytkownik kontroluje zawartość zserializowanego obiektu.
Serwer aby przetworzyć tak zapisany obiekt, musi bowiem wykonać operację odwrotną nazywaną deserializacją.
W niektórych językach podczas tej procedury, pewne metody są wywoływane automatycznie.
W PHP te metody nazywane są magicznymi i zaczynają się od podwójnego podkreślenia.
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Czy wiesz co można odnaleźć w zakładce Ważne miejsca w #iphone
Jak dzieci omijają blokady rodzicielskie na komputerach przy użyciu strony Google Docs.
Co było powodem unieważnienia dwóch milionów certyfikatów SSL - o brakującym bicie w numerze seryjnym.
Do czego może prowadzić udostępnianie swoich zdjęć w Internecie na licencji Creative Commons.
Bezpieczne przechowywanie plików w chmurze - o konfiguracji współdzielonych folderów w usłudze box.com
A także o badaniu pokazującym kiedy programiści piszą swój kod w
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
W atakach XSS treść podana przez użytkownika jest wyświetlana bezpośrednio w przeglądarce.
Wygląd każdej strony internetowej opiera się na połączeniu HTML, CSS i JavaScript.
Jeżeli użytkownik kontroluje to, co się wyświetla - może dodać swój własny kod do naszej strony.

Podatności XSS możemy podzielić na 3 główne rodzaje.

W
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Czy próbowałeś kiedyś swoich sił w konkursach CTF?
Capture The Flag to drużynowe turnieje, w których próbujemy złamać zabezpieczenia w zadaniach przygotowanych przez organizatorów.
Dzisiaj w ramach #od0dopentestera prezentuję rozwiązania dwóch zadań, które miały miejsce w ramach CONFidence CTF 2019.
W pierwszym z nich mamy do czynienia z kodem #php
Tłumaczę tam dlaczego porównywanie stringa z liczbą przy użyciu == nie jest najlepszym pomysłem.
W drugim przykładzie natomiast próbujemy wykonać atak XSS przy
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Jak zniszczyć reputację firmy przy pomocy funkcji wiki na GitHubie.
Dlaczego menadżery haseł to skomplikowany kawałek technologii?
Jak złośliwy serwer MySQL może pobrać dane od klienta.
Co jest powodem rozpowszechniania złośliwego oprogramowania w sieci torrent?
O meandrach języka PHP - jak to możliwe że fałsz to prawda.
A na koniec jak działają ataki czasowe.
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
#od0dopentestera Nawet najlepiej napisany kod uruchomiony na niepoprawnie skonfigurowanym serwerze może prowadzić do luk w bezpieczeństwie.
Miskonfiguracja to 6 kategoria OWASP Top 10, czyli listy dziesięciu najpopularniejszych podatności spotykanych na stronach internetowych.

Ten punkt jest nieco podobny do kategorii dziewiątej czyli używania komponentów ze znanymi podatnościami.
Tam jednak nie mamy większego wpływu na pojawienie się luki w kodzie - wszak są to biblioteki napisane przez obce osoby.
Tutaj natomiast to nasze działania doprowadzają do
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Włamanie do samolotu przy użyciu myszki komputerowej.
Jak można było pozyskać tajne dane z firm, które już nie istnieją na rynku.
Opowieść o dodatkowej spacji doklejanej do niektórych odpowiedzi serwera WWW.
Historia pewnego dziwnego, na pozór losowego hasła.
Jak przechowywać różne dane w jednym pliku?

Subskrybuj
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Kurs bezpieczeństwa dla programistów #od0dopentestera
Kategoria piąta OWASP Top 10 to nieodpowiednia kontrola dostępu.
Chodzi więc o nieautoryzowany dostęp do danych.

Błędy tego rodzaju pojawiają się gdy programista zakłada, że użytkownik porusza się po serwisie korzystając jedynie z linków znajdujących się w GUI.
A przecież parametry w adresie można dowolnie modyfikować.
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Jak podszyć się pod znaną osobę używając Deepfake?
Czy portale społecznościowe mogą wpłynąć na wyniki operacji wojskowej?
Jak usunąć kompromitujące materiały z sieci udając prokuratora generalnego?
Co to jest brickowanie urządzeń czyli jak przekonać użytkownika do kupna nowego sprzętu pomimo iż stary działa prawidłowo.
Znalazłeś błąd bezpieczeństwa na stronie i nie wiesz jak powiadomić o nim firmę? Garść informacji na temat pliku security.txt który ma służyć właśnie do tego celu.
A także wytłumaczenie błędu, który odnaleziono w
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
OWASP Top 10 czyli co każdy programista o bezpieczeństwie wiedzieć powinien.
Dzisiaj o nieprawidłowym parsowaniu plików XML pochodzących od użytkownika. #od0dopentestera
XML w wolnym tłumaczeniu to Rozszerzalny Język Znaczników.
Przeznaczony jest do reprezentowania różnych danych w strukturalizowany sposób.
Gdy operujemy na dużych zbiorach danych niektóre informację się powtarzają.
W tym formacie można temu zapobiec stosując tak zwane encje.
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Jak przekonać użytkowników do uruchomienia 2FA na przykładzie gier?
Czy wiesz co oznacza termin catastrophic destruction?
Jakie dane zbiera na nasz temat Netflix i do czego mogą one zostać użyte w przyszłości?
Techniczny opis ataku podniesienia uprawnień w Linuxie - czyli dlaczego czasami nie warto wprowadzać kolejnych warstw abstrakcji do kodu źródłowego.
Jak wyciek naszego adresu zamieszkania może doprowadzić do braku snu a także o mało znanej funkcji Amazon S3.

Subskrybuj
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Kolejny odcinek na temat bezpieczeństwa stron internetowych w ramach #od0dopentestera
Dzisiaj w cyklu OWASP Top 10 o ekspozycji wrażliwych danych czyli o wydobyciu przez atakującego informacji, których nie powinien posiadać.
A jest ich wbrew pozorom całkiem sporo: począwszy od numerów kart kredytowych, haseł do konta czy też adresu email.
Różne są ryzyka związane z wyciekiem różnych danych.
I tak jeżeli wyciekną numery kart możemy stracić pieniądze a email może zostać użyty w kampaniach złośliwego
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Sekunda przestępna powodem 100% zużycia CPU.
Różne adresy email prowadzące do jednej osoby - o kropkach w serwisie Gmail.
Sposób na kradzież pieniędzy od użytkowników ebooków.
Phishing przy pomocy tłumacza Google Translate.
Czy ustawianie wiadomości autorespondera w biznesowej poczcie to dobry pomysł?
Co to jest session replay - czyli jak śledzić poczynania użytkowników aplikacji mobilnych.
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
#od0dopentestera Kontynuujemy 10 odcinkowy kurs bezpieczeństwa aplikacji internetowych dla początkujących programistów.
Dziś A2: Broken Authentication - Niepoprawna obsługa uwierzytelniania.

W tej kategorii chodzi głównie o rzeczy powiązane z rejestracją i logowaniem.
Na pierwszy rzut oka może się wydawać, że potencjalnych błędów tego rodzaju będzie mało – ale to nieprawda.
Programista musi bowiem zabezpieczyć proces rejestracji – począwszy od sprawdzenia słabych haseł a skończywszy na poprawnym zaimplementowaniu ich odzyskiwania.
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
Jak działa zimny i gorący portfel w odniesieniu do kryptowalut?
Czy Twoja firma przetrwa śmierć kluczowego pracownika? O czynniku autobusowym.
Jak nadużywa się mechanizmów ochrony praw autorskich aby uzyskać okup od Youtuberów?
Atakowanie kamer rozpoznających znaki ograniczenia prędkości w nowoczesnych samochodach.
Co to jest Jailbreak i jak można go wykryć z poziomu aplikacji na telefon?
Jak sprawdzić czy legitymacja studencka jest sfałszowana?
  • Najlepsze
  • Wszystkie komentarze
KacperSzurek
OWASP Top 10 to zbiór dziesięciu najpopularniejszych błędów bezpieczeństwa, które można spotkać na stronach internetowych.
Rozpoczynam nowy cykl filmów właśnie na ten temat w ramach #od0dopentestera
Są one przeznaczone dla szerszego grona #webdev oraz #programista15k a nie tylko osób zajmujących się #bezpieczenstwo
Skupiam się tutaj na ogólnym przedstawieniu koncepcji a nie na szczegółowym wytłumaczeniu każdego z błędów.
Można to więc potraktować jako punkty, na które warto zwrócić uwagę
  • Najlepsze
  • Wszystkie komentarze